



Расширения Google Chrome позволяют снять цифровой отпечаток браузера

Расширения Google Chrome позволяют снять цифровой отпечаток браузера

Расширения Google Chrome позволяют снять цифровой отпечаток браузера

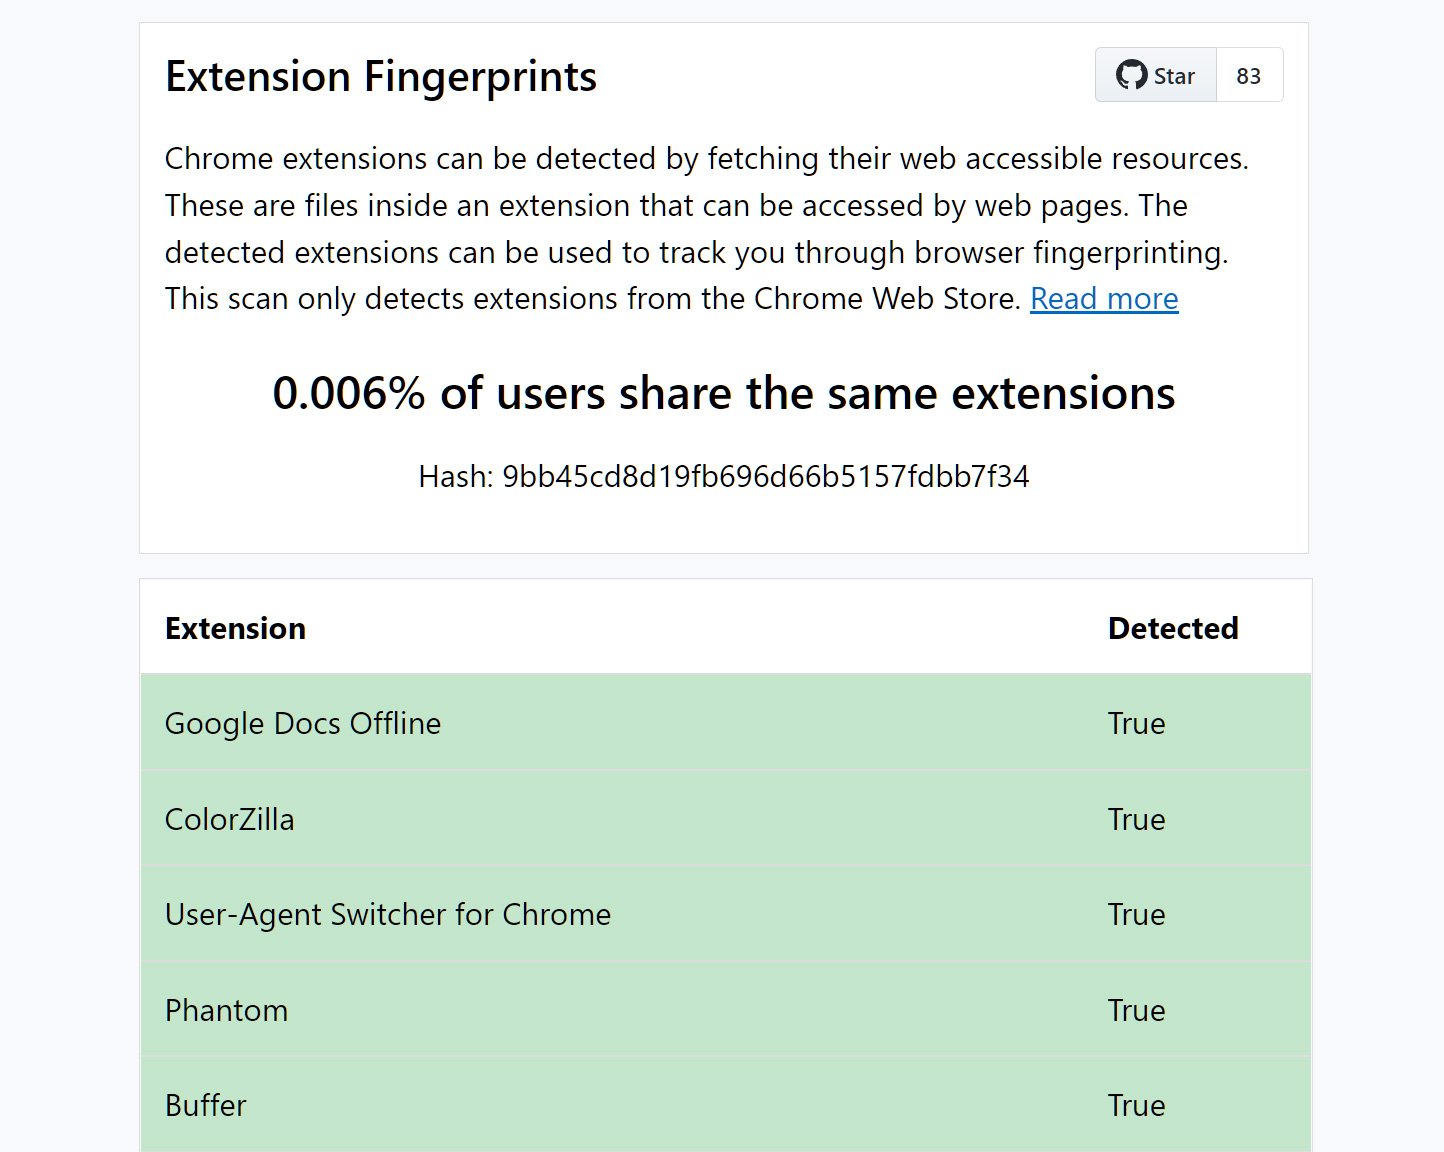
Исследователь в качестве эксперимента создал веб-сайт, использующий установленные у посетителей расширения браузера Google Chrome для снятия его цифрового отпечатка и последующей идентификации и отслеживания этого пользователя.

Цифровой отпечаток, как правило, подразумевает использование различных характеристик устройства пользователя, которые помогают веб-сервисам «узнавать» посетителя. Среди таких характеристик могут быть инсталлированные приложения, мощность GPU, разрешение экрана, аппаратная начинка и даже установленные шрифты.

На выходных веб-разработчик, известный под онлайн-псевдонимом “z0ccc“, поделился своим методом снятия цифрового отпечатка — “Extension Fingerprints“. Суть заключается в том, что создать трекинг-хеш можно с помощью установленных аддонов Google Chrome.

Известно, что при создании Chrome-расширения можно отметить определённые активы в качестве “доступных из Сети ресурсов“, к которым могут получить доступ веб-страницы и другие аддоны.

Как правило, такие ресурсы представляют собой файлы изображений, у которых указано свойство “web_accessible_resources“. Например, это может выглядеть так:

"web_accessible_resources": [
    {
      "resources": [ "logo.png" ],
      "matches": [ "https://anti-malware.ru/*" ]
    }
],

Всё это можно использовать для проверки установленных в системе пользователя расширений Google Chrome. Выделив инсталлированные аддоны, условный злоумышленник может создать цифровой отпечаток браузера посетителя.

«Фетчинг определённых защищённых расширений занимает дольше времени, чем неустановленных аддонов. Замеряя временные промежутки, вы можете вычислить, какие расширения пользователь установил», — объясняет  “z0ccc“ на GitHub-странице своего проекта.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru