



Microsoft Defender теперь может изолировать взломанные Windows-устройства

Microsoft Defender теперь может изолировать взломанные Windows-устройства

Microsoft Defender теперь может изолировать взломанные Windows-устройства

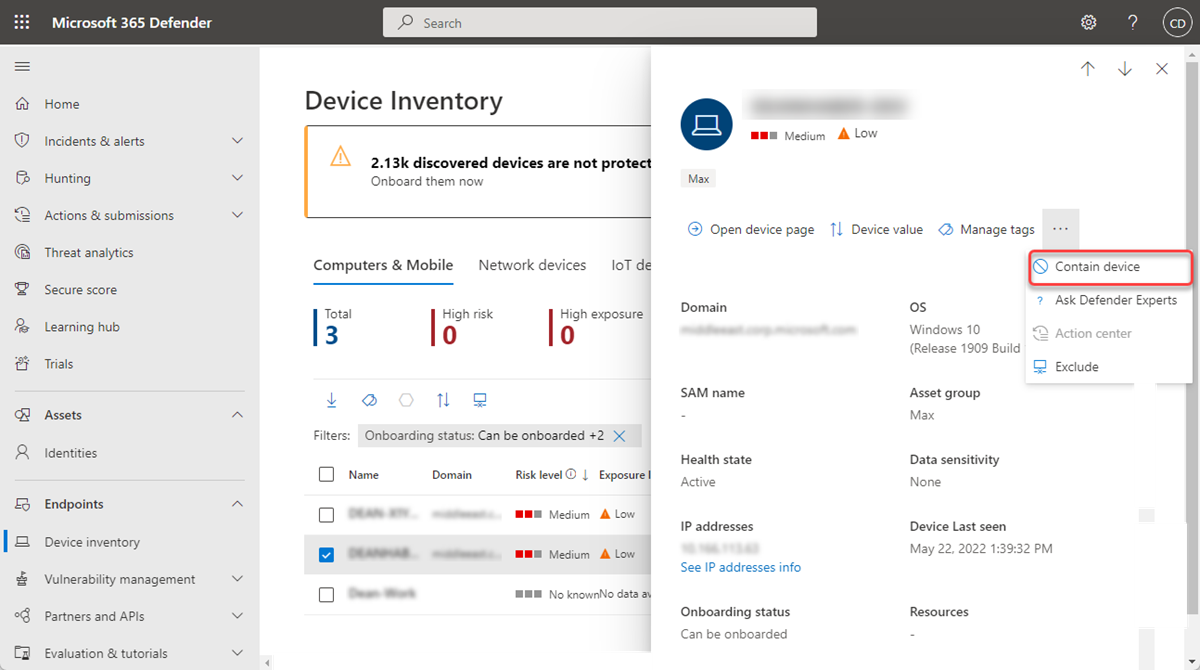
Microsoft представила новую функцию встроенной защитной программы Microsoft Defender for Endpoint (MDE), которая должна помочь организациям нивелировать вектор атаки через скомпрометированные устройства, используемые, как правило, для латерального передвижения по сети жертвы.

Нововведение позволит администраторам контролировать проблемные Windows-устройства в том случае, если они были взломаны или есть хотя бы малейшее подозрение на их компрометацию.

Таким образом, Microsoft Defender сможет заблокировать как входящие, так и исходящие коммуникации со взломанными девайсами. Это поможет существенно ограничить условного атакующего в действиях, так как он не сможет передвигаться по сети организации.

«Новые функциональные возможности Microsoft Defender защитят устройства, соседствующие со скомпрометированными, поскольку последние будут просто изолироваться», — объясняет сама Microsoft.

Есть, правда, один нюанс: нововведение работает только с устройствами на Windows 10 или Windows Server 2019 и более поздних версиях операционной системы.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru