


Microsoft: Активность Linux-вредоноса XorDDoS выросла на 254%

Microsoft: Активность Linux-вредоноса XorDDoS выросла на 254%

...
Microsoft: Активность Linux-вредоноса XorDDoS выросла на 254%

Скрытный модульный вредонос XorDDoS, который используется для взлома устройств на Linux и организации DDoS-ботнета, нарастил активность в Сети. По данным Microsoft, за последние шесть месяцев атаки XorDDoS продемонстрировали скачок в 254%.

Впервые об этом зловреде стало известно в 2014 году. Своё имя он получил из-за использования основанного на XOR шифрования, защищающего коммуникации между вредоносом и командным сервером (C2).

Специалисты Microsoft считают, что успех XorDDoS кроется в методах ухода от детектирования и сокрытия в системе жертвы.

«Среди функциональных возможностей вредоносной программы можно отметить обфускацию всех активностей, что помогает обойти защитные меры, действующие на основе правил и поиска по хешу файла. Также бросаются в глаза методы ухода от форензики», — пишут исследователи.

«Мы заметили, что в последних кампаниях XorDDoS прячет свои действия, перезаписывая важные файлы нулевыми байтами».

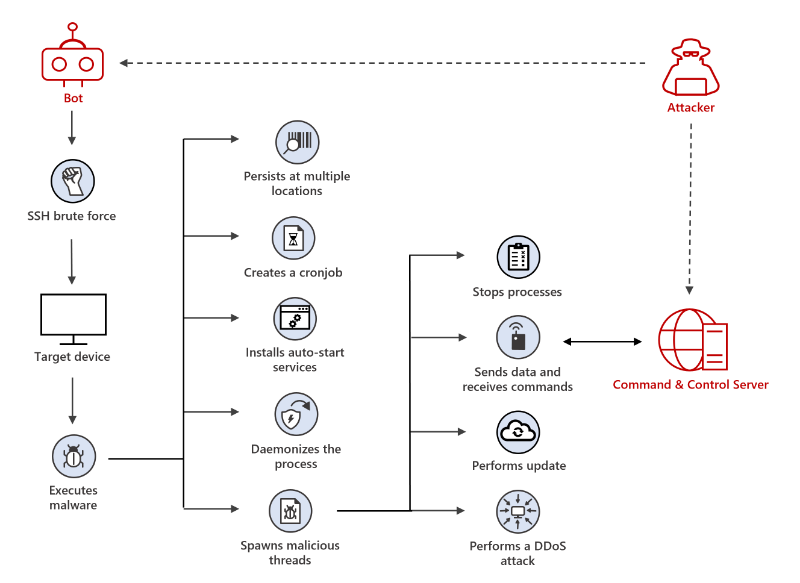
Как известно, вредонос способен атаковать различные архитектуры системы Linux — от ARM (IoT) до x64-серверов. Слабо защищённые ОС XorDDoS пробивает SSH-брутфорсом. Для дальнейшего распространения зловред использует шелл-скрипт, задача которого — аутентифицироваться с правами root, используя различные пароли.


Кроме того, XorDDoS способен устанавливать руткиты и другие пейлоады в атакованную систему.

Подпишитесь на новости

Банки и операторы будут сообщать платформам о смерти пользователей

Неактивная учетная запись — не всегда безобидный цифровой архив. Минцифры развивает обмен сведениями, который позволит передавать интернет-платформам информацию о смерти клиентов банков и операторов связи. Цель — блокировать такие аккаунты и снижать риск мошенничества.

Об этом на форуме «Цифровые решения» рассказала директор департамента развития технологий цифровой идентификации Минцифры Татьяна Скворцова, сообщает РИА Новости.

По ее словам, совместно с цифровыми платформами прорабатываются дополнительные сценарии передачи сведений. Они касаются не только умерших пользователей, но и мошенников и их жертв.

Логика инициативы — дать площадкам сигнал, после которого можно принять защитные меры. Скворцова также выразила ожидание, что к обмену подключатся «Авито» и РВБ.

Однако в доступном сообщении не раскрыты сроки полноценного запуска, порядок проверки данных и процедура действий с конкретной учетной записью. Поэтому говорить, что аккаунты уже массово блокируют, преждевременно.

И еще один важный момент: блокировка доступа и удаление содержимого — не одно и то же. Судьба цифровых архивов и доступ к ним наследников в приведенном заявлении не описаны.

RSS: Новости на портале Anti-Malware.ru