



Инфостилер BlackGuard, продаваемый в даркнете, привлёк внимание экспертов

Инфостилер BlackGuard, продаваемый в даркнете, привлёк внимание экспертов

Инфостилер BlackGuard, продаваемый в даркнете, привлёк внимание экспертов

Внимание исследователей в области кибербезопасности привлекла вредоносная программа BlackGuard, которую в последнее время распространяют на хакерских форумах. Пожизненная лицензия на зловред  стоит 700 долларов, а подписка обойдётся злоумышленникам в 200 долларов каждый месяц.

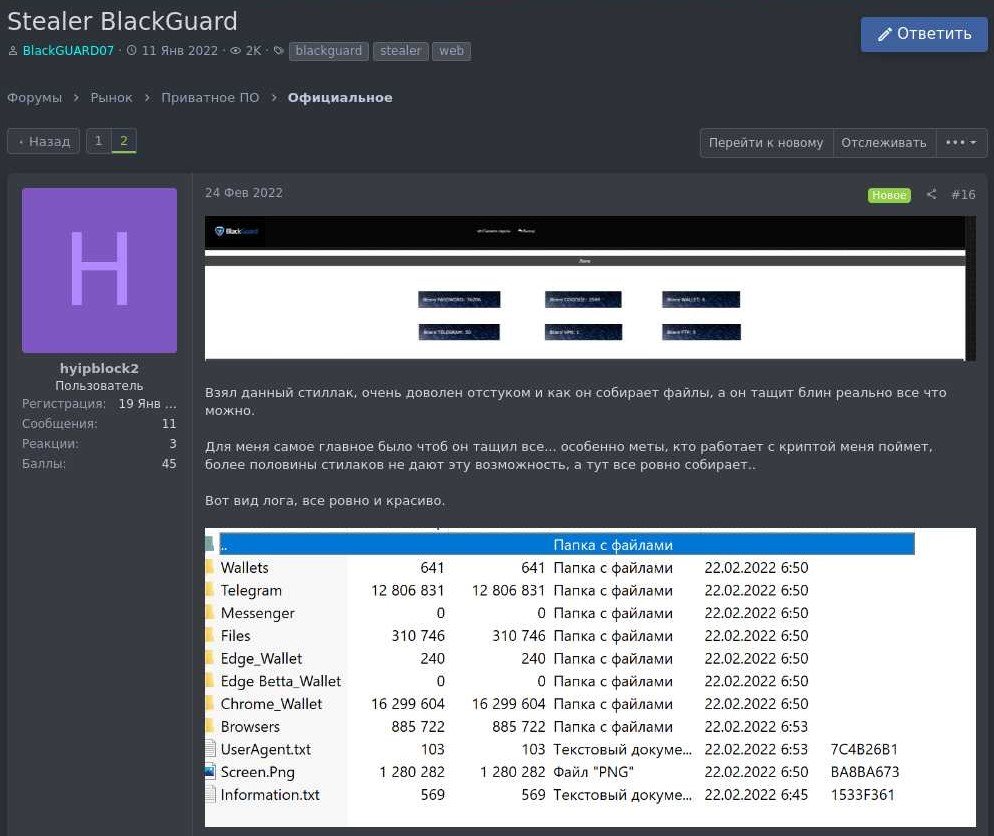
Согласно описанию, инфостилер способен красть конфиденциальную информацию из множества приложений, паковать её в ZIP-архив и отправлять на C2-сервер, находящийся под контролем злоумышленников.

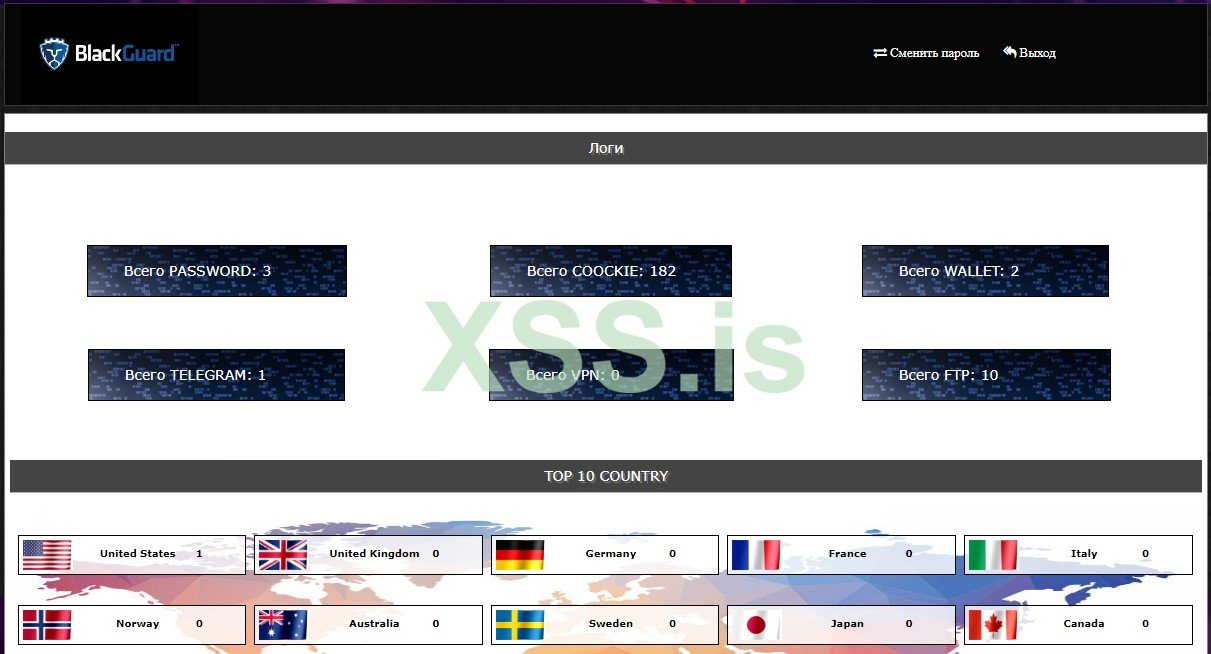
Оплатившие подписку киберпреступники могут получить доступ к веб-панели BlackGuard и с её помощью просматривать логи. Все эти удобно структурированные сведения потом можно продать ещё кому-нибудь или использовать для развития атаки.


На BlackGuard наткнулись специалисты Zscaler, отметившие резкий рост интереса к этому зловреду после приостановления деятельности знаменитого Raccoon. BlackGuard, судя по всему, появился на русскоязычных форумах в январе 2022 года.


Список софта, из которого новый инфостилер может доставать данные, выглядит так:

  • Браузеры Chrome, Opera, Firefox, MapleStudio, Iridium, 7Star, CentBrowser, Chedot, Vivaldi, Kometa, Elements Browser, Epic Privacy Browser, uCozMedia, Coowon, liebao, QIP Surf, Orbitum, Comodo, Amigo, Torch, Comodo, 360Browser, Maxthon3, K-Melon, Sputnik, Nichrome, CocCoc, Uran, Chromodo, Edge, BraveSoftware — пароли, cookies, автозаполнение и история.
  • Расширения криптокошельков для браузеров: Binance, coin98, Phantom, Mobox, XinPay, Math10, Metamask, BitApp, Guildwallet, iconx, Sollet, Slope Wallet, Starcoin, Swash, Finnie, KEPLR, Crocobit, OXYGEN, Nifty, Liquality, Auvitas wallet, Math wallet, MTV wallet, Rabet wallet, Ronin wallet, Yoroi wallet, ZilPay wallet, Exodus, Terra Station, Jaxx.
  • Имейл-клиент Outlook.
  • Мессенджеры Telegram, Signal, Tox, Element, Pidgin, Discord.
  • Другой софт: NordVPN, OpenVPN, ProtonVpn, Totalcommander, Filezilla, WinSCP, Steam.
Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru