



Новый Unix-руткит крадёт платёжные данные из банкоматов

Новый Unix-руткит крадёт платёжные данные из банкоматов

Новый Unix-руткит крадёт платёжные данные из банкоматов

Наблюдая за активностью киберпреступной группировки LightBasin, специалисты наткнулись на ранее неизвестный Unix-руткит, который используется для кражи платёжных данных из банкоматов. С помощью этого вредоноса злоумышленники могут проводить несанкционированные транзакции.

Операторы нового руткита известны своими атаками на телекоммуникационные компании с использованием кастомных семплов зловреда. Исследователи из Mandiant, описывающие активность LightBasin в 2020 году, теперь опубликовали новый отчёт о деятельности кибергруппировки.

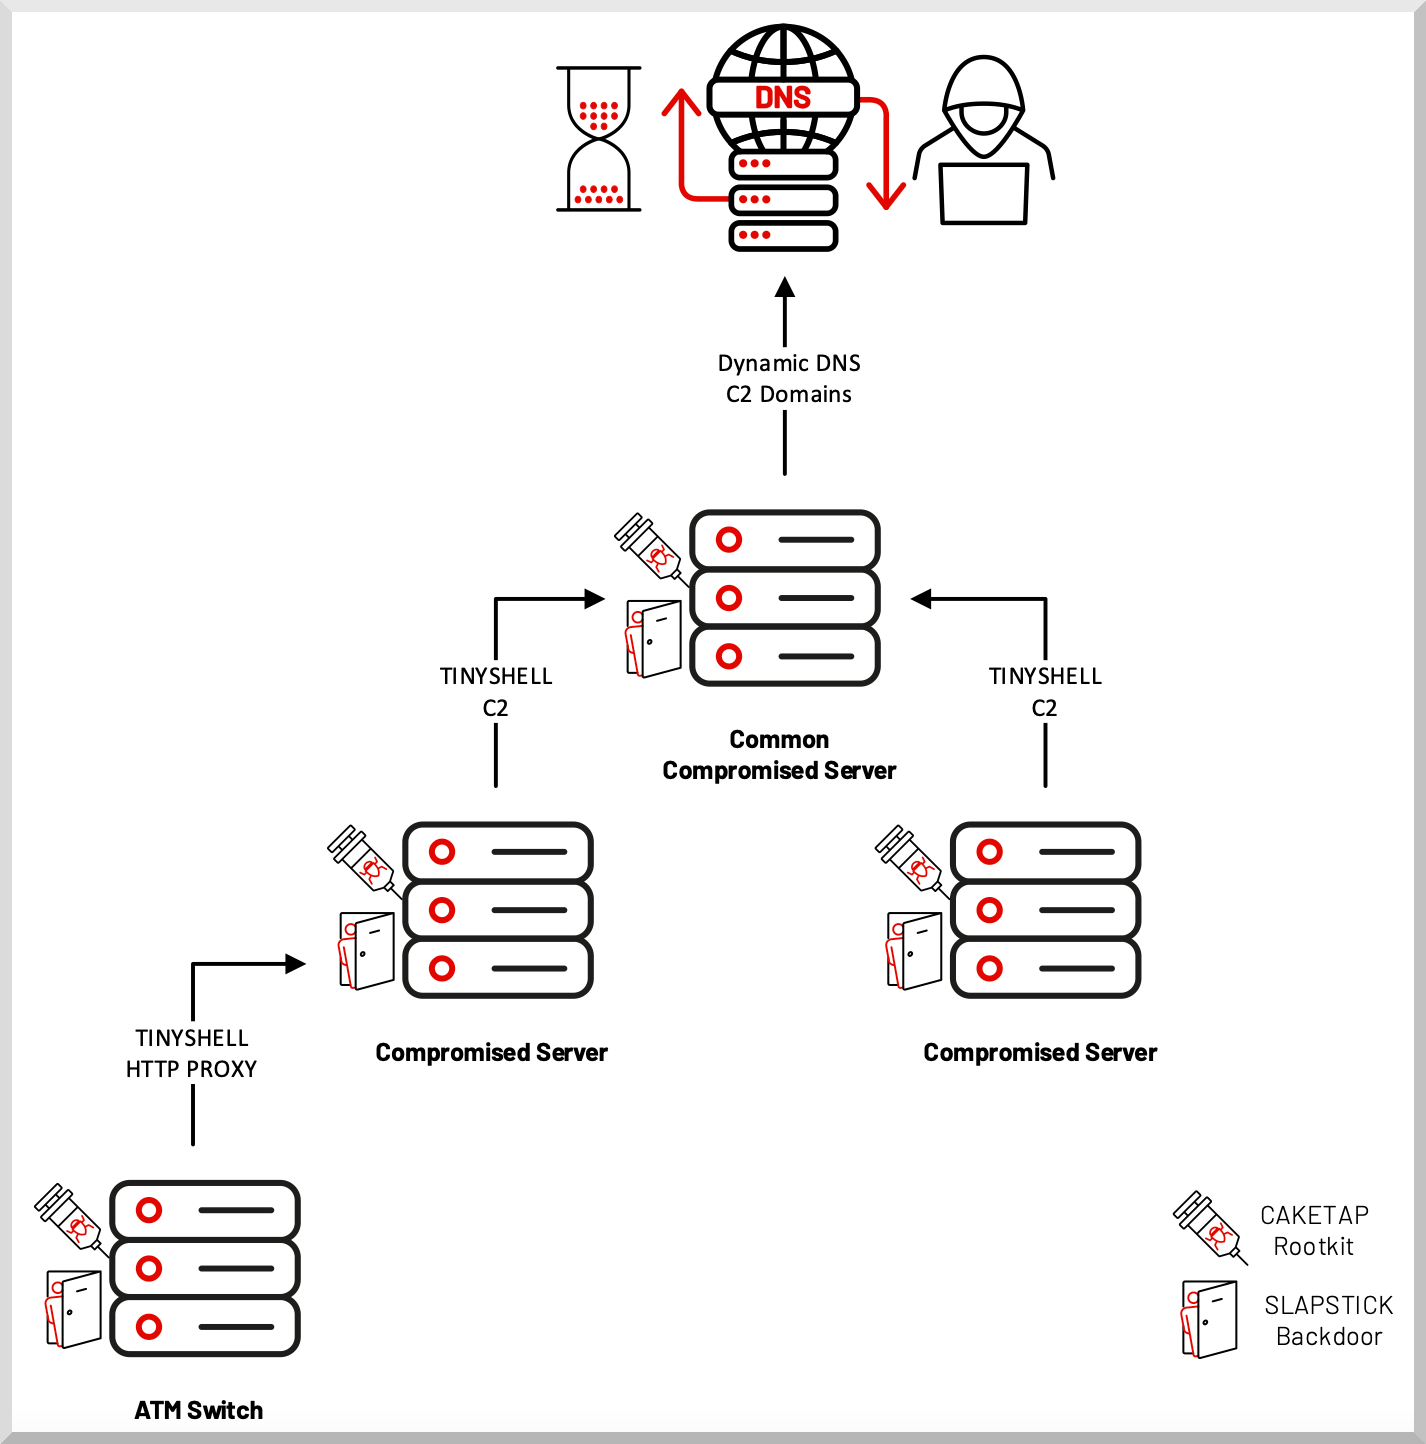
Руткит представляет собой модуль ядра Unix под именем «Caketap», который операторы устанавливают на серверы с операционной системой Oracle Solaris. В процессе работы Caketap маскирует интернет-соединение, процессы и файлы, параллельно устанавливая несколько хуков в системные функции.

Основная цель вредоноса — перехватить данные банковских карт и ПИН-коды, обрабатываемые банкоматом, чтобы потом осуществлять переводы и проводить транзакции. Для этого Caketap должен получить сообщения, предназначенные для аппаратной составляющей Payment Hardware Security Module (HSM).

HSM, как известно, используется в банковской сфере для генерации, управления и подтверждения криптографических ключей для ПИН-кодов и EMV-чипов. Перехватив такие сообщения, Caketap подставляет полученные данные карты и генерирует валидный ответ.

На втором этапе атаки руткит сохраняет валидные сообщения, соответствующие легитимным номерам PAN (Primary Account Numbers) и отправляет их HSM. При этом вредонос действует крайне осторожно, оставаясь незаметным.


«Мы считаем, что за CAKETAP стоит группа UNC2891 (LightBasin), которая развернула масштабную кампанию. Злоумышленники пытаются снять как можно больше денег в банкоматах нескольких кредитных организаций», — пишут специалисты Mandiant в отчёте.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru