



Новый Unix-руткит крадёт платёжные данные из банкоматов

Новый Unix-руткит крадёт платёжные данные из банкоматов

Новый Unix-руткит крадёт платёжные данные из банкоматов

Наблюдая за активностью киберпреступной группировки LightBasin, специалисты наткнулись на ранее неизвестный Unix-руткит, который используется для кражи платёжных данных из банкоматов. С помощью этого вредоноса злоумышленники могут проводить несанкционированные транзакции.

Операторы нового руткита известны своими атаками на телекоммуникационные компании с использованием кастомных семплов зловреда. Исследователи из Mandiant, описывающие активность LightBasin в 2020 году, теперь опубликовали новый отчёт о деятельности кибергруппировки.

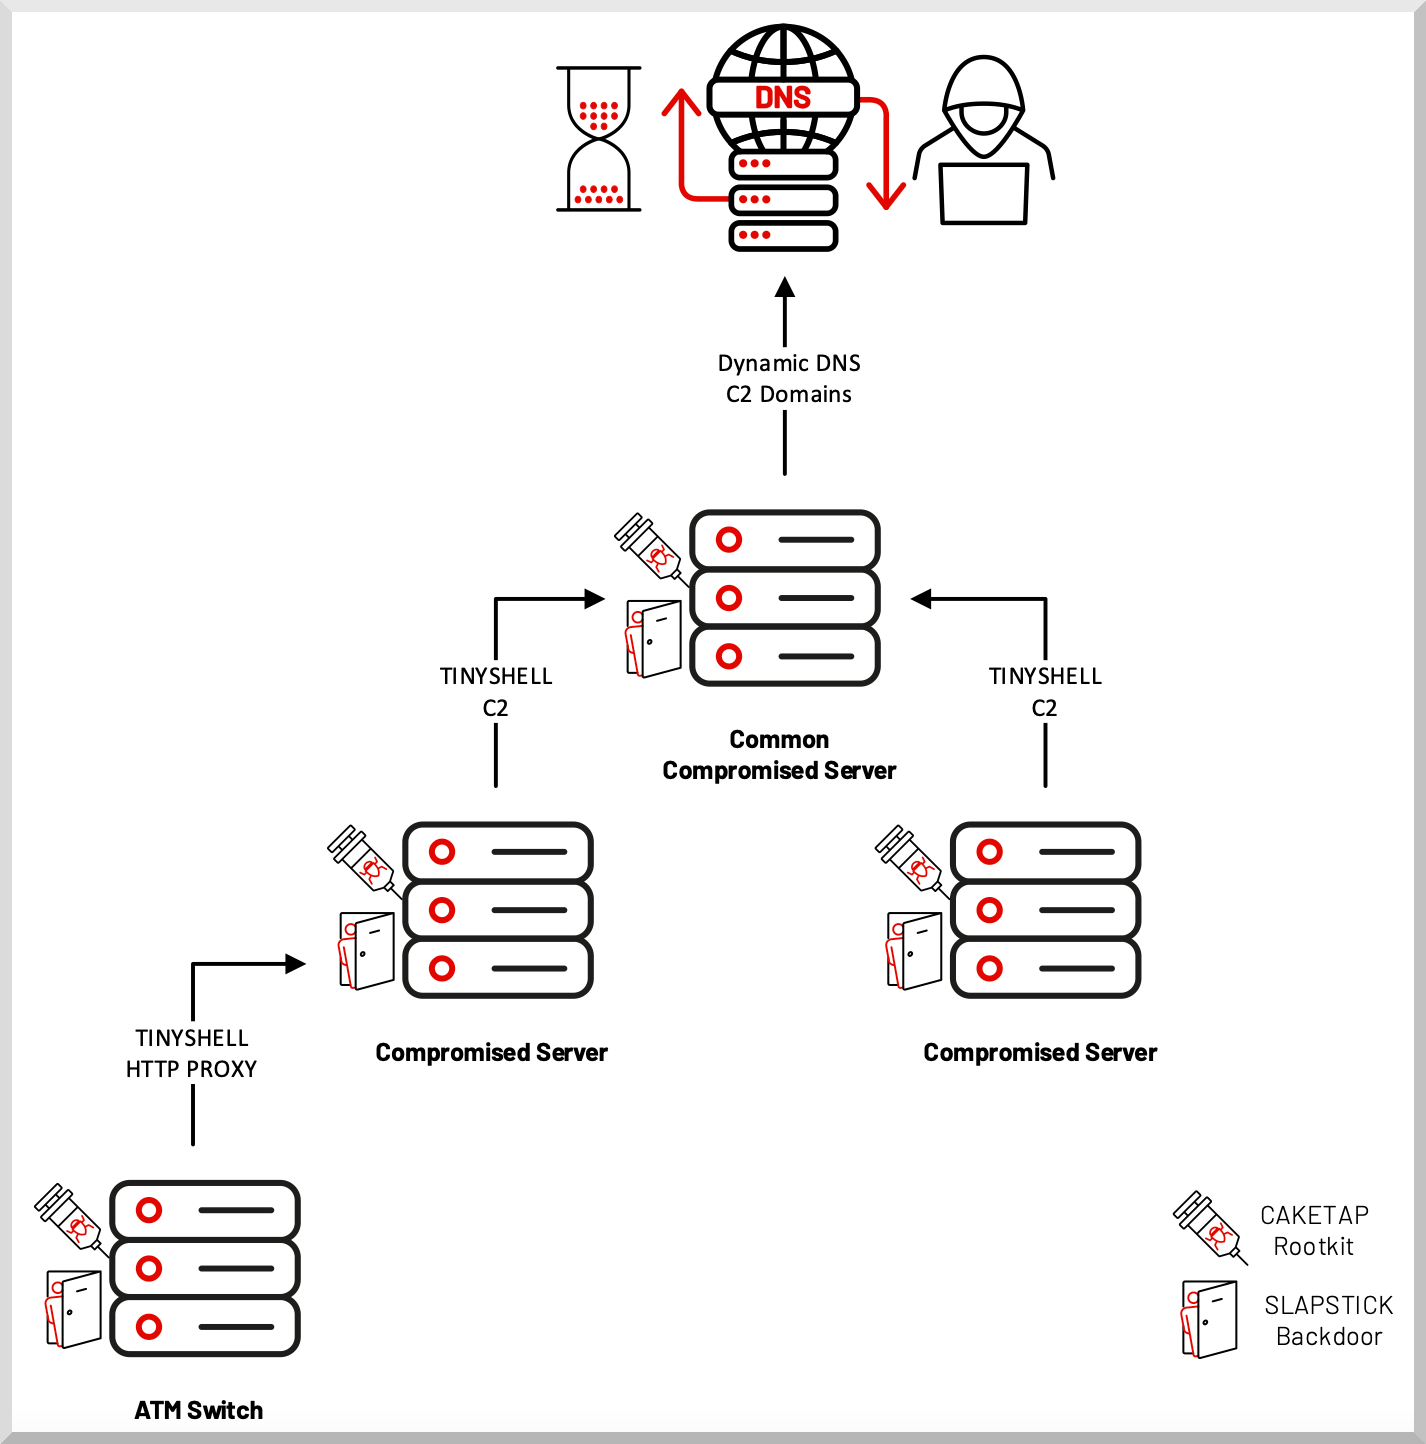
Руткит представляет собой модуль ядра Unix под именем «Caketap», который операторы устанавливают на серверы с операционной системой Oracle Solaris. В процессе работы Caketap маскирует интернет-соединение, процессы и файлы, параллельно устанавливая несколько хуков в системные функции.

Основная цель вредоноса — перехватить данные банковских карт и ПИН-коды, обрабатываемые банкоматом, чтобы потом осуществлять переводы и проводить транзакции. Для этого Caketap должен получить сообщения, предназначенные для аппаратной составляющей Payment Hardware Security Module (HSM).

HSM, как известно, используется в банковской сфере для генерации, управления и подтверждения криптографических ключей для ПИН-кодов и EMV-чипов. Перехватив такие сообщения, Caketap подставляет полученные данные карты и генерирует валидный ответ.

На втором этапе атаки руткит сохраняет валидные сообщения, соответствующие легитимным номерам PAN (Primary Account Numbers) и отправляет их HSM. При этом вредонос действует крайне осторожно, оставаясь незаметным.


«Мы считаем, что за CAKETAP стоит группа UNC2891 (LightBasin), которая развернула масштабную кампанию. Злоумышленники пытаются снять как можно больше денег в банкоматах нескольких кредитных организаций», — пишут специалисты Mandiant в отчёте.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru