



Популярный NPM-пакет портит файловые системы из России и Белоруссии

Популярный NPM-пакет портит файловые системы из России и Белоруссии

Популярный NPM-пакет портит файловые системы из России и Белоруссии

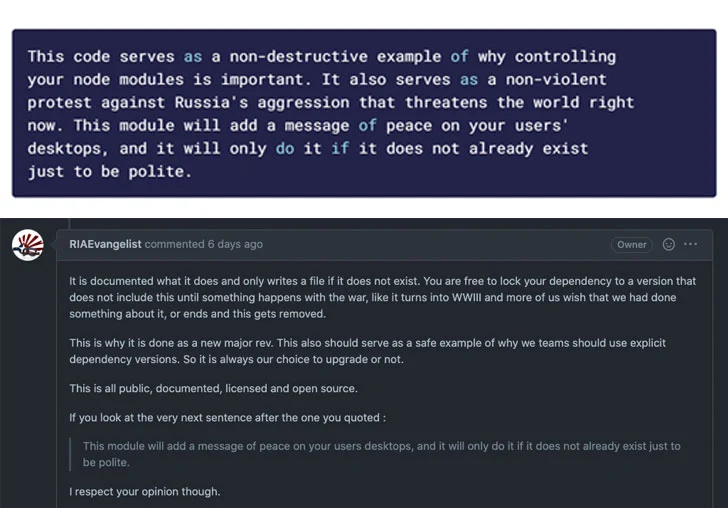
Разработчик популярного NPM-пакета «node-ipc» решил выразить свою позицию по складывающейся сейчас ситуации в Украине. В новую версию своей разработки девелопер добавил функциональность вайпера, который удаляет файловые системы, если IP-адрес пользователя принадлежит России или Белоруссии.

Такое решение вызвало ряд вопрос, касающихся безопасности цепочек поставок софта и сообщества любителей открытого кода. Как известно, вредоносное нововведение появилось в версиях 10.1.1 (вышла 7 марта) и 10.1.2.

RIAEvangelist, стоящий за разработкой node-ipc, решил бить по IP-адресам. Если географически адрес совпадал с Россией или Белоруссией, софт перезаписывал содержимое произвольных файлов эмодзи «сердечко».

Напомним, что node-ipc предназначен для локальной и удалённой коммуникации между процессами. NPM-пакет поддерживает системы Linux, macOS, Windows и насчитывает более 1,1 млн еженедельных загрузок.

«Очевидно, это злоупотребление своим положением, которое привело к критическому инциденту для цепочки поставок софта», — комментирует ситуацию Лиран Тал из Synk.

Проблеме присвоили идентификатор CVE-2022-23812 и 9,8 балла по шкале CVSS. Согласно сообщениям, в версии 10.1.3 деструктивный код был удалён.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru