



Android-троян Escobar способен красть MFA-коды Google Authenticator

Android-троян Escobar способен красть MFA-коды Google Authenticator

Android-троян Escobar способен красть MFA-коды Google Authenticator

Банковский троян для Android, ранее известный как Aberebot, вернулся под именем Escobar. Помимо ребрендинга, вредонос отметился новыми функциями, которые теперь позволяют ему красть коды мультифакторной аутентификации Google Authenticator.

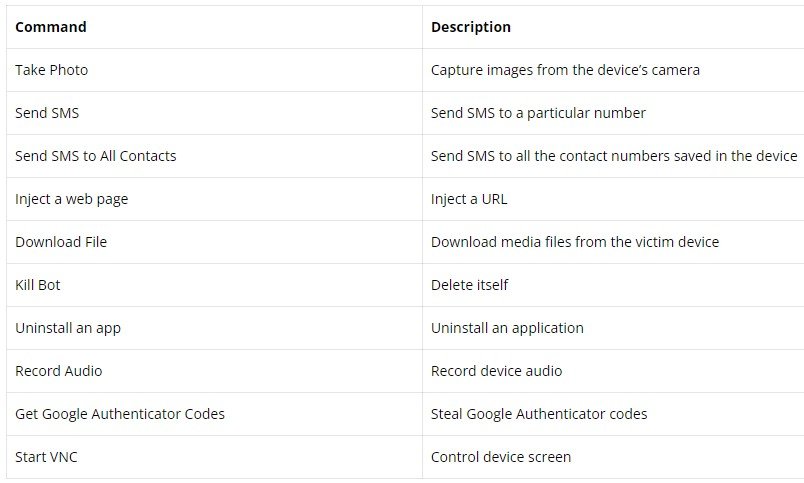
Также среди новых возможностей Escobar стоит отметить получение контроля над заражённым устройством через VNC, запись аудио, снятие фотографий и извлечение учётных данных из определённых приложений.

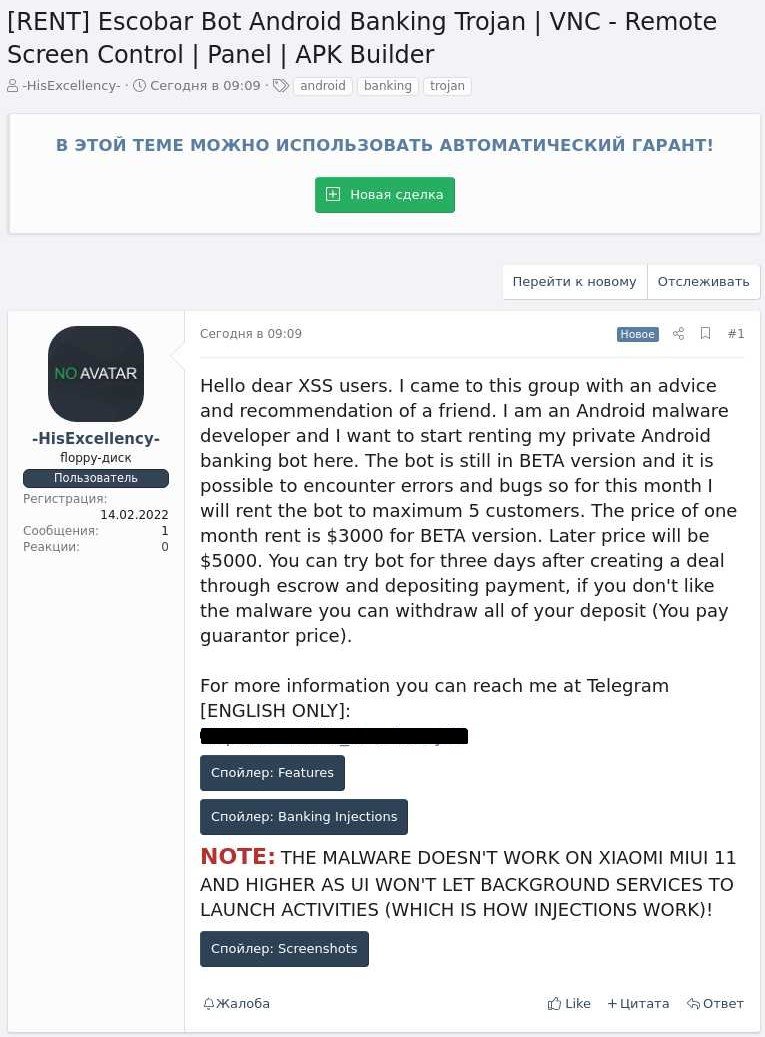
Цель трояна — украсть такое количество информации, которое бы позволило операторам захватить банковские аккаунты жертвы и провести несанкционированные транзакции. Платформа для киберразведки DARKBEAST помогла выйти на русскоязычный форум, где разработчики Aberebot рекламируют новую версию своего зловреда под именем «Escobar Bot Android Banking Trojan». Соответствующий пост датируется февралём 2022 года.


Команда MalwareHunterTeam обнаружила подозрительный APK 3 марта 2022 года. Установщик был замаскирован под приложение McAfee и обходил подавляющее большинство антивирусных движков на VirusTotal.


Исследователи из Cyble проанализировали один из новых образцов Escobar и пришли к выводу, что троян, как многие его аналоги, умеет накладывать свои окна поверх легитимных приложений и взаимодействовать с банковским софтом. Вредонос способен атаковать 190 кредитных организаций из 18 разных стран.

Попав в систему, Escobar запрашивает в общей сложности 25 разрешений, 15 из которых используются исключительно для вредоносной активности: запись аудио, чтение СМС-сообщений, звонки на различные номера и получение геолокации устройства.

Использование кросс-платформенной утилиты VNC Viewer, предназначенной для просмотра и расшаривания экрана, позволяет операторам трояна делать с устройством практически всё, что они пожелают. Специалисты опубликовали список команд, доступных Escobar, с их описанием:

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru