



Вышла Kali Linux 2022.1 с новыми инструментами и лучшей SSH-совместимостью

Вышла Kali Linux 2022.1 с новыми инструментами и лучшей SSH-совместимостью

Вышла Kali Linux 2022.1 с новыми инструментами и лучшей SSH-совместимостью

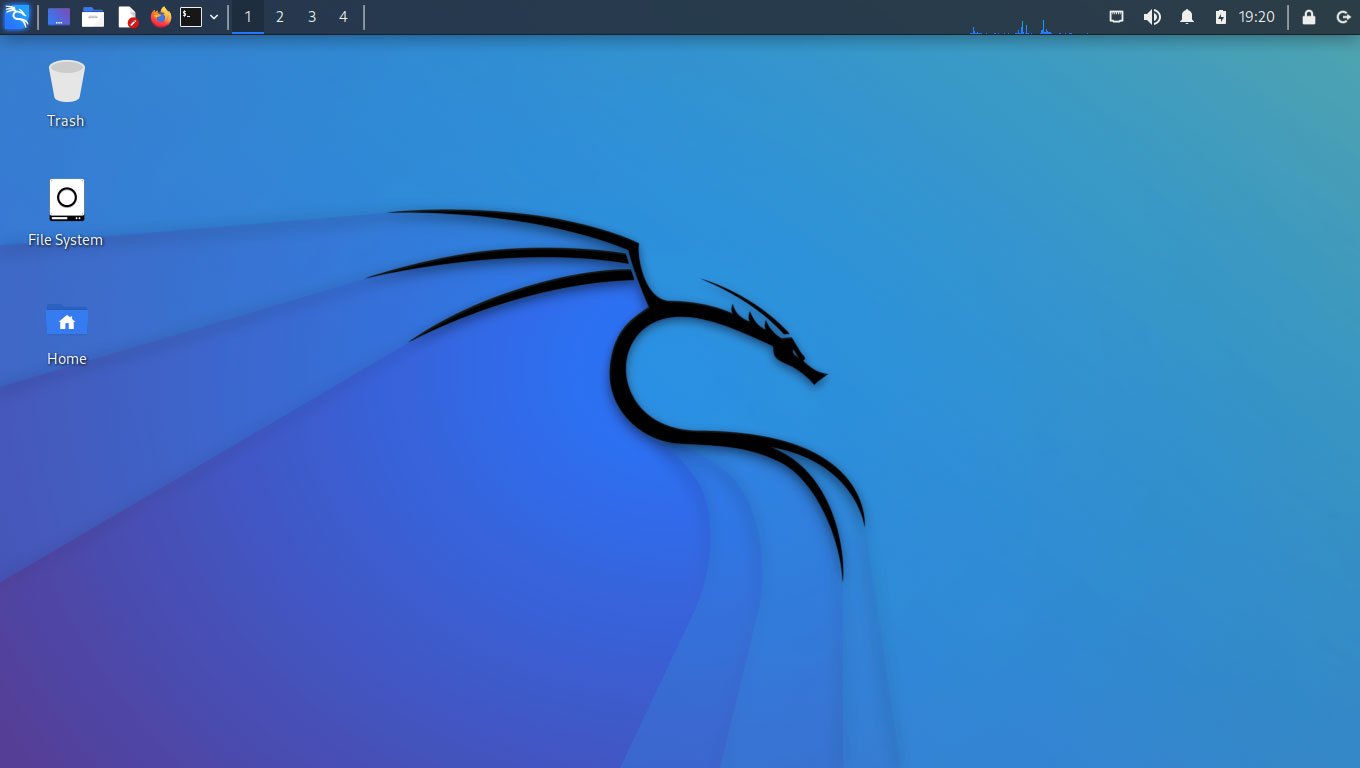
Компания Offensive Security выпустила новую версию знаменитого дистрибутива Kali Linux, предназначенного для проведения тестирования защищённости систем. В релизе Kali Linux 2022.1 разработчики порадовали пользователей новыми инструментами, обоями и темой GRUB, а также расширенной SSH-совместимостью.

Оболочке командной строки добавили визуальные изменения, которые должны улучшить читаемость при копировании кода. Домашние страницы в Firefox и Chromium тоже претерпели изменения, чтобы пользователи легче находили необходимые инструменты.

Помимо этого, стоит отметить, что в установщик Kali Linux вернулся синтез речи, а подключаться к серверам по SSH теперь можно с помощью устаревших протоколов и шифров. Разработчики не поскупились и на новые инструменты, многие из которых перекочевали из ProjectDiscovery.

Поскольку это первый релиз дистрибутива в этом году, команда Kali поработала над внешним видом ОС. В частности, появились новые обои для рабочего стола, экрана входа и загрузки, а также новая тема.


Стоит особо отметить шесть новых инструментов, которые есть в Kali 2022.1:

  • dnsx — многозадачный DNS-тулкит, позволяющий отправлять большое количество запросов.
  • email2phonenumber — OSINT-инструмент, с помощью которого можно получить телефонный номер цели, зная только адрес её электронной почти.
  • naabu — шустрый сканер портов с упором на надёжность и незамысловатость.
  • nuclei — таргетированное сканирование на основе шаблонов.
  • PoshC2 — C2-фреймворк с возможностью постэксплуатационного и латерального перемещения по сети.
  • proxify — фактически швейцарский нож для всего, что связано с захватом и модификацией HTTP/HTTPS-трафика.

Полный список всех изменений в Kali 2022.1 вы сможете найти по этой ссылке.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru