



Фишеры используют дыры OAuth в реализации Microsoft и Google

Фишеры используют дыры OAuth в реализации Microsoft и Google

Фишеры используют дыры OAuth в реализации Microsoft и Google

Исследователи в области кибербезопасности обнаружили ранее неизвестные методы запуска кибератак с URL-редиректами на слабые имплементации OAuth 2.0. Такие атаки могут приводить к обходу средств детектирования фишинга и защиты электронной почты, а также внушать жертвам ложное чувство безопасности при посещении фишинговых страниц.

На проблемы в безопасности указали специалисты компании Proofpoint. По их словам, злоумышленники атакуют Outlook Web Access, PayPal, Microsoft 365 и Google Workspace, используя бреши в имплементации OAuth 2.0.

Кстати, уязвимостям протокола OAuth 2.0 мы посвятили аналитическую статью, в которой эксперт объясняет, опасно ли аутентифицироваться через профиль в соцсетях.

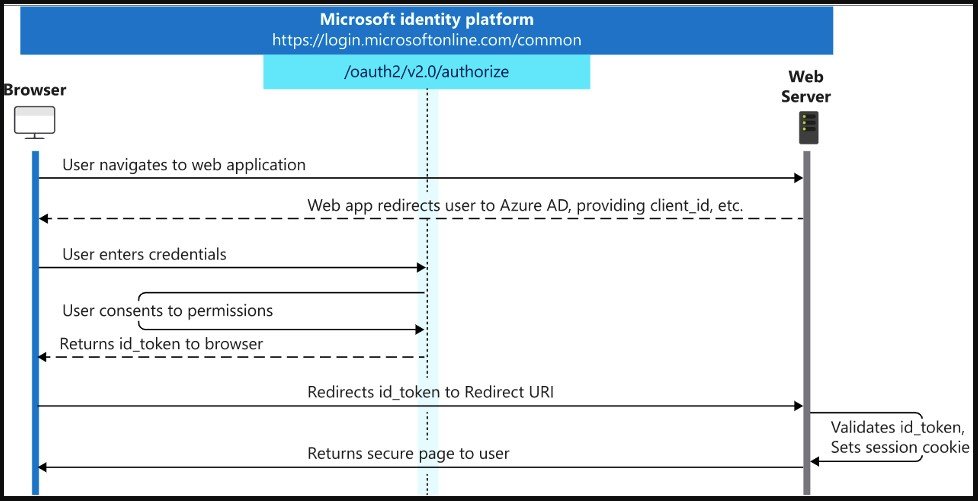
При разработке приложений с поддержкой OAuth девелоперы могут выбрать среди различных типов потоков, в зависимости от своих потребностей. На примере реализации от Microsoft можно посмотреть, как это взаимосвязано:


Потоки требуют от разработчика, чтобы тот определил конкретные параметры, среди которых уникальный идентификатор клиента и URL, на который будет перенаправляться пользователь после успешной аутентификации.

Как выяснили эксперты Proofpoint, атакующие могут модифицировать отдельные параметры в валидных потоках аутентификации. В итоге условный злоумышленник может организовать редирект жертвы на вредоносный сайт. Например, этого можно добиться изменением параметра запроса «response_type».

«Этот вектор атаки использует ряд сторонних приложений Microsoft 365 с вредоносными URL-редиректами, определёнными для каждого из таких приложений», — отмечают в отчёте исследователи.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru