



В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

Полгода назад в Android-версии Signal выявили неприятный баг, отправляющий случайные изображения контактам. Всё это происходило без ведома пользователя, который никак не мог влиять на странную функциональность. Теперь разработчики выпустили соответствующий патч.

Впервые о баге заговорили в декабре 2020 года. Однако представители Signal не спешили устранять проблему, поскольку воспроизвести баг оказалось не так просто. Только в этом месяце разработчики выпустили заплатку.

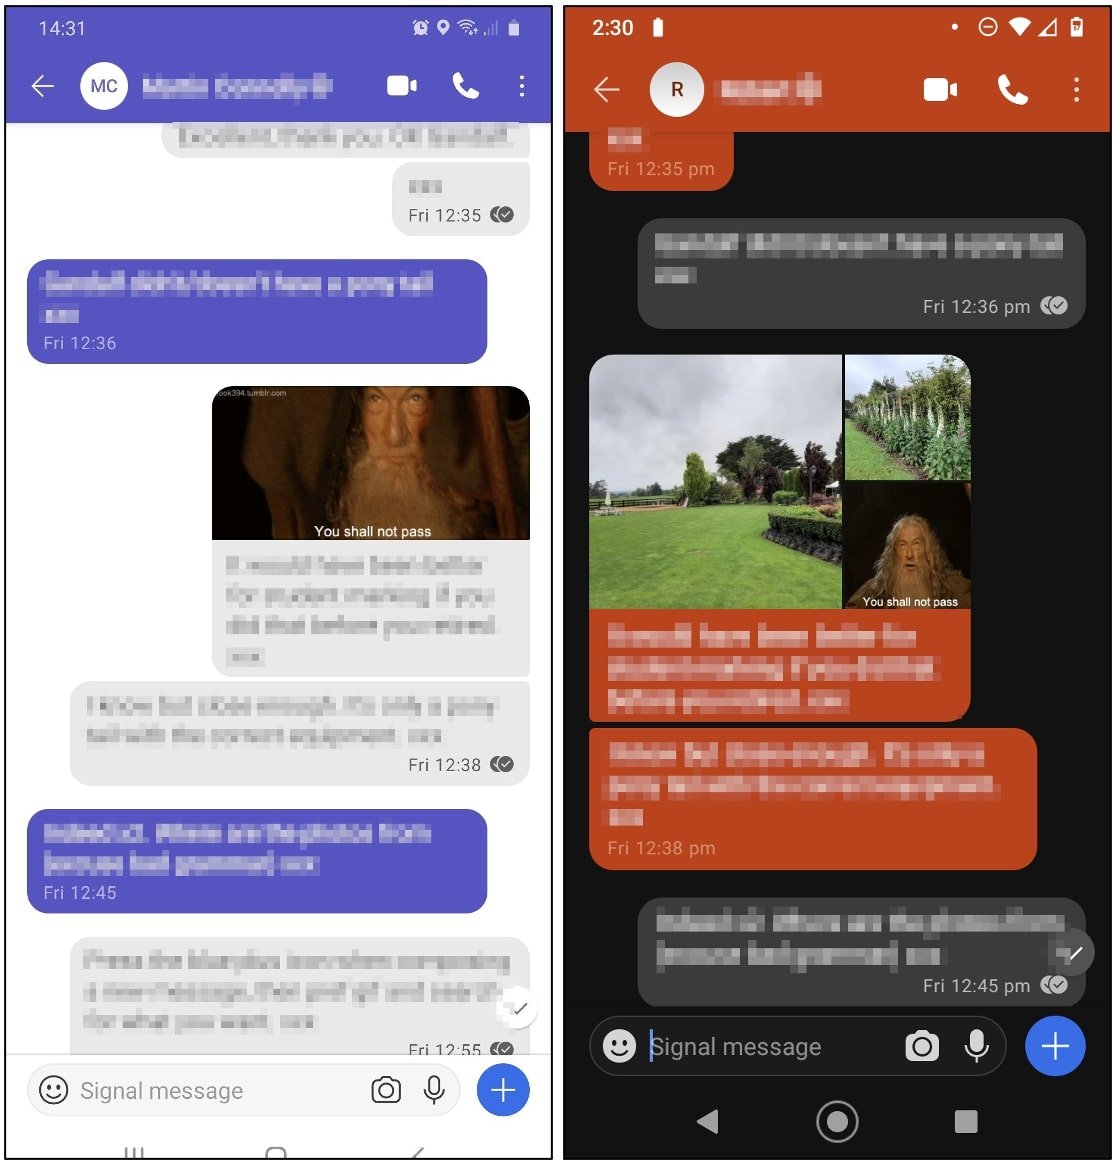
В течение полугода пользователи наблюдали приблизительно следующее поведение приложения: если попытаться отправить какому-либо контакту изображение или фото, Android-версия Signal пошлёт не только выбранный файл, но и набор рандомных изображений из галереи пользователя.

Например, на скриншотах ниже видно, что юзер отправляет собеседнику GIF-файл, соответствующий теме разговора. Однако Signal дополнительно навешивает ещё два изображения без какого-либо объяснения.


К счастью, в этом случае приложение отправило нейтральные картинки, но можно легко представить, насколько неудобная будет ситуация, если Signal выберет для случайной отправки более конфиденциальные (или даже интимные) изображения.

После относительно долгого патчинга Signal подвергся критике, поскольку отдельные эксперты считали, что устранение бага должно быть в приоритете у разработчиков. После этого уже сами представители мессенджера выступили с заявлением, что к багу они относятся весьма серьёзно.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru