



Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Google продолжает совершенствовать версию браузера Chrome для мобильной операционной системы Android. На этот раз разработчики облегчили доступ к разрешениям для веб-сайтов — часто недооценённую функцию. Напомним, что некоторые нежелательные сайты любят использовать разрешения на показ уведомлений в рекламных целях, поэтому новые функции придутся кстати.

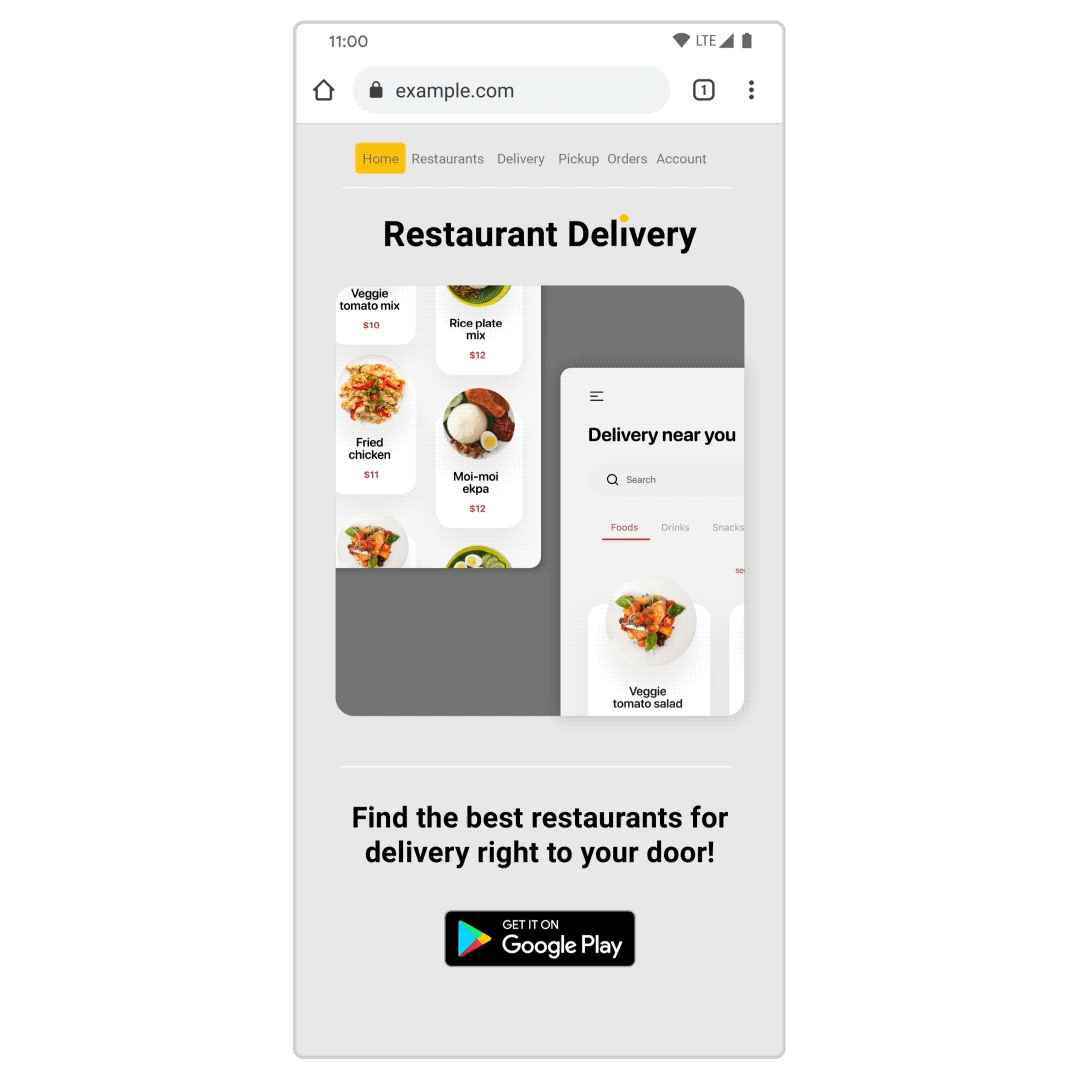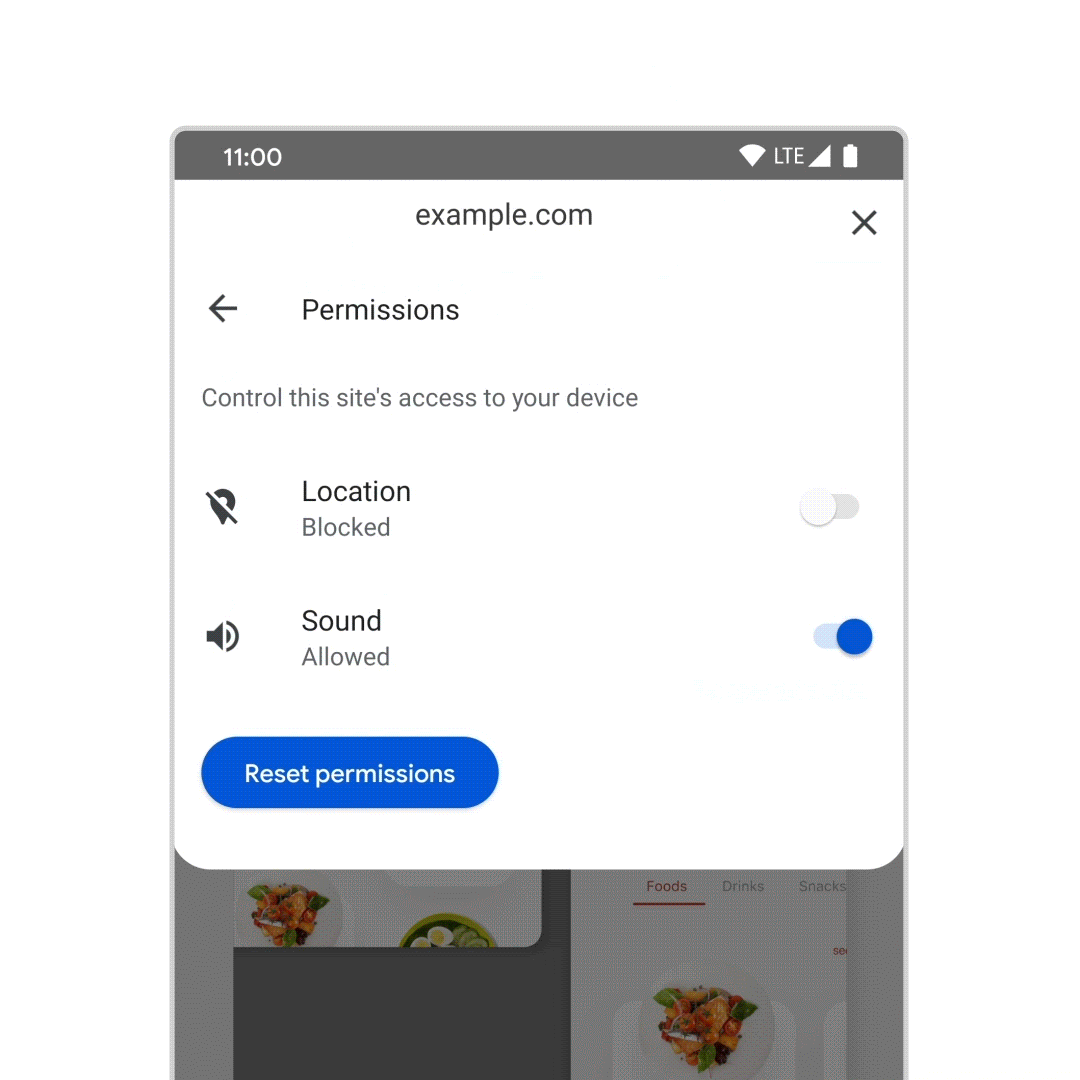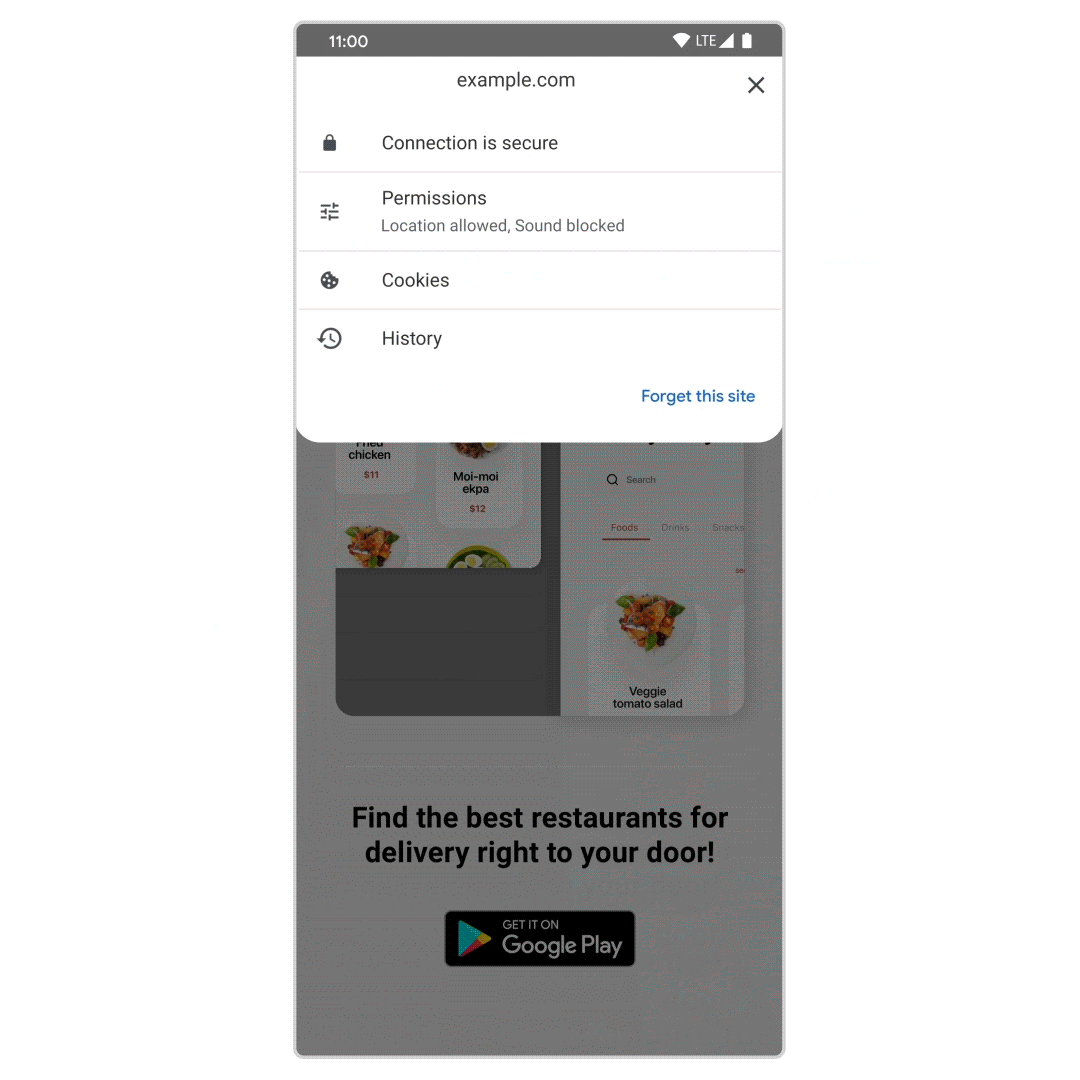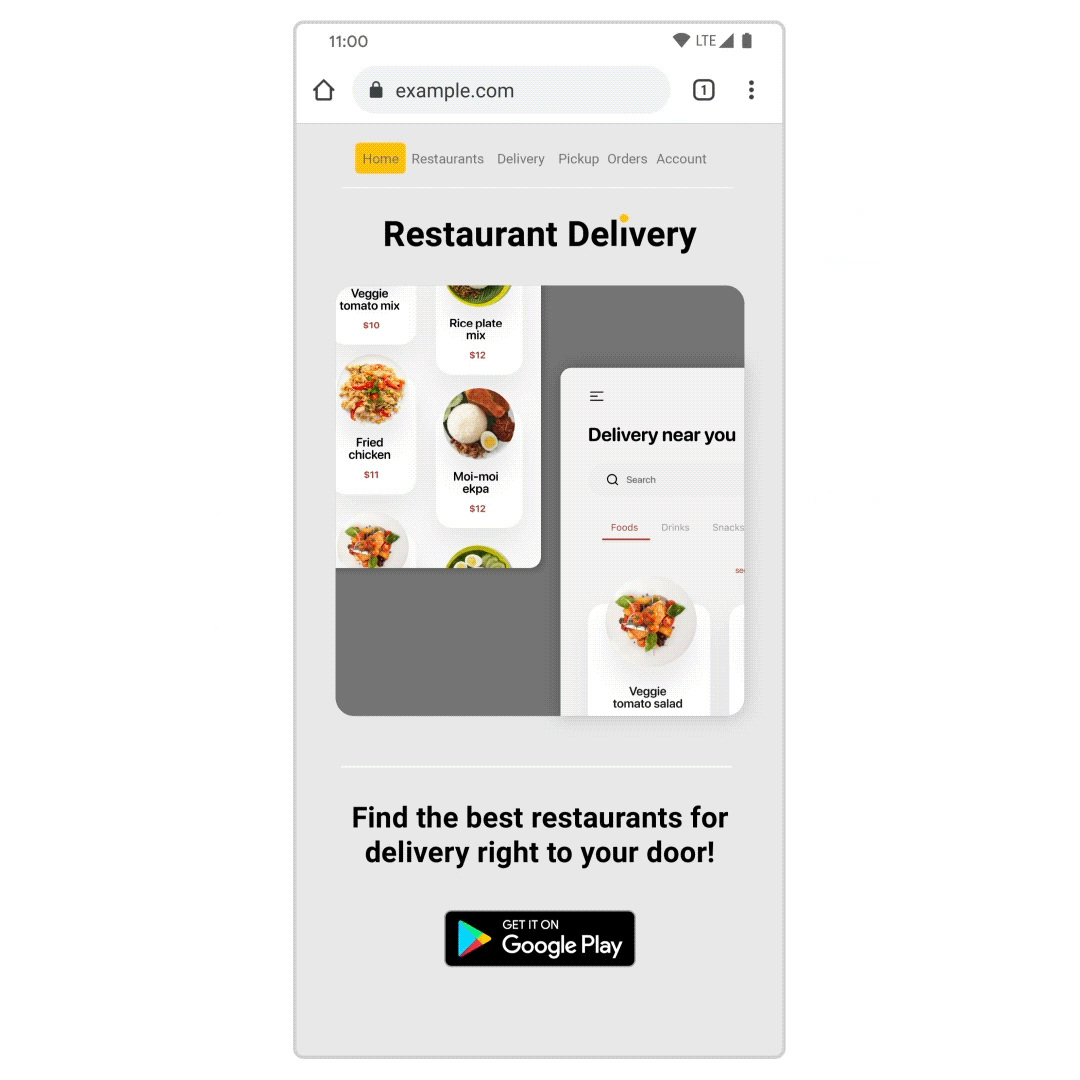
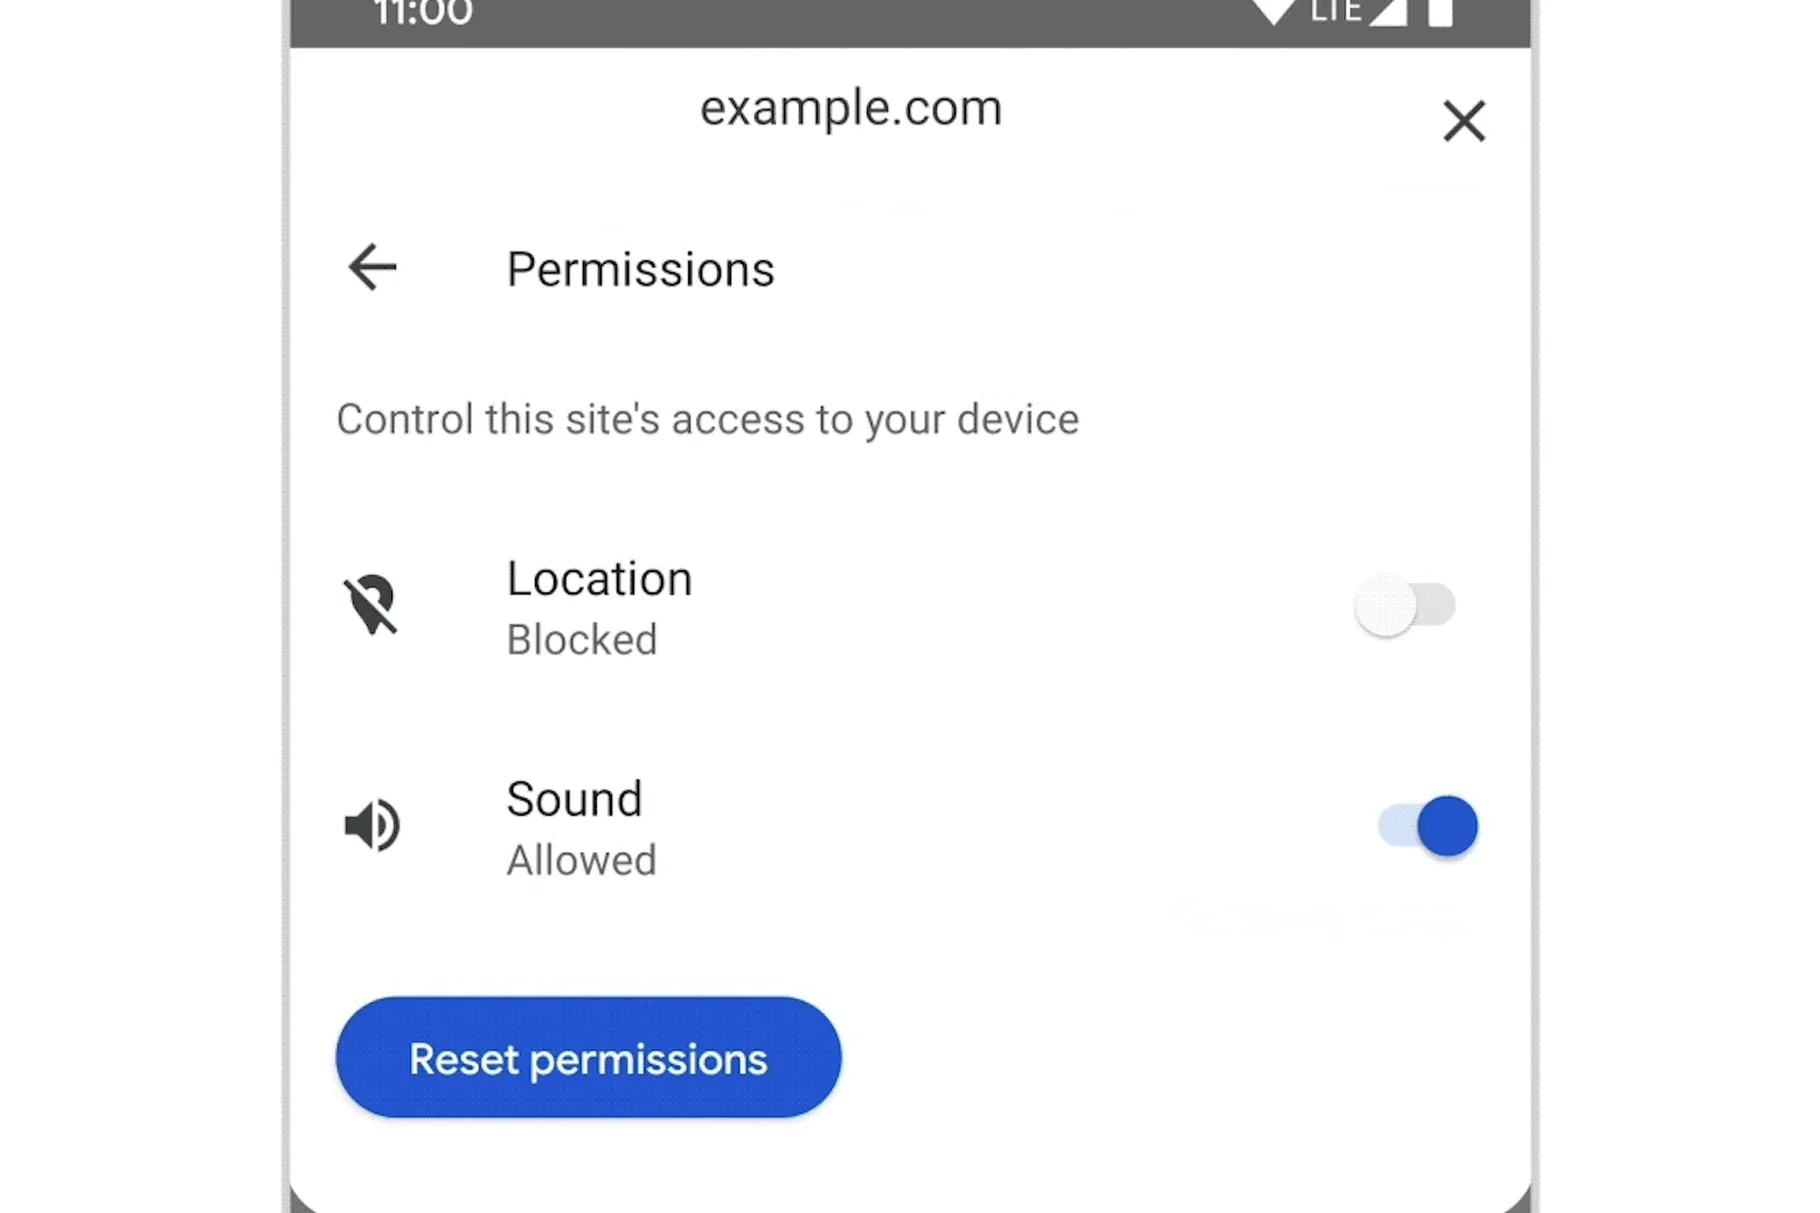
Реализованные Google нововведения позволяют пользователям Chrome для Android быстро ограничивать ресурсам доступ к той или иной информации. Таким же образом можно и позволить сайту выполнение каких-либо функций. 

Для доступа к разрешениям пользователь должен кликнуть на иконку замка, а потом на «Разрешения». Далее вы увидите список предоставленных сайту возможностей с тумблером для каждого.


По словам Google, новые функции Chrome позволят удалять определённые веб-ресурсы из истории браузера. Эта функциональность, кстати, пересекается с недавно реализованной возможностью стирать из «памяти» интернет-обозревателя последние 15 минут сёрфинга.


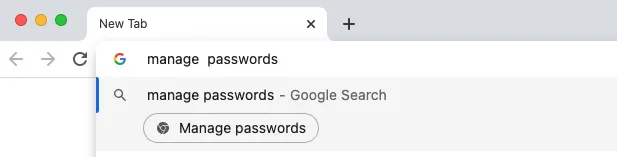
Также стоит отметить ещё одну «фишку» — Chrome Actions, ориентированную на конфиденциальность и безопасность. Эта функция даёт пользователем возможность вводить команды в адресную строку. Если, например, ввести «delete history», браузер выдаст кнопку для удаления истории.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru