



Chrome для Android теперь автоматически меняет утёкшие пароли

Chrome для Android теперь автоматически меняет утёкшие пароли

Chrome для Android теперь автоматически меняет утёкшие пароли

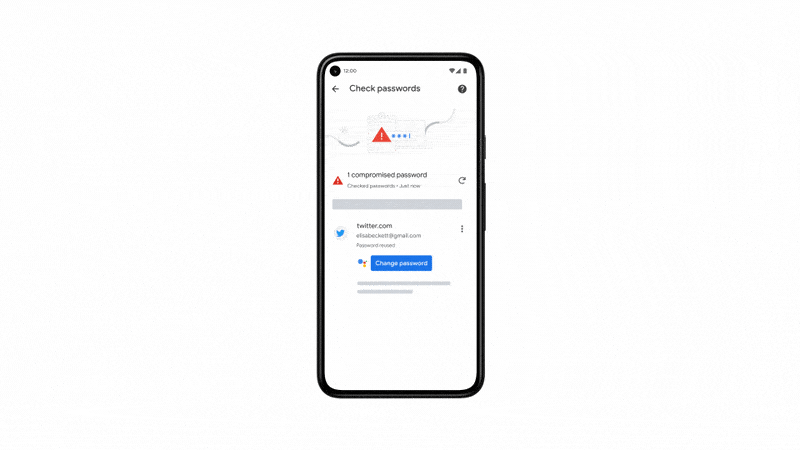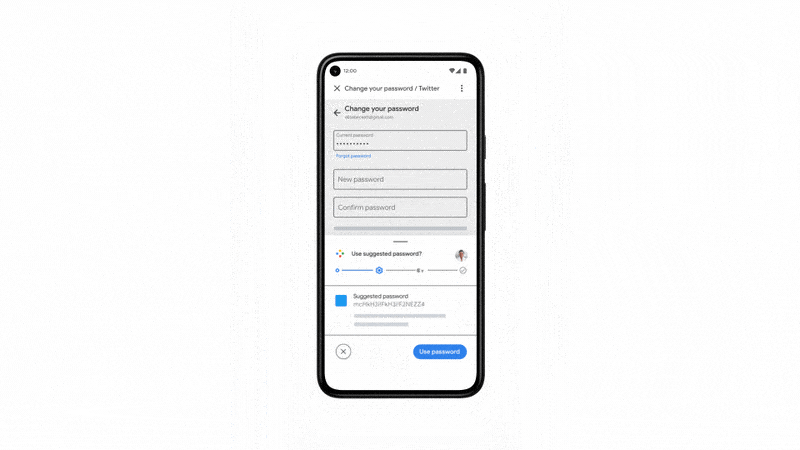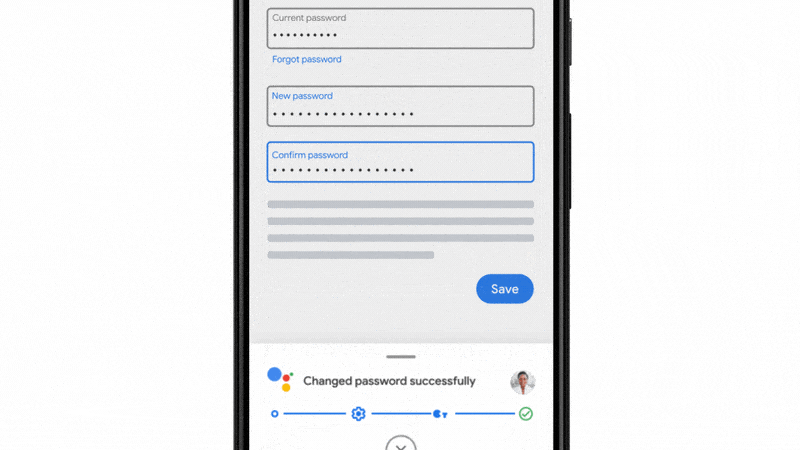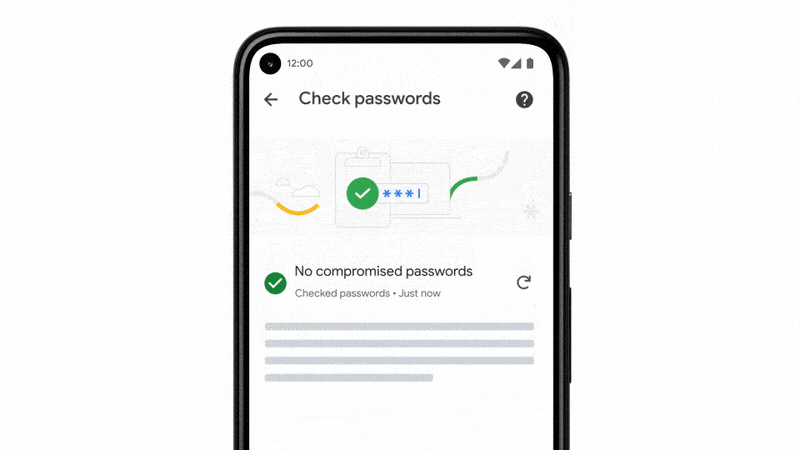
Google постепенно вводит в эксплуатацию новую функцию Chrome для Android. Смысл в том, что теперь браузер поможет пользователям всего в один клик менять слабые или скомпрометированные пароли. По мнению разработчиков, нововведение обеспечит лучшую защищённость учётных записей.

Ранее Google уже научила Chrome детектировать пароли, фигурирующие в утечках, а новая функция «automated password change» поможет автоматически менять слабые учётные данные. Отныне сервис Google Assistant будет предлагать опцию «Сменить пароль».

Если сайт или приложение поддерживает нововведение, Chrome отправит пользователя на специальную страницу, а также поможет оперативно поменять слабый или слитый пароль. Также у вас будет возможность пройти через весь процесс в ручном режиме.

«Работая за счёт сервиса "Duplex в Интернете", Google Assistant может взять на себя самую утомительную часть процесса смены пароля: скроллинг, заполнение форм, нажатие кнопок и тому подобное, а пользователь сможет сконцентрироваться на том, что действительно важно», — объясняет Патрик Неппер, член команды разработчиков Chrome. — «Мы решили пойти ещё дальше и ввели новые функциональные возможности, позволяющие быстро создать сложные пароли для конкретных сайтов и приложений».


Также Неппер отметил, что нововведение будет доступно тем пользователям, кто включил синхронизацию своих учётных данных. Первыми автоматическую смену пароля получат граждане США, но в ближайшие месяцы эта функция дойдёт и до других стран. Также со временем всё больше сайтов и приложений будут поддерживать эти возможности.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru