



Chrome для Android теперь автоматически меняет утёкшие пароли

Chrome для Android теперь автоматически меняет утёкшие пароли

Chrome для Android теперь автоматически меняет утёкшие пароли

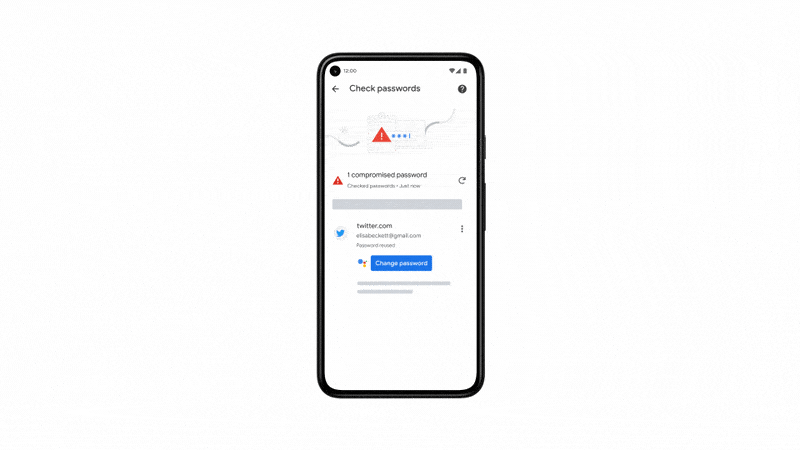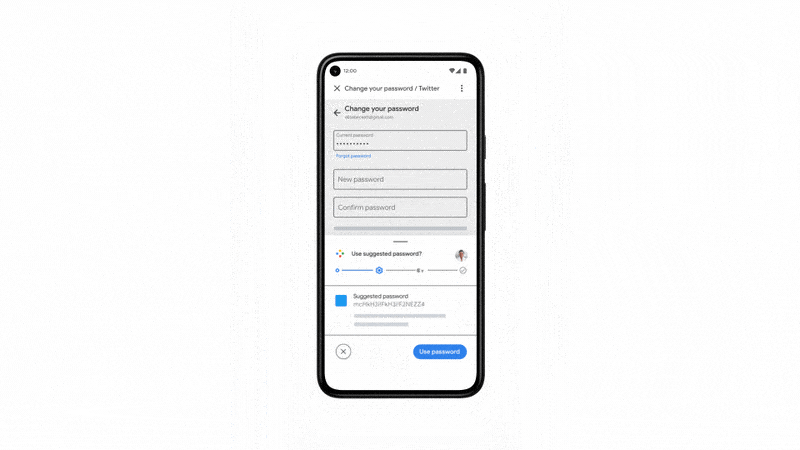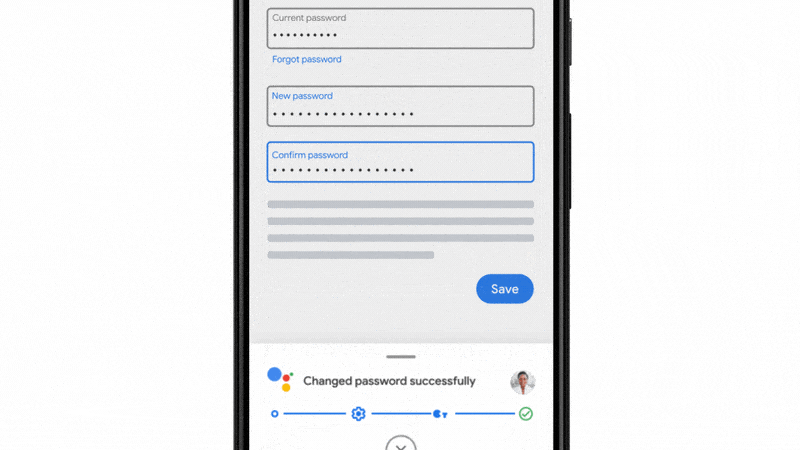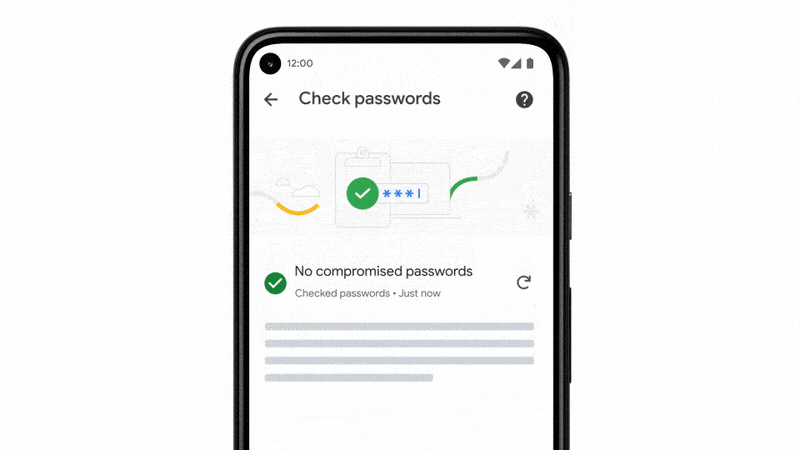
Google постепенно вводит в эксплуатацию новую функцию Chrome для Android. Смысл в том, что теперь браузер поможет пользователям всего в один клик менять слабые или скомпрометированные пароли. По мнению разработчиков, нововведение обеспечит лучшую защищённость учётных записей.

Ранее Google уже научила Chrome детектировать пароли, фигурирующие в утечках, а новая функция «automated password change» поможет автоматически менять слабые учётные данные. Отныне сервис Google Assistant будет предлагать опцию «Сменить пароль».

Если сайт или приложение поддерживает нововведение, Chrome отправит пользователя на специальную страницу, а также поможет оперативно поменять слабый или слитый пароль. Также у вас будет возможность пройти через весь процесс в ручном режиме.

«Работая за счёт сервиса "Duplex в Интернете", Google Assistant может взять на себя самую утомительную часть процесса смены пароля: скроллинг, заполнение форм, нажатие кнопок и тому подобное, а пользователь сможет сконцентрироваться на том, что действительно важно», — объясняет Патрик Неппер, член команды разработчиков Chrome. — «Мы решили пойти ещё дальше и ввели новые функциональные возможности, позволяющие быстро создать сложные пароли для конкретных сайтов и приложений».


Также Неппер отметил, что нововведение будет доступно тем пользователям, кто включил синхронизацию своих учётных данных. Первыми автоматическую смену пароля получат граждане США, но в ближайшие месяцы эта функция дойдёт и до других стран. Также со временем всё больше сайтов и приложений будут поддерживать эти возможности.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru