



В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

Google рассказала о своих планах обеспечить более продуманную защиту мобильных устройств на Android. Интернет-гигант обозначил шаги, которые помогут блокировать наиболее распространённые киберугрозы, а также привёл некоторую статистику.

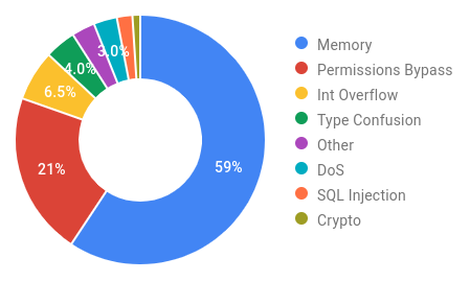
Оказалось, что 59% от общего числа критических и опасных уязвимостей в операционной системе Android, связаны с повреждением памяти. Вторыми после проблем памяти идут баги обхода установленных разрешений (21%).

Стоит отметить, что связанные с памятью бреши обычно возглавляют списки наиболее популярных уязвимостей и в других крупных платформах и приложениях: Java, Windows 10, Chrome. Например, та же Google утверждает, что 70% багов Chrome связаны с памятью. Специалисты Microsoft приводят похожую статистку: 70% всех дыр, устранённых в продуктах корпорации из Редмонда, затрагивают память.

В связи с этим Google призывает разработчиков перейти на более безопасные для памяти языки программирования: Java, Kotlin и Rust. Параллельно с этим нужно повышать безопасность всем полюбившихся C и C++. Именно эти векторы станут основными в борьбе за более защищённую от вредоносных программ и эксплойтов операционную систему Android. К слову, Amazon Web Services (AWS) и Microsoft также пытаются форсировать использование Rust, причины те же — вопросы безопасности.

Большое количество багов, устранённых ранее в Android, затрагивали Bluetooth, NFC и медиакомпоненты. Соответствующая библиотека была своего рода источником критических уязвимостей и вытекающих эксплойтов.

Подпишитесь на новости

Один номер на два телефона: в Android нашли функцию Fast Switch

В приложении Google SIM Manager обнаружили упоминания Android Fast Switch — функции для использования одного телефонного номера на двух смартфонах. Согласно найденному описанию, мобильная связь будет автоматически переключаться на устройство, которое пользователь разблокировал.

Находку опубликовало Android Authority по результатам анализа кода приложения.

Для работы Fast Switch оба смартфона должны быть подключены к одному аккаунту Google. Пользователю также потребуется подтвердить запрос на совместное использование сим-карты. Функция рассчитана на владельца нескольких устройств.

В коде предусмотрены сообщения о несовместимых сим-картах. Другая строка предлагает сначала активировать симку в настройках второго телефона, чтобы сделать её доступной для совместного использования. Точные условия подключения пока неизвестны.

В отличие от ручного переноса eSIM, Fast Switch должна переключать обслуживание между устройствами в фоне. Подробностей о синхронизации истории звонков и других данных пока нет.

Список совместимых смартфонов, поддержка операторов и возможная плата за услугу не раскрыты. Сроки запуска также неизвестны. Находка относится к разрабатываемой функции, поэтому обнаруженный в приложении код не гарантирует её выхода для пользователей.

RSS: Новости на портале Anti-Malware.ru