



В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

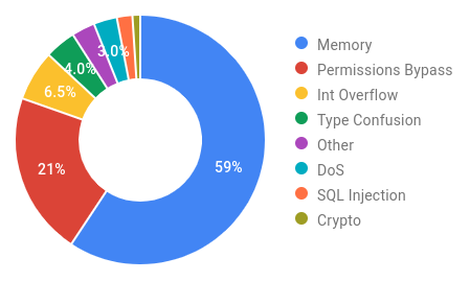
Google рассказала о своих планах обеспечить более продуманную защиту мобильных устройств на Android. Интернет-гигант обозначил шаги, которые помогут блокировать наиболее распространённые киберугрозы, а также привёл некоторую статистику.

Оказалось, что 59% от общего числа критических и опасных уязвимостей в операционной системе Android, связаны с повреждением памяти. Вторыми после проблем памяти идут баги обхода установленных разрешений (21%).

Стоит отметить, что связанные с памятью бреши обычно возглавляют списки наиболее популярных уязвимостей и в других крупных платформах и приложениях: Java, Windows 10, Chrome. Например, та же Google утверждает, что 70% багов Chrome связаны с памятью. Специалисты Microsoft приводят похожую статистку: 70% всех дыр, устранённых в продуктах корпорации из Редмонда, затрагивают память.

В связи с этим Google призывает разработчиков перейти на более безопасные для памяти языки программирования: Java, Kotlin и Rust. Параллельно с этим нужно повышать безопасность всем полюбившихся C и C++. Именно эти векторы станут основными в борьбе за более защищённую от вредоносных программ и эксплойтов операционную систему Android. К слову, Amazon Web Services (AWS) и Microsoft также пытаются форсировать использование Rust, причины те же — вопросы безопасности.

Большое количество багов, устранённых ранее в Android, затрагивали Bluetooth, NFC и медиакомпоненты. Соответствующая библиотека была своего рода источником критических уязвимостей и вытекающих эксплойтов.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru