



Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Компания Armis, занимающаяся исследованиями в области IoT, собирается рассказать подробности нового вектора атаки, способного поразить устройства во внутренней корпоративной сети. Эксперты планируют погрузиться в детали метода на конференции Black Hat USA.

Новая форма атаки получила имя EtherOops. Согласно теории исследователей, она сработает в том случае, если в атакуемой сети будут неисправные Ethernet-кабели.

Специалисты Armis сразу оговорились: обнаруженный в лабораторных условиях вектор атаки пока существует лишь в теории, EtherOops нельзя расценивать как распространённую проблему, затрагивающую корпоративные сети по всему миру.

Тем не менее хорошо подготовленные правительственные кибергруппировки могут использовать EtherOops в своих целях.

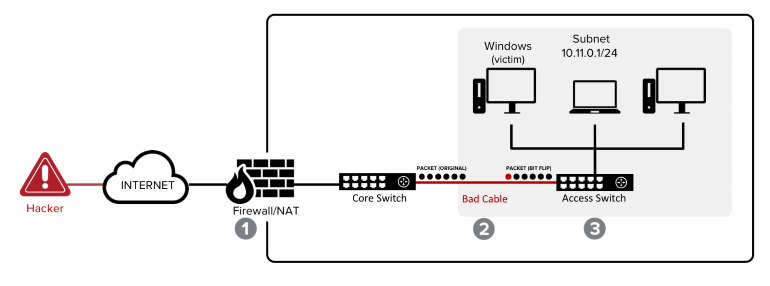
В сущности, обнаруженный специалистами метод представляет собой атаку «пакет в пакете» — когда сетевые пакеты вложены друг в друга. При этом внешняя оболочка является безобидным пакетом, а внутренняя содержит вредоносный код или команды.

Легко понять, что внешние пакеты нужны для обхода защитных средств сети (файрволов и т. п.). Именно благодаря им в сеть жертвы проникают вредоносные пакеты.

А причём тут тогда кабели? По словам Armis, неисправные Ethernet-кабели способны перемещать биты внутри пакета, медленно разрушая внешнюю оболочку. При этом внутренняя останется вполне рабочей.


«Сложно? Да, но вполне возможно», — заявили эксперты.

Armis запустила специальный веб-сайт, на котором подробно описан метод EtherOops. Дополнительно исследователи выложили два видеоролика (прикладываем ниже), демонстрирующих атаку, а также опубликовали подробный технический разбор (PDF) EtherOops.


Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru