



Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Компания Armis, занимающаяся исследованиями в области IoT, собирается рассказать подробности нового вектора атаки, способного поразить устройства во внутренней корпоративной сети. Эксперты планируют погрузиться в детали метода на конференции Black Hat USA.

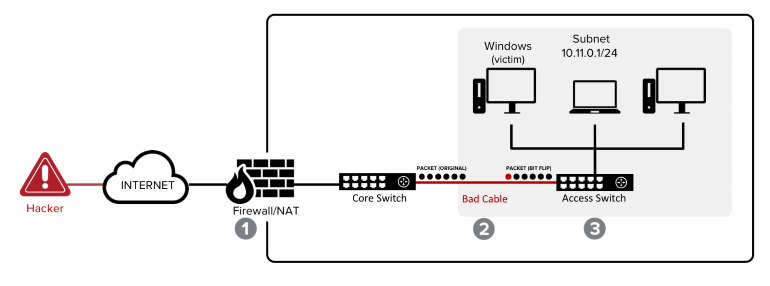
Новая форма атаки получила имя EtherOops. Согласно теории исследователей, она сработает в том случае, если в атакуемой сети будут неисправные Ethernet-кабели.

Специалисты Armis сразу оговорились: обнаруженный в лабораторных условиях вектор атаки пока существует лишь в теории, EtherOops нельзя расценивать как распространённую проблему, затрагивающую корпоративные сети по всему миру.

Тем не менее хорошо подготовленные правительственные кибергруппировки могут использовать EtherOops в своих целях.

В сущности, обнаруженный специалистами метод представляет собой атаку «пакет в пакете» — когда сетевые пакеты вложены друг в друга. При этом внешняя оболочка является безобидным пакетом, а внутренняя содержит вредоносный код или команды.

Легко понять, что внешние пакеты нужны для обхода защитных средств сети (файрволов и т. п.). Именно благодаря им в сеть жертвы проникают вредоносные пакеты.

А причём тут тогда кабели? По словам Armis, неисправные Ethernet-кабели способны перемещать биты внутри пакета, медленно разрушая внешнюю оболочку. При этом внутренняя останется вполне рабочей.


«Сложно? Да, но вполне возможно», — заявили эксперты.

Armis запустила специальный веб-сайт, на котором подробно описан метод EtherOops. Дополнительно исследователи выложили два видеоролика (прикладываем ниже), демонстрирующих атаку, а также опубликовали подробный технический разбор (PDF) EtherOops.


Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru