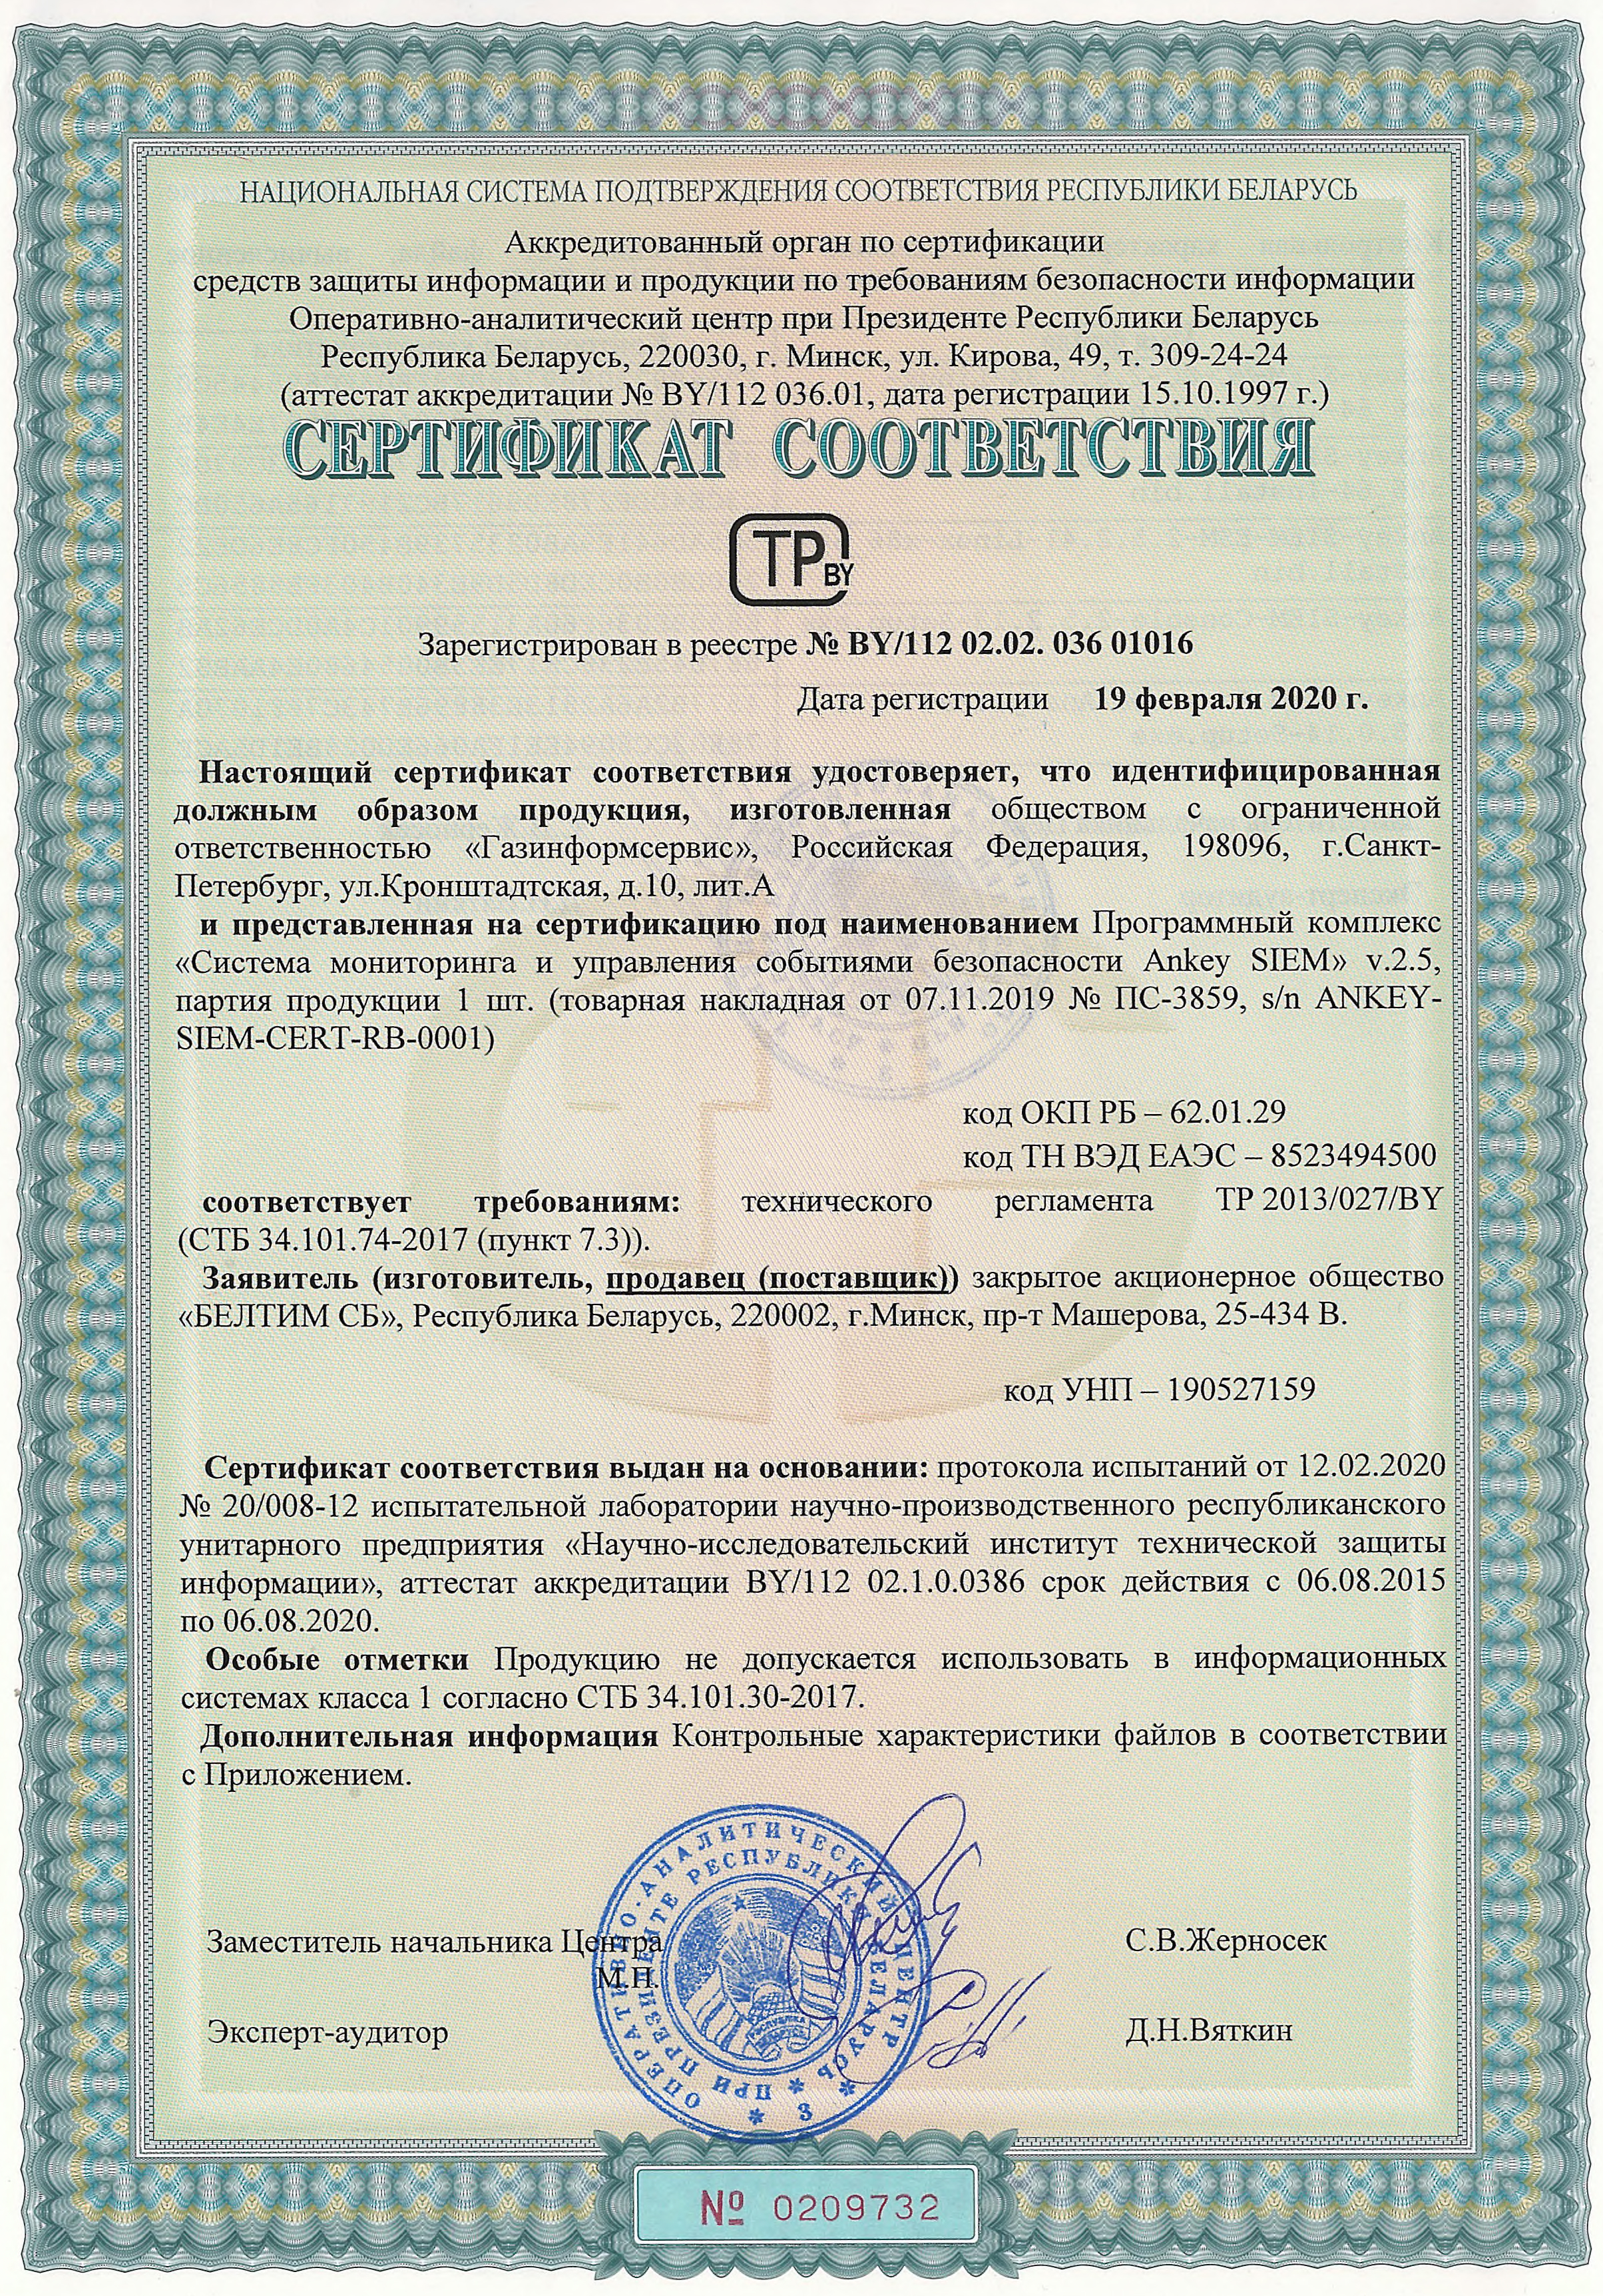
Ankey SIEM сертифицирован в Республике Беларусь

Ankey SIEM сертифицирован в Республике Беларусь

Ankey SIEM сертифицирован в Республике Беларусь

Сертификат соответствия выдан 19 февраля 2020 г. на основании протокола испытаний от 12.02.2020. №20/008-12 испытательной лаборатории научно-производственного республиканского унитарного предприятия «Научно исследовательский институт технической защиты информации».

Он подтверждает, что система мониторинга и управления событиями безопасности Ankey SIEM v.2.5. функционирует в соответствии с требованиями технического регламента TP 2013/027/BY.

Сертификация продукта в Республике Беларусь проведена дочерней компанией ООО «Газинформсервис» — ЗАО «БЕЛТИМ СБ», которая специализируется на комплексных системах безопасности и защите информации.

Также среди продуктов «Газинформсервис» в линейке «БЕЛТИМ СБ» представлены: программный комплекс для обеспечения контроля конфигурации сетевых устройств, межсетевых экранов, сред виртуализации и операционных систем «Efros Config Inspector», программный комплекс «Litoria Desktop 2» для работы с электронными юридически значимыми и конфиденциальными документами, а также аппаратно-программный комплекс доверенной загрузки «Блокхост-МДЗ».

Подпишитесь на новости

ГосВПН и радар ДПС оказались приманками для установки Android-трояна

Обещают показать экипажи ДПС, камеры и бензин на заправках, а устанавливают загрузчик Android-трояна. Ф6/F6 обнаружила приложение-приманку «ДПС радар. Топливо онлайн», через которое распространяют ZloyRAT. Полезные для водителя функции здесь работают прежде всего на интересы злоумышленников.

На том же сайте предлагали «Радар БПЛА» и GosuVPN — якобы бесплатный государственный VPN.

По данным F6, за этими названиями тоже скрывались дропперы: программы, устанавливающие на устройство другие вредоносные программы.

ZloyRAT собирает контакты, входящие СМС и пуш-уведомления, позволяет отправлять сообщения и USSD-команды, а также совершать звонки без ведома владельца. После запуска приложение запрашивает доступ к СМС, контактам и управлению звонками.


Для маскировки троян открывает легитимный сайт. Пользователь видит знакомую страницу, пока программа занимается своими делами. В списке интересующих её приложений есть более 60 российских банковских и финансовых сервисов, а также маркетплейсы, госсервисы и Telegram.


По обращению CERT F6 вредоносный сайт заблокировали в России. Однако сама приманка легко меняет адрес и название.


Компания рекомендует не устанавливать APK по ссылкам из чатов и проверять запрашиваемые права.

RSS: Новости на портале Anti-Malware.ru