



Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

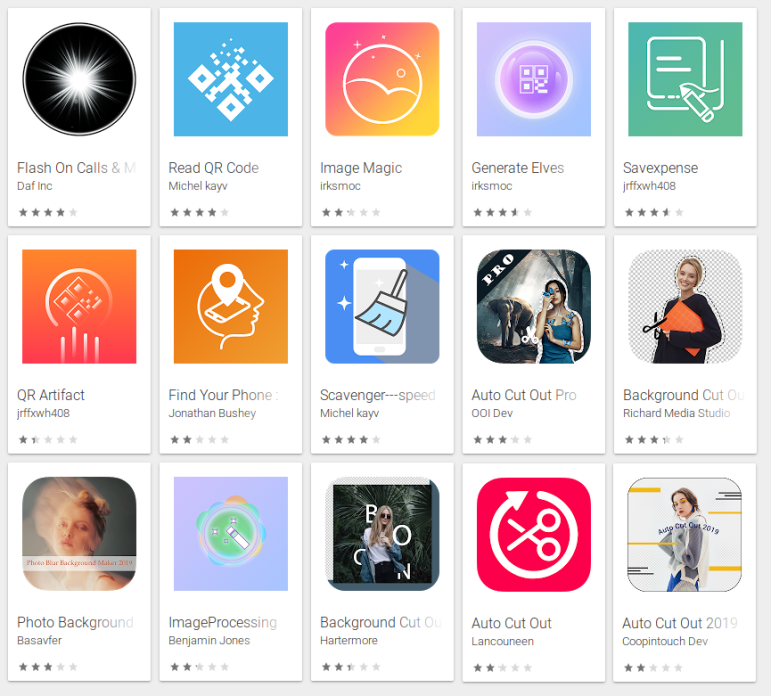
Эксперты SophosLabs обнаружили в Google Play Store пятнадцать Android-приложений, агрессивно демонстрирующих пользователям навязчивую рекламу и при этом скрывающих свои иконки, что препятствует их удалению.

Некоторые приложения пошли дальше — они маскируют своё присутствие в настройках смартфонов. Такие уловки ещё сильнее запутывают пользователя.

По статистике Google Play Store, более 1,3 млн мобильных устройств по всему миру установили по меньшей мере одно из этих 15 адваре.

Обнаруженные исследователями приложения используют хитрые схемы. В качестве примера можно рассмотреть поведение Free Calls & Messages.

При первом запуске эта программа выводит предупреждение: «Это приложение несовместимо с вашим устройством!». После этого запускается Play Store и открывается страница Google Maps. Все это заставляет жертву думать, что программа просто вывела ошибку.

Далее адваре скрывает свою иконку, теперь ее нельзя будет найти в списке приложений.

Специалисты SophosLabs также упомянули, что часть выявленных нежелательных программ маскируют свою иконку в настройках устройства под легитимное приложение.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru