


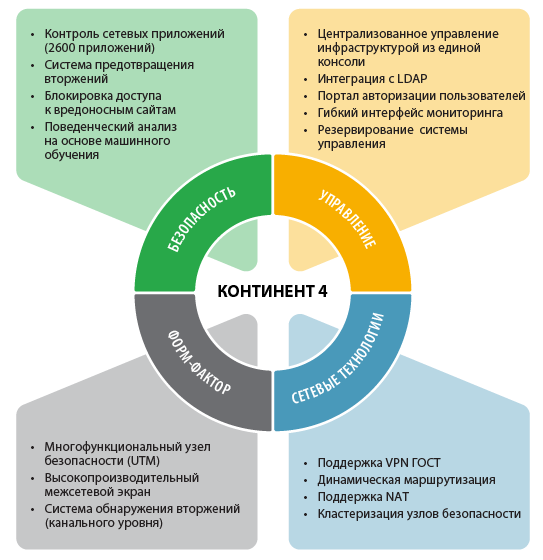

В Континент 4 реализована концепция Unified Threat Management (UTM)

В Континент 4 реализована концепция Unified Threat Management (UTM)

В Континент 4 реализована концепция Unified Threat Management (UTM)

«Код безопасности» объявляет о выпуске нового поколения линейки Континент: корпоративного межсетевого экрана Континент 4, предназначенного для защиты периметра, сегментации внутренней сети, а также шифрования каналов связи между филиалами крупных территориально-распределенных компаний и организаций.

Главное новшество Континент 4 – это реализация концепции Unified Threat Management (UTM). Теперь все механизмы безопасности интегрированы в рамках одного устройства, что позволяет радикально упростить систему защиты сети.

Ключевые механизмы безопасности включают в себя:

  • Механизм контроля сетевых приложений (DPI)
  • Систему обнаружения вторжений
  • Систему поиска скрытых атак на основе машинного обучения
  • Систему защиты от доступа к вредоносным веб-сайтам
  • Криптошлюз и систему удаленного доступа с использованием российских алгоритмов

Основные преимущества Континент 4:

  • Полностью переработанная система управления для администрирования большой инфраструктуры безопасности
  • Выделенная подсистема мониторинга для своевременного обнаружения атак и выявления неполадок в системе защиты
  • Интеграция с LDAP-серверами для использования учетных записей пользователей и групп в целях создания более эффективной политики контроля доступа
  • Мощный движок глубокого анализа трафика, который определяет более 2600 сетевых приложений
  • Работа системы обнаружения вторжений в прозрачном режиме (без влияния на сетевую топологию)

Перевод на новую операционную систему и значительная переработка сетевого стека позволили добиться беспрецедентной для российского рынка производительности. Пропускная способность старшей платформы составляет до 50 Гбит/с в режиме межсетевого экрана и до 11,5 Гбит/с в комбинированном режиме (одновременная работа межсетевого экрана, системы обнаружения вторжений, системы контроля сетевых приложений).

Для задач сегментации сетей ЦОД и защиты высоконагруженных сетей была разработана и сейчас находится в стадии получения патента принципиально новая программная архитектура высокопроизводительного межсетевого экрана. Она позволяет обеспечить пропускную способность межсетевого экранирования до 80 Гбит/с и, за счет трансляции базы правил в структуру префиксных деревьев, ее производительность не зависит от числа правил фильтрации.

В Континент 4 активно используются продукты технологических партнеров «Код Безопасности». В частности, механизм ограничения доступа к вредоносным сайтам реализован на базе технологий «Лаборатории Касперского».

Континент 4 будет сертифицирован ФСТЭК России и ФСБ России.

Записаться на тестирование Континент 4 можно на сайте: www.continent4.ru

«Выпуск Континента 4 знаменует новую веху на российском рынке сетевой безопасности. Континент 4 – это платформа, на основе которой российские заказчики смогут консолидировать механизмы обеспечения сетевой безопасности. Полностью отечественное происхождение позволяет использовать его в рамках программ импортозамещения. Высокая производительность и эффективность обеспечат защиту от существующих угроз без влияния на работу действующей инфраструктуры, а технологический задел позволит защититься и от будущих угроз», – прокомментировал выпуск Континент 4 Андрей Голов, генеральный директор компании «Код Безопасности».

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru