



В Континент 4 реализована концепция Unified Threat Management (UTM)

В Континент 4 реализована концепция Unified Threat Management (UTM)

В Континент 4 реализована концепция Unified Threat Management (UTM)

«Код безопасности» объявляет о выпуске нового поколения линейки Континент: корпоративного межсетевого экрана Континент 4, предназначенного для защиты периметра, сегментации внутренней сети, а также шифрования каналов связи между филиалами крупных территориально-распределенных компаний и организаций.

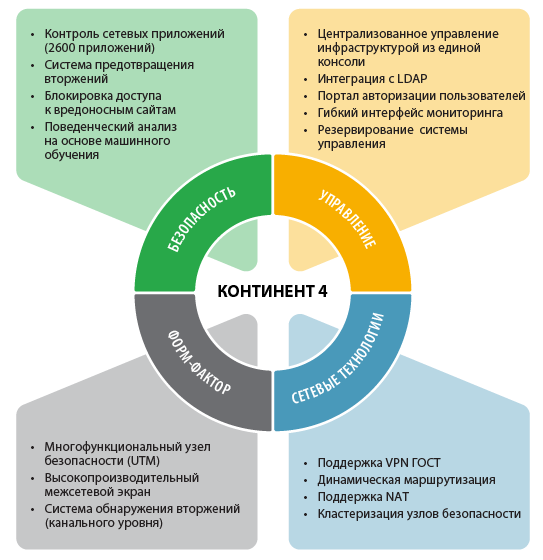
Главное новшество Континент 4 – это реализация концепции Unified Threat Management (UTM). Теперь все механизмы безопасности интегрированы в рамках одного устройства, что позволяет радикально упростить систему защиты сети.

Ключевые механизмы безопасности включают в себя:

  • Механизм контроля сетевых приложений (DPI)
  • Систему обнаружения вторжений
  • Систему поиска скрытых атак на основе машинного обучения
  • Систему защиты от доступа к вредоносным веб-сайтам
  • Криптошлюз и систему удаленного доступа с использованием российских алгоритмов

Основные преимущества Континент 4:

  • Полностью переработанная система управления для администрирования большой инфраструктуры безопасности
  • Выделенная подсистема мониторинга для своевременного обнаружения атак и выявления неполадок в системе защиты
  • Интеграция с LDAP-серверами для использования учетных записей пользователей и групп в целях создания более эффективной политики контроля доступа
  • Мощный движок глубокого анализа трафика, который определяет более 2600 сетевых приложений
  • Работа системы обнаружения вторжений в прозрачном режиме (без влияния на сетевую топологию)

Перевод на новую операционную систему и значительная переработка сетевого стека позволили добиться беспрецедентной для российского рынка производительности. Пропускная способность старшей платформы составляет до 50 Гбит/с в режиме межсетевого экрана и до 11,5 Гбит/с в комбинированном режиме (одновременная работа межсетевого экрана, системы обнаружения вторжений, системы контроля сетевых приложений).

Для задач сегментации сетей ЦОД и защиты высоконагруженных сетей была разработана и сейчас находится в стадии получения патента принципиально новая программная архитектура высокопроизводительного межсетевого экрана. Она позволяет обеспечить пропускную способность межсетевого экранирования до 80 Гбит/с и, за счет трансляции базы правил в структуру префиксных деревьев, ее производительность не зависит от числа правил фильтрации.

В Континент 4 активно используются продукты технологических партнеров «Код Безопасности». В частности, механизм ограничения доступа к вредоносным сайтам реализован на базе технологий «Лаборатории Касперского».

Континент 4 будет сертифицирован ФСТЭК России и ФСБ России.

Записаться на тестирование Континент 4 можно на сайте: www.continent4.ru

«Выпуск Континента 4 знаменует новую веху на российском рынке сетевой безопасности. Континент 4 – это платформа, на основе которой российские заказчики смогут консолидировать механизмы обеспечения сетевой безопасности. Полностью отечественное происхождение позволяет использовать его в рамках программ импортозамещения. Высокая производительность и эффективность обеспечат защиту от существующих угроз без влияния на работу действующей инфраструктуры, а технологический задел позволит защититься и от будущих угроз», – прокомментировал выпуск Континент 4 Андрей Голов, генеральный директор компании «Код Безопасности».

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru