



Хакеры могут изменять медиафайлы, передаваемые через WhatsApp, Telegram

Хакеры могут изменять медиафайлы, передаваемые через WhatsApp, Telegram

Хакеры могут изменять медиафайлы, передаваемые через WhatsApp, Telegram

Злоумышленники могут манипулировать медиафайлами, которыми пользователи обмениваются посредством мессенджеров WhatsApp и Telegram. По словам специалистов Symantec, под угрозой пользователи Android, а причина кроется в том, как операционная система позволяет приложениям получать доступ к файлам во внешнем хранилище.

Как известно, Android-приложения могут хранить файлы как на внутреннем, так и на внешнем накопителе. К файлам во внутреннем хранилище могут получить доступ только приложения-владельцы.

Именно поэтому Google рекомендует разработчикам использовать внутреннее хранилище для данных, которые не должны быть доступны пользователю или другим приложениям.

С другой стороны, мы имеем также внешнее хранилище — файлы на нем могут быть доступны как пользователю, так и другим приложениям. Более того, их также можно модифицировать.

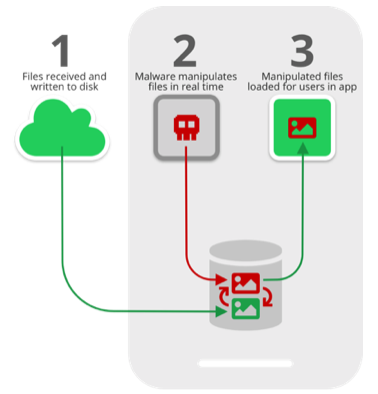
Эксперты антивирусной компании Symantec рассказали о методе, получившем название «Media File Jacking». По сути, он позволяет вредоносному Android-приложению с правами записи во внешнее хранилище видоизменять файлы, пересылаемые через мессенджеры WhatsApp и Telegram.

При этом атакующий, используя этот вектор, может изменить файл после его записи в хранилище, но до того момента, как он загрузиться в интерфейс пользователя.

Атака сработает в случае WhatsApp с настройками по умолчанию и Telegram с включенной функцией «Save to gallery» («Сохранять в галерею»).

Исследователи Symantec привели в пример модификацию аудиофайлов — злоумышленник может изменить их, а пользователь не будет об этом даже знать. Это особенно опасно в случае передачи с помощью таких файлов реквизитов для оплаты. В результате успешной атаки жертва может отправить киберпреступникам свои деньги.

Symantec также опубликовала несколько видеороликов, в которых демонстрируется вышеописанная атака:

Подпишитесь на новости

Эмулятор Andarium запускает Android на iPhone, но уже удалён из App Store

Для iPhone и iPad выпустили Andarium — бесплатное приложение, запускающее Android 17 на базе LineageOS. Однако вскоре после выхода оно исчезло из магазина Apple: 20 ноября разработчик сообщил об удалении Andarium из App Store и TestFlight.

Обновление появилось в публикации автора проекта. Исходный код доступен в репозитории Kernarium на GitHub.

Android работает локально на устройстве, без облачных серверов и регистрации. Приложения можно устанавливать из APK через «Файлы». Google Play и сервисы Google в сборку не включены. При этом возможность установки APK не гарантирует совместимость каждой программы.

Пользователь может выделить Android-среде процессорные ядра, оперативную память и место в хранилище, выбрать разрешение экрана и сохранять снимки состояния.

Доступ к камере, микрофону и геолокации включается отдельно. Для разработчиков предусмотрено подключение ADB по локальной сети. По требованиям опубликованной версии нужны iOS или iPadOS 27 и чип A14 либо новее — например, iPhone 12 или iPad с процессором серии M.

Для первоначальной настройки рекомендуется не менее 10 ГБ свободного места. Android-среда работает только при открытом Andarium: после переключения на другое приложение она приостанавливается.

RSS: Новости на портале Anti-Malware.ru