



Хакеры могут изменять медиафайлы, передаваемые через WhatsApp, Telegram

Хакеры могут изменять медиафайлы, передаваемые через WhatsApp, Telegram

Хакеры могут изменять медиафайлы, передаваемые через WhatsApp, Telegram

Злоумышленники могут манипулировать медиафайлами, которыми пользователи обмениваются посредством мессенджеров WhatsApp и Telegram. По словам специалистов Symantec, под угрозой пользователи Android, а причина кроется в том, как операционная система позволяет приложениям получать доступ к файлам во внешнем хранилище.

Как известно, Android-приложения могут хранить файлы как на внутреннем, так и на внешнем накопителе. К файлам во внутреннем хранилище могут получить доступ только приложения-владельцы.

Именно поэтому Google рекомендует разработчикам использовать внутреннее хранилище для данных, которые не должны быть доступны пользователю или другим приложениям.

С другой стороны, мы имеем также внешнее хранилище — файлы на нем могут быть доступны как пользователю, так и другим приложениям. Более того, их также можно модифицировать.

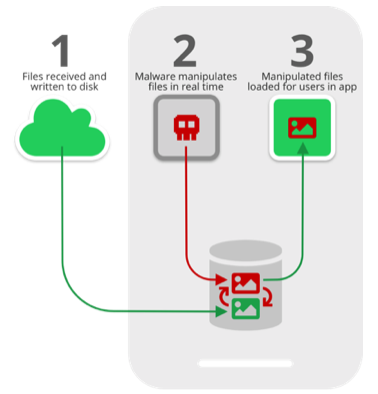
Эксперты антивирусной компании Symantec рассказали о методе, получившем название «Media File Jacking». По сути, он позволяет вредоносному Android-приложению с правами записи во внешнее хранилище видоизменять файлы, пересылаемые через мессенджеры WhatsApp и Telegram.

При этом атакующий, используя этот вектор, может изменить файл после его записи в хранилище, но до того момента, как он загрузиться в интерфейс пользователя.

Атака сработает в случае WhatsApp с настройками по умолчанию и Telegram с включенной функцией «Save to gallery» («Сохранять в галерею»).

Исследователи Symantec привели в пример модификацию аудиофайлов — злоумышленник может изменить их, а пользователь не будет об этом даже знать. Это особенно опасно в случае передачи с помощью таких файлов реквизитов для оплаты. В результате успешной атаки жертва может отправить киберпреступникам свои деньги.

Symantec также опубликовала несколько видеороликов, в которых демонстрируется вышеописанная атака:

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru