



Хакеры могут изменять медиафайлы, передаваемые через WhatsApp, Telegram

Хакеры могут изменять медиафайлы, передаваемые через WhatsApp, Telegram

Хакеры могут изменять медиафайлы, передаваемые через WhatsApp, Telegram

Злоумышленники могут манипулировать медиафайлами, которыми пользователи обмениваются посредством мессенджеров WhatsApp и Telegram. По словам специалистов Symantec, под угрозой пользователи Android, а причина кроется в том, как операционная система позволяет приложениям получать доступ к файлам во внешнем хранилище.

Как известно, Android-приложения могут хранить файлы как на внутреннем, так и на внешнем накопителе. К файлам во внутреннем хранилище могут получить доступ только приложения-владельцы.

Именно поэтому Google рекомендует разработчикам использовать внутреннее хранилище для данных, которые не должны быть доступны пользователю или другим приложениям.

С другой стороны, мы имеем также внешнее хранилище — файлы на нем могут быть доступны как пользователю, так и другим приложениям. Более того, их также можно модифицировать.

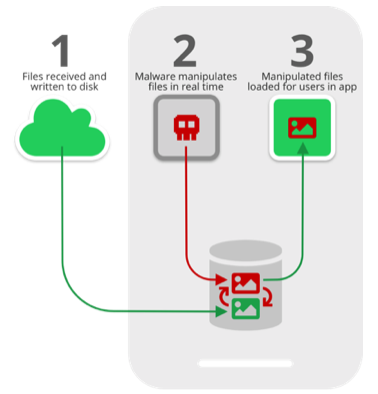
Эксперты антивирусной компании Symantec рассказали о методе, получившем название «Media File Jacking». По сути, он позволяет вредоносному Android-приложению с правами записи во внешнее хранилище видоизменять файлы, пересылаемые через мессенджеры WhatsApp и Telegram.

При этом атакующий, используя этот вектор, может изменить файл после его записи в хранилище, но до того момента, как он загрузиться в интерфейс пользователя.

Атака сработает в случае WhatsApp с настройками по умолчанию и Telegram с включенной функцией «Save to gallery» («Сохранять в галерею»).

Исследователи Symantec привели в пример модификацию аудиофайлов — злоумышленник может изменить их, а пользователь не будет об этом даже знать. Это особенно опасно в случае передачи с помощью таких файлов реквизитов для оплаты. В результате успешной атаки жертва может отправить киберпреступникам свои деньги.

Symantec также опубликовала несколько видеороликов, в которых демонстрируется вышеописанная атака:

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru