



Уязвимость ботнета Mirai позволяет обрушить командные серверы

Уязвимость ботнета Mirai позволяет обрушить командные серверы

Уязвимость ботнета Mirai позволяет обрушить командные серверы

Анкит Анубхав, ведущий исследователь компании NewSky Security, рассказал о методах эксплуатации уязвимости в знаменитом ботнете Mirai. Эта дыра позволяет обрушить C2-серверы.

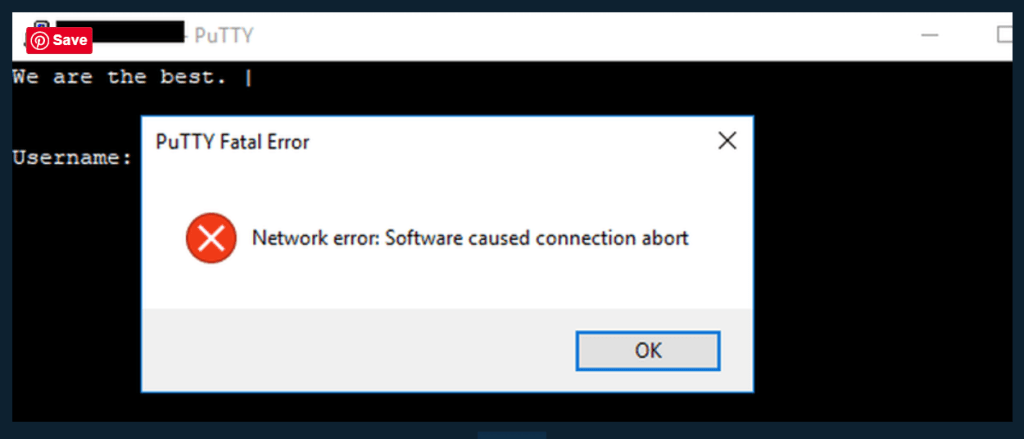
По словам Анубхава, брешь актуальна для большинства вариантов Mirai. Заключается она в том, что командные серверы выходят из строя в случае, если к ним подключаются с именем пользователя, содержащим более 1025 букв «a».

В результате утилита PuTTY выдаст следующую ошибку:

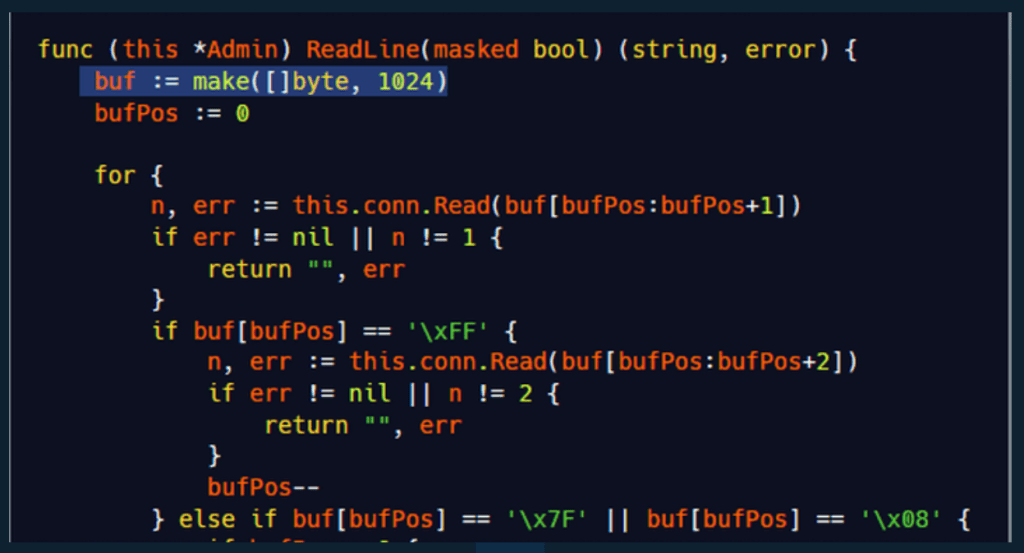
Уязвимость удалось обнаружить благодаря наличию на Github исходного кода Mirai. Эксперты обратили внимание на тот факт, что имя пользователя передается кастомной функции Readline.

Эта функция фиксирует размер буфера на длине в 1024 символов. То есть все, что будет больше 1024, выведет из строя соответствующие модули.

«Поскольку большинство IoT-ботнетов в 2019 году основаны именно на Mirai, эта уязвимость актуальна для многих вариантов бот-сетей. Более того, она уже в полной мере используется сведущими специалистами», — объясняет Анубхав.

Подпишитесь на новости

VPN и исчезающие сообщения стали аргументами в пользу ареста

Привычные инструменты обеспечения конфиденциальности получили неожиданную трактовку. По словам члена СПЧ Евы Меркачевой, следствие стало ссылаться на VPN, шифрование трафика и исчезающие сообщения как на меры конспирации, обосновывая необходимость заключения подозреваемых под стражу.

О таких случаях Меркачева рассказала в авторской статье для «Московского комсомольца», сославшись на судебные постановления в распоряжении правозащитников.

В описанной ею логике следствия средства анонимизации, сквозное шифрование, автоудаление сообщений и сокрытие контактов могут указывать на возможность воспрепятствовать расследованию или воздействовать на пока не установленных лиц.

Один из приведённых примеров касается московского врача-терапевта, которого заподозрили в оправдании терроризма из-за публикации четырёхлетней давности. По данным Меркачевой, при избрании ареста суд сослался в том числе на эти доводы следствия.

Однако важно отметить, что в этом случае речь не об аресте исключительно за установленный VPN или включённое автоудаление переписки. Правозащитница описывает использование таких функций как дополнительных аргументов при выборе меры пресечения по уголовному делу.

Число постановлений и подробности всех случаев в статье не приведены.

RSS: Новости на портале Anti-Malware.ru