



Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

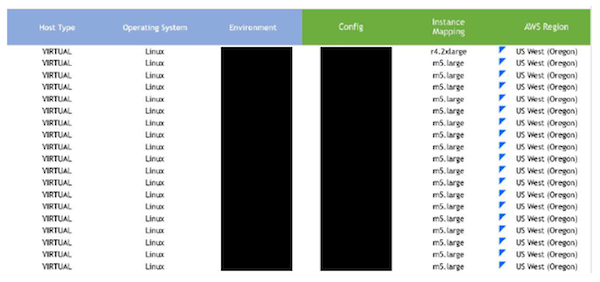
По словам специалистов компании UpGuard, крупнейший в мире регистратор доменных имен с более чем 18 миллионами клиентов GoDaddy пострадал от утечки данных. В незащищенном ведре S3 GoDaddy аналитик обнаружил информацию о 31 000 серверов GoDaddy.

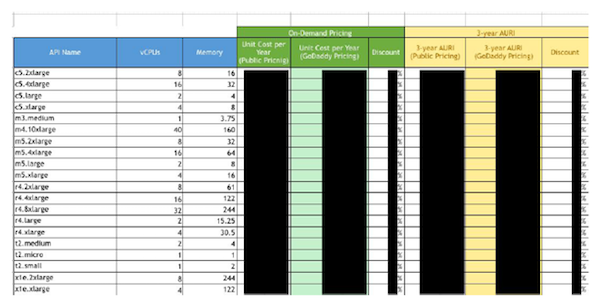
Среди обнаруженных данных была информация о конфигурации сервера, включая спецификации памяти и процессора, имена хостов, операционные системы и рабочие нагрузки сервера.

«По сути, эти данные отображали очень масштабное развертывание облачной инфраструктуры AWS. Эта информация может помочь конкурентам взглянуть на бизнес-практики GoDaddy. А злоумышленники, в свою очередь, могут более качественно осуществить таргетированные атаки, используя эти данные», — отметили в UpGuard.

UpGuard уведомила GoDaddy об обнаружении этого незащищенного хранилища, однако регистратор доменных имен не предпринимал попыток исправить ситуацию на протяжении пяти недель. Позже Крису Викери, обнаружившему проблему, объяснили, что задержка реагирования на подобные отчеты является стандартной практикой.

«Что касается утекших документов, то они представляют собой модели, предложенные сотрудником AWS, и не отражают реальную работу, которая сейчас ведется с Amazon», — прокомментировали в GoDaddy.

Подчеркивается, что в утекших таблицах не было персональной информации конечного пользователя. Однако утечка может потенциально угрожать бизнесу GoDaddy, так как таблицы содержали информацию о ценах, методах и финансовой стратегии регистратора доменных имен.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru