



Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

По словам специалистов компании UpGuard, крупнейший в мире регистратор доменных имен с более чем 18 миллионами клиентов GoDaddy пострадал от утечки данных. В незащищенном ведре S3 GoDaddy аналитик обнаружил информацию о 31 000 серверов GoDaddy.

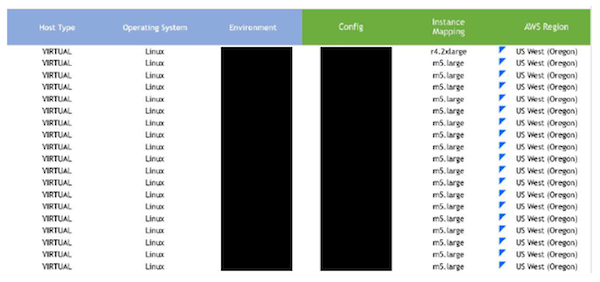
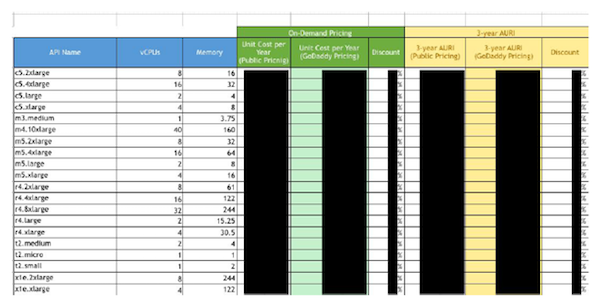
Среди обнаруженных данных была информация о конфигурации сервера, включая спецификации памяти и процессора, имена хостов, операционные системы и рабочие нагрузки сервера.

«По сути, эти данные отображали очень масштабное развертывание облачной инфраструктуры AWS. Эта информация может помочь конкурентам взглянуть на бизнес-практики GoDaddy. А злоумышленники, в свою очередь, могут более качественно осуществить таргетированные атаки, используя эти данные», — отметили в UpGuard.

UpGuard уведомила GoDaddy об обнаружении этого незащищенного хранилища, однако регистратор доменных имен не предпринимал попыток исправить ситуацию на протяжении пяти недель. Позже Крису Викери, обнаружившему проблему, объяснили, что задержка реагирования на подобные отчеты является стандартной практикой.

«Что касается утекших документов, то они представляют собой модели, предложенные сотрудником AWS, и не отражают реальную работу, которая сейчас ведется с Amazon», — прокомментировали в GoDaddy.

Подчеркивается, что в утекших таблицах не было персональной информации конечного пользователя. Однако утечка может потенциально угрожать бизнесу GoDaddy, так как таблицы содержали информацию о ценах, методах и финансовой стратегии регистратора доменных имен.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru