



Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

По словам специалистов компании UpGuard, крупнейший в мире регистратор доменных имен с более чем 18 миллионами клиентов GoDaddy пострадал от утечки данных. В незащищенном ведре S3 GoDaddy аналитик обнаружил информацию о 31 000 серверов GoDaddy.

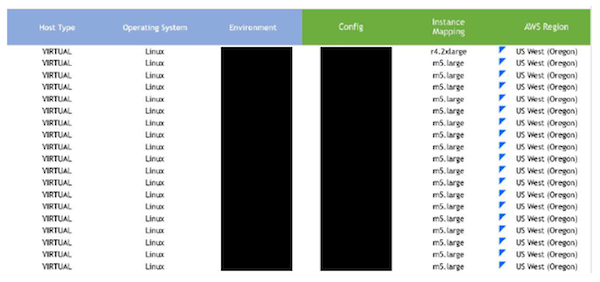
Среди обнаруженных данных была информация о конфигурации сервера, включая спецификации памяти и процессора, имена хостов, операционные системы и рабочие нагрузки сервера.

«По сути, эти данные отображали очень масштабное развертывание облачной инфраструктуры AWS. Эта информация может помочь конкурентам взглянуть на бизнес-практики GoDaddy. А злоумышленники, в свою очередь, могут более качественно осуществить таргетированные атаки, используя эти данные», — отметили в UpGuard.

UpGuard уведомила GoDaddy об обнаружении этого незащищенного хранилища, однако регистратор доменных имен не предпринимал попыток исправить ситуацию на протяжении пяти недель. Позже Крису Викери, обнаружившему проблему, объяснили, что задержка реагирования на подобные отчеты является стандартной практикой.

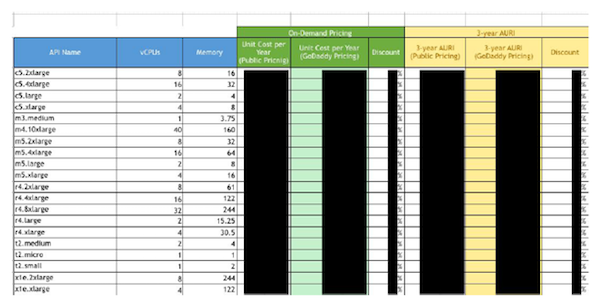
«Что касается утекших документов, то они представляют собой модели, предложенные сотрудником AWS, и не отражают реальную работу, которая сейчас ведется с Amazon», — прокомментировали в GoDaddy.

Подчеркивается, что в утекших таблицах не было персональной информации конечного пользователя. Однако утечка может потенциально угрожать бизнесу GoDaddy, так как таблицы содержали информацию о ценах, методах и финансовой стратегии регистратора доменных имен.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru