



Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

По словам специалистов компании UpGuard, крупнейший в мире регистратор доменных имен с более чем 18 миллионами клиентов GoDaddy пострадал от утечки данных. В незащищенном ведре S3 GoDaddy аналитик обнаружил информацию о 31 000 серверов GoDaddy.

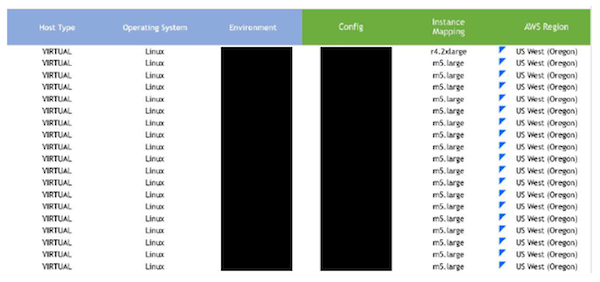
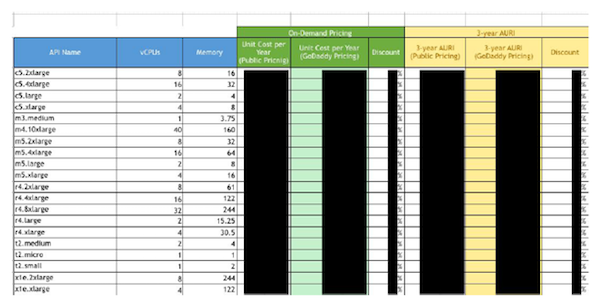
Среди обнаруженных данных была информация о конфигурации сервера, включая спецификации памяти и процессора, имена хостов, операционные системы и рабочие нагрузки сервера.

«По сути, эти данные отображали очень масштабное развертывание облачной инфраструктуры AWS. Эта информация может помочь конкурентам взглянуть на бизнес-практики GoDaddy. А злоумышленники, в свою очередь, могут более качественно осуществить таргетированные атаки, используя эти данные», — отметили в UpGuard.

UpGuard уведомила GoDaddy об обнаружении этого незащищенного хранилища, однако регистратор доменных имен не предпринимал попыток исправить ситуацию на протяжении пяти недель. Позже Крису Викери, обнаружившему проблему, объяснили, что задержка реагирования на подобные отчеты является стандартной практикой.

«Что касается утекших документов, то они представляют собой модели, предложенные сотрудником AWS, и не отражают реальную работу, которая сейчас ведется с Amazon», — прокомментировали в GoDaddy.

Подчеркивается, что в утекших таблицах не было персональной информации конечного пользователя. Однако утечка может потенциально угрожать бизнесу GoDaddy, так как таблицы содержали информацию о ценах, методах и финансовой стратегии регистратора доменных имен.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru