



Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Теперь владельцы сайтов могут использовать сервис AWS Certificate Manager (ACM) для проверки прав на управление доменным именем, запрашивая SSL/TLS-сертификаты. Ранее ACM поддерживал только проверку подлинности с помощью электронной почты, что требовало от владельца домена получать электронное письмо для каждого запроса сертификата.

После того, как вы настроили запись CNAME, ACM может автоматически обновлять проверенные сертификаты до истечения срока их действия, если запись DNS не изменилась. А если вы будете управлять своими записями DNS с помощью Amazon Route 53, то ACM сможет обновлять вашу DNS-конфигурацию, чтобы упростить проверку вашего домена.

Всего потребуется выполнить четыре простых шага, необходимых для получения сертификата SSL/TLS через ACM. Подробно они прописаны в соответствующей инструкции. Мы можем вкратце рассмотреть некоторые шаги:

Запрос сертификата

Здесь потребуется войти в Консоль управления AWS (AWS Management Console) и выбрать «Get started», чтобы запросить сертификат.

Выбор метода проверки

При проверке DNS вы указываете запись CNAME в своей конфигурации DNS. Затем нужно выбрать метод проверки DNS, а затем выберите «Review».

Проверка своего запроса

Просмотрите свой запрос и выберите «Confirm and request» для запроса сертификата.

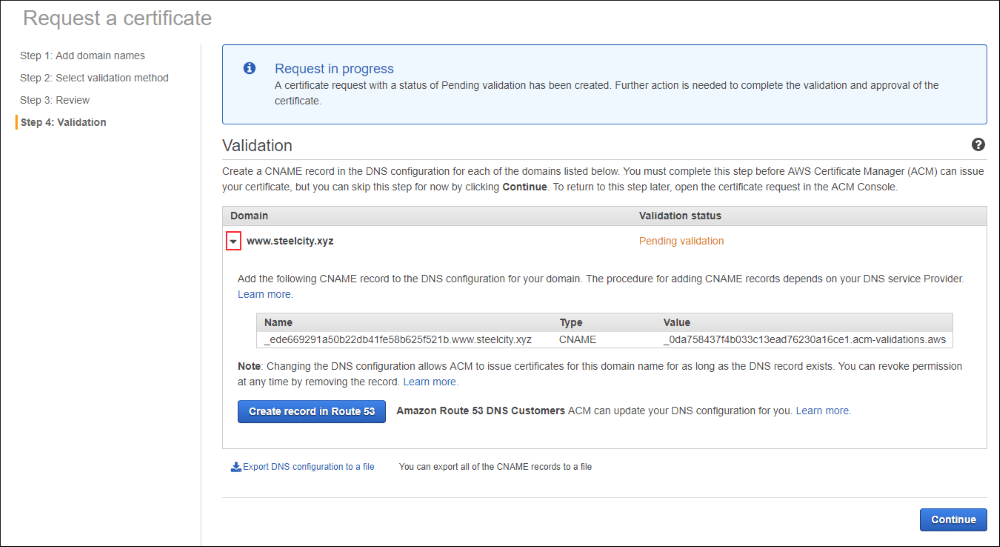
Отправка запроса

После короткой задержки, во время которой ACM заполняет информацию о проверке вашего домена, нажмите выделенный на рисунке ниже значок, чтобы отобразить всю информацию о проверке.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru