



Microsoft предлагает пробную free-версию новых инструментов безопасности

Microsoft предлагает пробную free-версию новых инструментов безопасности

Microsoft предлагает пробную free-версию новых инструментов безопасности

Вследствие недавних глобальных вспышек таких вымогателей, как WannaCry и Petya, Microsoft озаботилась разработкой более эффективных инструментов, помогающих ИТ-спецималистам обнаруживать и хранить вредоносные программы.

Defender Advanced Threat Protection (ATP) - набор инструментов, который Microsoft предлагает корпоративным клиентам, он помогает обнаруживать продвинутые угрозы, удалять их, а также изолированно хранить вредоноса.

Эти функции доступны в Windows 10 Enterprise, их возможности охватывают профилактику, обнаружение, расследование, реагирование и управление нарушениями данных.

Теперь клиенты могут предварительно просмотреть последние функции, входящие в комплект поставки Microsoft. Пользователям необходимо переключиться на Предварительный просмотр (Preview experience) в настройках в навигационной панели. Версия в Fall Creators Update доступна в виде бесплатной трехмесячной пробной версии.

Ранее сообщалось, что в обновлении также будет представлен защитник приложений Windows Defender Application Guard (WDAG), который использует аппаратную изоляцию для защиты данных и системных служб, даже если Windows или ядро скомпрометированы.

WDAG позволяет администраторам различать надежные и ненадежные сайты. Браузер Edge откроется в изолированном контейнере в случае работы с ненадежными сайтами, не позволяя злоумышленнику нанести вред системе и пользователю.

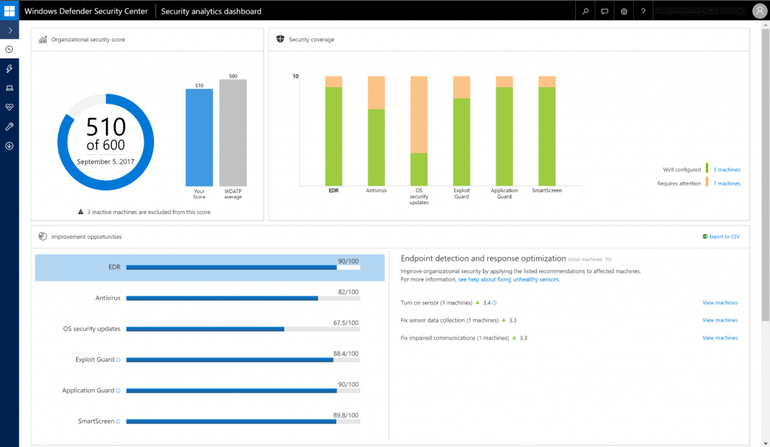
Он также оснащен Windows Defender Exploit Guard (ранее Enhanced Mitigation Experience Toolkit) интегрированным с Intune и System Center Configuration Manager, системой защиты устройств Windows и улучшенной аналитикой безопасности.

Теперь предприятия смогут видеть предупреждения о безопасности на временной шкале по каждой машине, исходящие от целого арсенала защитного ПО: Endpoint Detection and Response (EDR), Windows Defender Antivirus (AV), Windows Defender Firewall, Windows Defender SmartScreen, Windows Defender Device Guard и Windows Defender Exploit Guard.

Например, SmartScreen покажет, перешел ли сотрудник по ссылке, несмотря на предупреждение. Guard будет отмечать попытки запуска любых несанкционированных приложений.

Также у администраторов будет возможность видеть приложения, заблокированные правилами защиты Защитника Windows. Оповещения от Guard Guard и Application Guard можно просмотреть в Центре безопасности Защитника Windows.

Microsoft также улучшила изоляцию машины, возможность настроить белый список доверенных двоичных файлов и дистанционно инициировать антивирусное сканирование Windows Defender, даже если на компьютере запущен сторонний антивирус.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru