



В Android появился встроенный антивирус

В Android появился встроенный антивирус

В Android появился встроенный антивирус

В мае на конференции для разработчиков I/O 2017 компания Google официально представила новую версию операционной системы Android 8.0 и вместе с этим объявила, что в магазине приложений Google Play появится встроенный антивирус на основе машинного обучения Google Play Protect.

На этой неделе поисковый гигант начал постепенно выпускать Google Play Protect. Сначала он будет внедрён в сервисы Google Play, а спустя некоторое время появится и в магазине приложений.

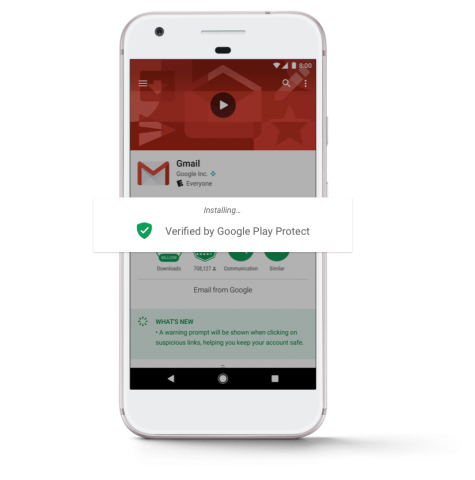
Google Play Protect представляет собой совокупность нескольких сервисов по защите пользователей Android. Во-первых, он в автоматическом режиме проверяет устройство и все установленные на нём программы на наличие любых проблем, в том числе и вредоносного кода, передает nnm.me.

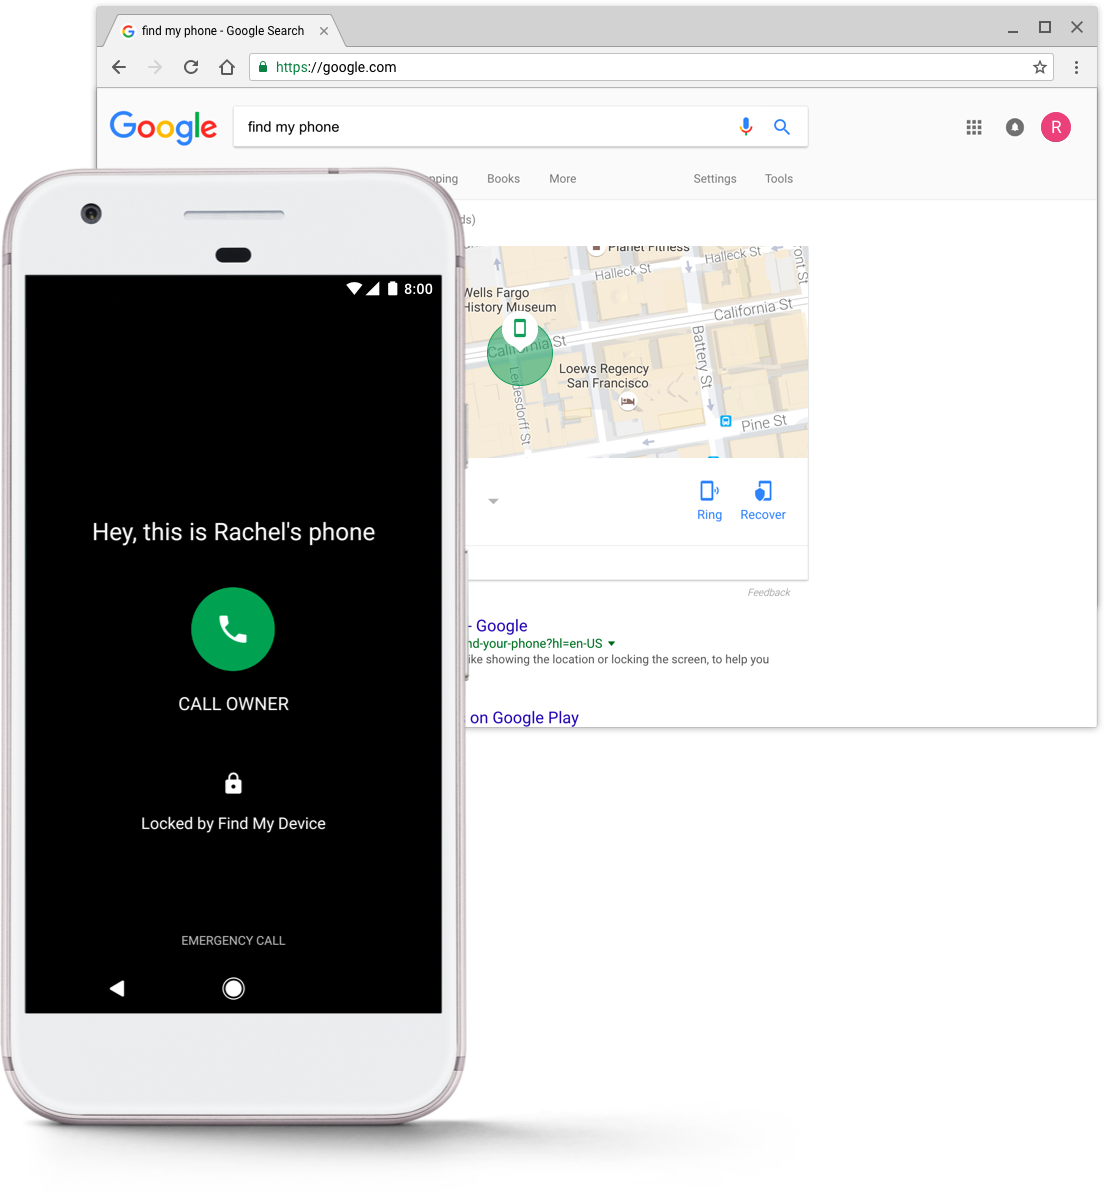
Также Google Play Protect теперь отвечает за поиск утерянных или украденных устройств. Через него можно отследить местоположение девайса, чтобы найти его, позвонить на него, заблокировать, добавить контактные данные на экран блокировки или удалить все данные.


Google Play Protect будет помогать компании следить за порядком в Google Play. Сотрудники компании проверяют все приложения перед публикацией, а Google Play Protect будет ежедневно сканировать более чем 50 миллиардов программ на наличие любых угроз.


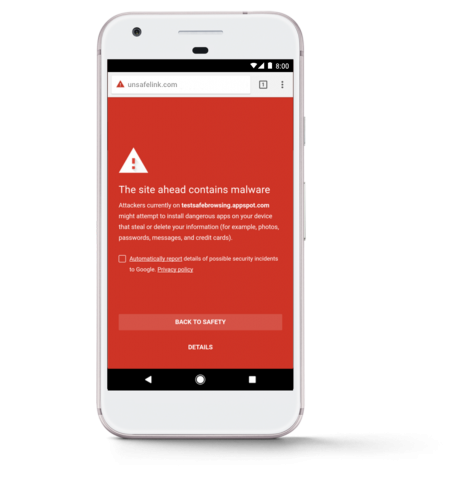
Ко всему прочему, Google Play Protect проследит, чтобы пользователи оставались в безопасности, находясь в Интернете. Для этого в браузере Chrome нужно активировать функцию «Безопасный просмотр». Если вы попробуете открыть сайт, способный навредить вам каким-либо образом, то система предупредит вас об этом.


Новая функция распространяется поэтапно и заработает у всех пользователей через некоторое время.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru