



Mozilla: Веб-сайты чаще используют современные технологии безопасности

Mozilla: Веб-сайты чаще используют современные технологии безопасности

Mozilla: Веб-сайты чаще используют современные технологии безопасности

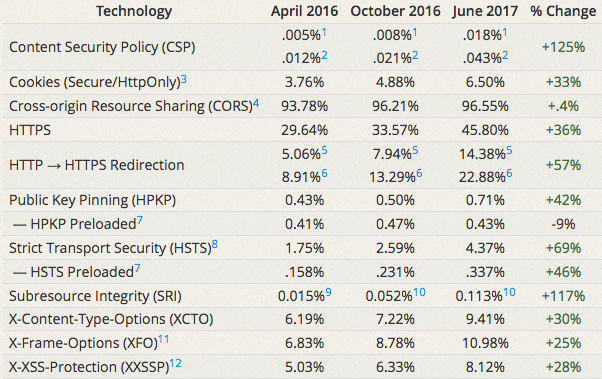
Анализ, проведенный с использованием инструмента Observatory от Mozilla, показал, что веб-сайты все чаще используют современные технологии безопасности.

Observatory - бесплатный инструмент с открытым исходным кодом, разработанный инженером Mozilla, Эйприл Кинг (April King), был анонсирован в августе 2016 года. Его задача заключается в том, чтобы позволить разработчикам и администраторам сайтов понять, используют ли они все имеющиеся технологии безопасности в полном объеме.

Observatory учитывает использование таких технологий, как Content Security Policy (CSP, политика защиты контента), Contribute.json, cookies, cross-origin resource sharing (CORS, совместное использование ресурсов между разными источниками), HTTP Public Key Pinning (HPKP), HTTP Strict Transport Security (HSTS) и HTTP-заголовки для предупреждения уязвимостей.

Когда инструмент был впервые использован, Кинг отметила, что уровень использования современных защитных технологий безопасности очень низок. Несколько месяцев спустя Observatory показал некоторые улучшения в этом плане, а самые последние данные показывают уже серьезную тенденцию к росту в применении этих технологий.

Например, с 1 апреля 2016 года число веб-сайтов, использующих CSP увеличилось на 125 процентов. Количество сайтов, использующих HTTPS, увеличилось на 36 процентов.

Кинг отметила, что рост числа сайтов, использующих CSP удивляет, так как эту технологию не так-то просто реализовать.

Также по словам Кинг, Observatory использовали более 50 000 веб-сайтов, из которых более 27 000 улучшили свою безопасность.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru