



Mozilla: Веб-сайты чаще используют современные технологии безопасности

Mozilla: Веб-сайты чаще используют современные технологии безопасности

Mozilla: Веб-сайты чаще используют современные технологии безопасности

Анализ, проведенный с использованием инструмента Observatory от Mozilla, показал, что веб-сайты все чаще используют современные технологии безопасности.

Observatory - бесплатный инструмент с открытым исходным кодом, разработанный инженером Mozilla, Эйприл Кинг (April King), был анонсирован в августе 2016 года. Его задача заключается в том, чтобы позволить разработчикам и администраторам сайтов понять, используют ли они все имеющиеся технологии безопасности в полном объеме.

Observatory учитывает использование таких технологий, как Content Security Policy (CSP, политика защиты контента), Contribute.json, cookies, cross-origin resource sharing (CORS, совместное использование ресурсов между разными источниками), HTTP Public Key Pinning (HPKP), HTTP Strict Transport Security (HSTS) и HTTP-заголовки для предупреждения уязвимостей.

Когда инструмент был впервые использован, Кинг отметила, что уровень использования современных защитных технологий безопасности очень низок. Несколько месяцев спустя Observatory показал некоторые улучшения в этом плане, а самые последние данные показывают уже серьезную тенденцию к росту в применении этих технологий.

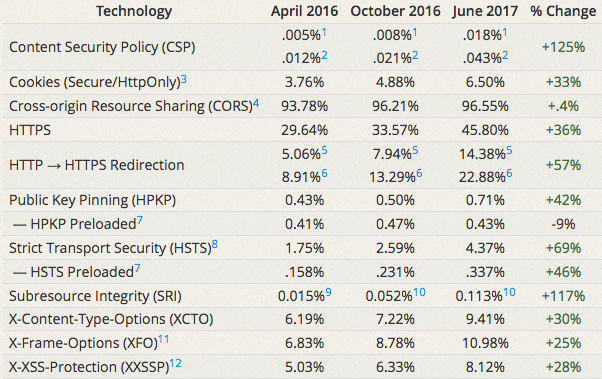
Например, с 1 апреля 2016 года число веб-сайтов, использующих CSP увеличилось на 125 процентов. Количество сайтов, использующих HTTPS, увеличилось на 36 процентов.

Кинг отметила, что рост числа сайтов, использующих CSP удивляет, так как эту технологию не так-то просто реализовать.

Также по словам Кинг, Observatory использовали более 50 000 веб-сайтов, из которых более 27 000 улучшили свою безопасность.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru