



Клавиатура SwiftKey выдает личные данные пользователей

Клавиатура SwiftKey выдает личные данные пользователей

Клавиатура SwiftKey выдает личные данные пользователей

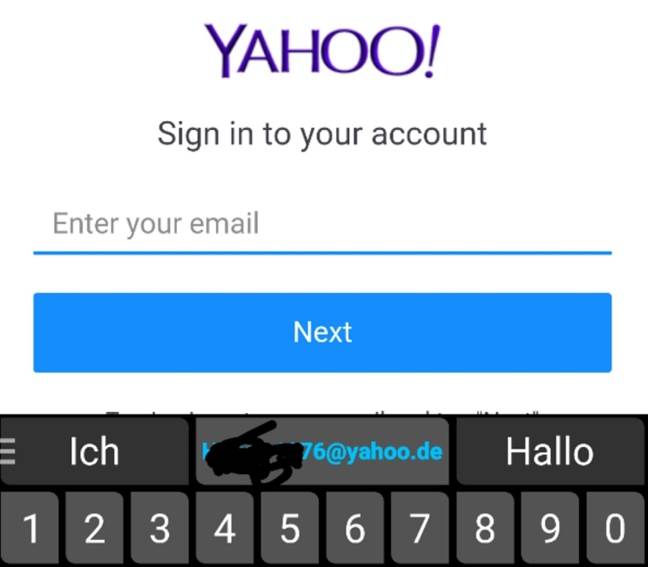
Разработчики клавиатуры SwiftKey отключили функцию облачной синхронизации после сообщений пользователей о том, что они видели чужие адреса электронной почты и номера телефонов в предиктивном вводе текста. Microsoft настаивает, что это не проблема безопасности. За последние несколько дней пользователи жаловались, что клавиатура, используя функцию предиктивного ввода текста, предлагает им чужие номера телефонов и адреса электронной почты. Также отмечались случаи изменения языковых настроек без ведома пользователя.

«Я авторизовался в SwiftKey при помощи Google+ и теперь мне предлагают немецкие слова в предиктивном тексте» - пишет пользователь Reddit – «Я никогда в жизни не писал на немецком языке».

«Также в поле email мне предлагалось ввести чей-то адрес электронной почты. Это вызывает опасения, что кому-то также предлагаются мои данные для ввода».

Клавиатура SwiftKey хранит в облаке все то, что вы набирали на ней ранее. Таким образом, она использует эту информацию для того, чтобы персонализировать функцию предиктивного ввода, сделав ее отдельной для каждого пользователя.

Благодаря этому, SwiftKey является одной из самых популярных клавиатур и Microsoft потратили немало денег на покупку ее кода. Это приложение работает на Android и iOS.

Оказалось, что в облачной системе SwiftKey была какая-то ошибка, благодаря которой информация разных пользователей перемешалась между собой. Это очень негативный момент для частной информации пользователей.

В настоящее время компания утверждает, что нет никаких причин для паники. Якобы данная проблема совсем не является проблемой безопасности.

«Мы работаем над устранением этой ошибки. Хотя это не является проблемой безопасности для наших клиентов, мы отключили услугу облачной синхронизации» - заявили в SwiftKey.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru