


Новый Solar inCode получил технологии деобфускации и декомпиляции

Новый Solar inCode получил технологии деобфускации и декомпиляции

Новый Solar inCode получил технологии деобфускации и декомпиляции

Компания Solar Security представила новый отечественный инструмент проверки безопасности приложений Solar inCode, сочетающий в себе статические технологии анализа кода и научные подходы к реверс-инжинирнгу.


Solar inCode является инструментом статического анализа кода, предназначенным для выявления уязвимостей и недекларированных возможностей (НДВ) в программном обеспечении. Анализ приложений проводится методом «белого ящика» , даже при отсутствии исходного кода, что является основной отличительной чертой продукта. Для этого достаточно загрузить в сканер рабочие файлы приложений, а в случае мобильных приложений – просто скопировать в сканер ссылку из Apple Store или Google Play.

Технологии деобфускации и декомпиляции, реализованные в Solar inCode, позволяют восстанавливать исходный код с высокой степенью точности, даже если к нему были применены обфусцирующие (запутывающие) преобразования. Для повышения качества анализа кода используется четыре различные технологии, включая taint-анализ, а для снижения количества ложных срабатываний – технологический модуль Fuzzy Logic Engine с авторскими алгоритмами фильтрации уязвимостей.


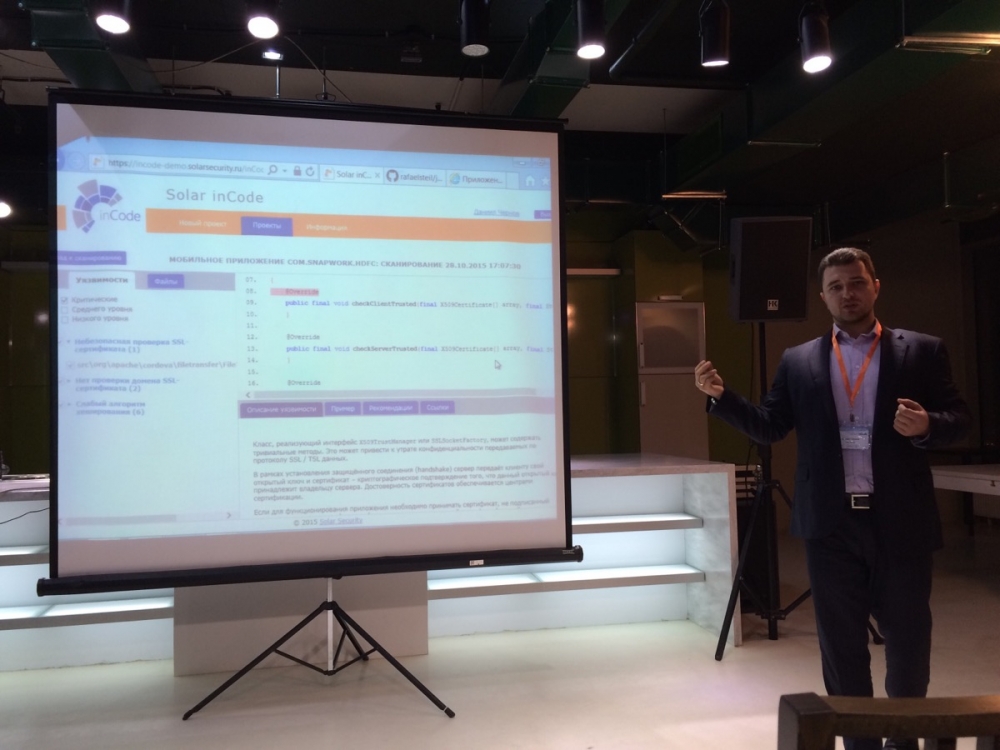
Презентация Solar inCode


«Можно сказать, что inCode – это продукт, в котором научная мысль нашла свое достойное техническое воплощение. В команде разработки три кандидата наук, двое из которых защитили свои диссертации по декомпиляции кода, поэтому заложенные в продукт технологии дают принципиально новый уровень его использования: как с точки зрения удобства, так и с точки зрения эффективности оценки защищенности приложений», – комментирует Даниил Чернов, руководитель направления inCode компании Solar Security.

Solar in Code создавался как инструмент для специалистов по безопасности, отсюда и особое внимание, которое было уделено системе отчетности. Основное его отличие заключается в том, что он выдает детальные рекомендации по настройке наложенных средств защиты (SIEM, WAF, NGFW), блокирующих возможности эксплуатации уязвимостей до момента их устранений. Для разработчиков же предусмотрены отчеты с описанием выявленных уязвимостей со ссылками на соответствующие участки кода и рекомендации по их устранению путем внесения изменений в код, что существенно упрощает задачи разработки.

На данный момент Solar inCode позволяет анализировать онлайн и мобильные приложения, написанные на самых популярных языках: Java, Scala, PHP, Objective C, Java for Android. В планах по развитию продукта расширение списка анализируемых языков: JavaScript, PL/SQL,1С и С#.

«За последнее время риски эксплуатации уязвимостей программного кода значительно выросли, – отмечает Игорь Ляпунов, генеральный директор Solar Security, – по нашим данным, которые содержат отчеты JSOC, более 60 % успешных кибератак, нацеленных на внешние бизнес-приложения, реализуются через уязвимости в ПО. При том, что тема безопасности приложений достаточно нова, большинство профессионалов в области безопасности понимают, что от качества кода стала напрямую зависеть защищенность информации, денег, а подчас и целых компаний».

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru