


Новый Solar inCode получил технологии деобфускации и декомпиляции

Новый Solar inCode получил технологии деобфускации и декомпиляции

Новый Solar inCode получил технологии деобфускации и декомпиляции

Компания Solar Security представила новый отечественный инструмент проверки безопасности приложений Solar inCode, сочетающий в себе статические технологии анализа кода и научные подходы к реверс-инжинирнгу.


Solar inCode является инструментом статического анализа кода, предназначенным для выявления уязвимостей и недекларированных возможностей (НДВ) в программном обеспечении. Анализ приложений проводится методом «белого ящика» , даже при отсутствии исходного кода, что является основной отличительной чертой продукта. Для этого достаточно загрузить в сканер рабочие файлы приложений, а в случае мобильных приложений – просто скопировать в сканер ссылку из Apple Store или Google Play.

Технологии деобфускации и декомпиляции, реализованные в Solar inCode, позволяют восстанавливать исходный код с высокой степенью точности, даже если к нему были применены обфусцирующие (запутывающие) преобразования. Для повышения качества анализа кода используется четыре различные технологии, включая taint-анализ, а для снижения количества ложных срабатываний – технологический модуль Fuzzy Logic Engine с авторскими алгоритмами фильтрации уязвимостей.


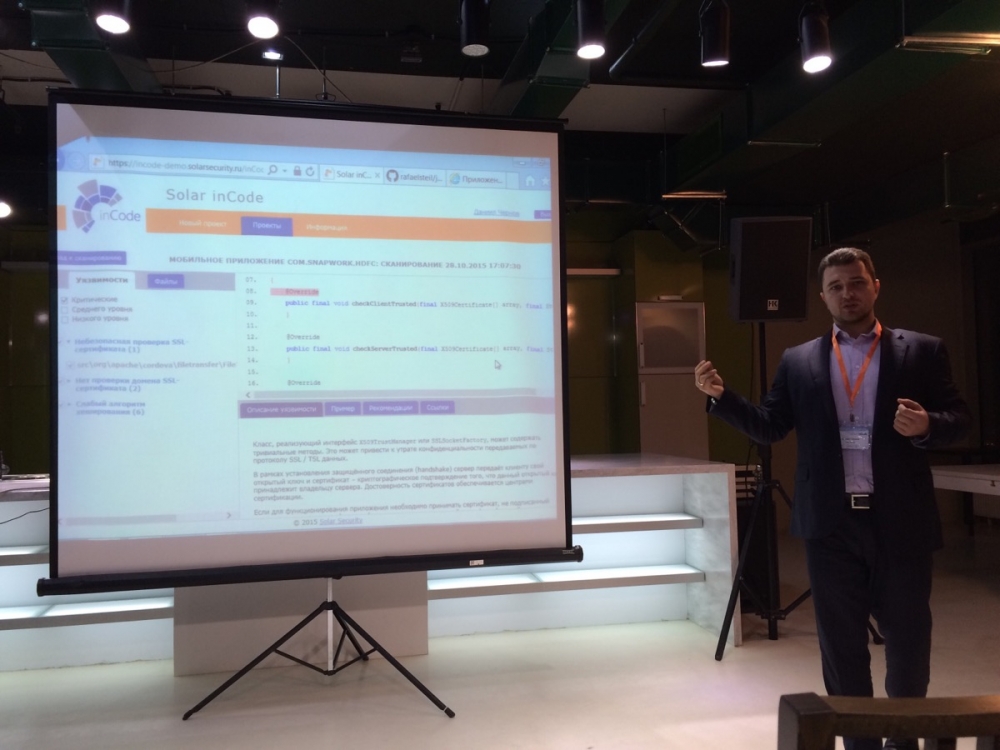
Презентация Solar inCode


«Можно сказать, что inCode – это продукт, в котором научная мысль нашла свое достойное техническое воплощение. В команде разработки три кандидата наук, двое из которых защитили свои диссертации по декомпиляции кода, поэтому заложенные в продукт технологии дают принципиально новый уровень его использования: как с точки зрения удобства, так и с точки зрения эффективности оценки защищенности приложений», – комментирует Даниил Чернов, руководитель направления inCode компании Solar Security.

Solar in Code создавался как инструмент для специалистов по безопасности, отсюда и особое внимание, которое было уделено системе отчетности. Основное его отличие заключается в том, что он выдает детальные рекомендации по настройке наложенных средств защиты (SIEM, WAF, NGFW), блокирующих возможности эксплуатации уязвимостей до момента их устранений. Для разработчиков же предусмотрены отчеты с описанием выявленных уязвимостей со ссылками на соответствующие участки кода и рекомендации по их устранению путем внесения изменений в код, что существенно упрощает задачи разработки.

На данный момент Solar inCode позволяет анализировать онлайн и мобильные приложения, написанные на самых популярных языках: Java, Scala, PHP, Objective C, Java for Android. В планах по развитию продукта расширение списка анализируемых языков: JavaScript, PL/SQL,1С и С#.

«За последнее время риски эксплуатации уязвимостей программного кода значительно выросли, – отмечает Игорь Ляпунов, генеральный директор Solar Security, – по нашим данным, которые содержат отчеты JSOC, более 60 % успешных кибератак, нацеленных на внешние бизнес-приложения, реализуются через уязвимости в ПО. При том, что тема безопасности приложений достаточно нова, большинство профессионалов в области безопасности понимают, что от качества кода стала напрямую зависеть защищенность информации, денег, а подчас и целых компаний».

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.


RSS: Новости на портале Anti-Malware.ru