


Solar Dozor 6.0 меняет представление о традиционных DLP

Solar Dozor 6.0 меняет представление о традиционных DLP

Компания Solar Security представила Solar Dozor 6.0 с расширенным аналитическим функционалом проведения расследований и интерфейсом нового поколения. При разработке шестой версии специалисты компании провели исследование, показавшее изменение векторов внутренних угроз.

Если раньше основное внимание офицера по безопасности привлекали отдельные утечки конфиденциальной информации, то теперь в фокусе внимания находится корпоративное мошенничество, нелояльные сотрудники или сотрудники из групп риска, способные нанести компании экономический ущерб.

Специалисты Solar Security также проанализировали данные по эксплуатации более 100 инсталляций предыдущих версий системы, полученные данные продемонстрировали рост требований к функционалу DLP-систем со стороны заказчиков: простого мониторинга и блокирования уже недостаточно, пользователи хотят не только получать информацию о зафиксированном системой инциденте, но и иметь инструменты для его последующего расследования. В результате чего был полностью обновлен интерфейс системы, в соответствии с новой логикой работы, добавлены инструменты в аналитический функционал и расширены поисковые возможности.

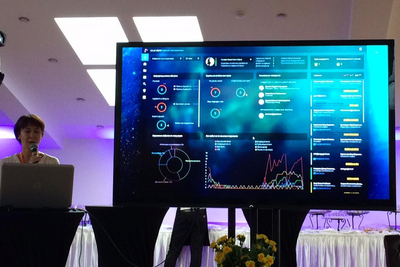
Интерфейс нового поколения Solar Dozor 6.0 выполнен в логике ситуационного центра и удобен тем, что пользователь может оценить оперативную обстановку и выделить приоритетные в данный момент задачи в рамках единой информационной панели, куда выводится информация по важнейшим результатам работы системы.

В ситуационном центре реализован кейс-менеджмент для управления жизненным циклом инцидента: система позволяет назначать ответственного за проведение расследования, контролировать его ход и видеть результат.

Функциональными изменениями шестой версии стали новые поисковые возможности, которые позволяют достигать скорости поиска менее чем 1 сек. в архиве из 17 млн сообщений. Для удобства пользователей поисковые запросы теперь можно создавать в формате стандартных интернет-поисковых систем или использовать библиотеку готовых поисковых запросов, а также углубленный поиск с расширенной детализацией.

В новой версии был существенно расширен аналитический функционал: появились новые возможности по выявлению аномалий в поведении и в коммуникациях сотрудников, обновлена технология построения динамического уровня доверия сотруднику.

В Solar Dozor 6.0 также были обновлены функциональные возможности «Досье», теперь пользователь системы может обогащать «Досье» самостоятельно как вручную, так и автоматически, например, добавляя к нему анкету сотрудника, загружаемую из кадровой системы, файлы с комментариями или данные из внешних систем проверки контрагентов.

«Мы стремились сделать Solar Dozor инструментом для эффективного ежедневного мониторинга и полноценных внутренних расследований, — отметил Игорь Ляпунов, генеральный директор Solar Seсurity. — Мы решили пойти дальше традиционного функционала DLP-систем и дать в руки офицера по экономической или информационной безопасности инструмент для борьбы с корпоративными мошенниками, результатом этой работы стало существенное обновление системы».

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru