


Троянец-загрузчик скрывается в документах Word

Троянец-загрузчик скрывается в документах Word

Статистические данные о вредоносных программах, обнаруживаемых в почтовом трафике антивирусным ПО Dr.Web, свидетельствуют о том, что злоумышленники регулярно рассылают пользователям сообщения с опасными вложениями, детектируемыми как представители семейства W97M.DownLoader.

Только с начала августа количество подобных рассылок составило порядка 1% от общего числа всех распространяемых по электронной почте вирусов и троянцев. Об одном из таких опасных вложений, известном вирусным аналитикам под именем W97M.DownLoader.507, мы расскажем в этой статье, сообщает drweb.ru.

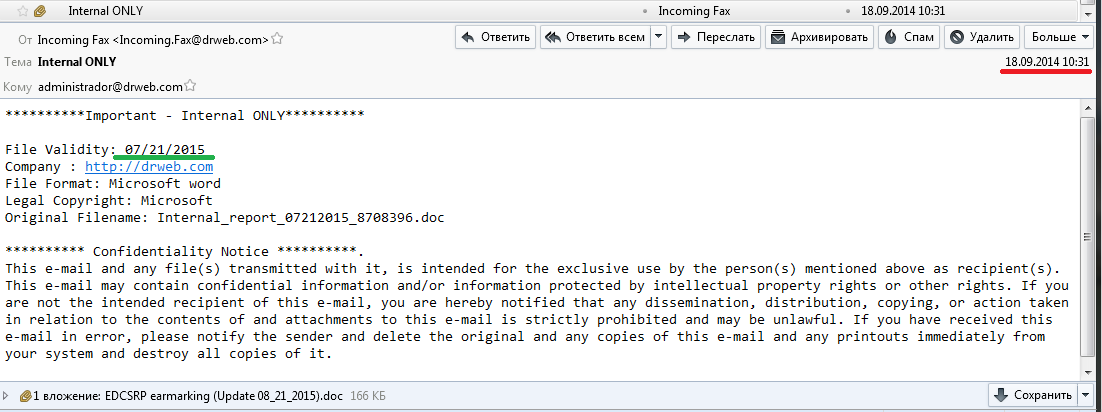
W97M.DownLoader.507 представляет собой документ Microsoft Word, распространяющийся в виде вложения в электронные письма. Так, образец, полученный специалистами компании «Доктор Веб», маскировался под пересылаемое по почте факсимильное сообщение, однако в процессе формирования письма злоумышленники ошиблись с указанной в параметрах датой его создания.

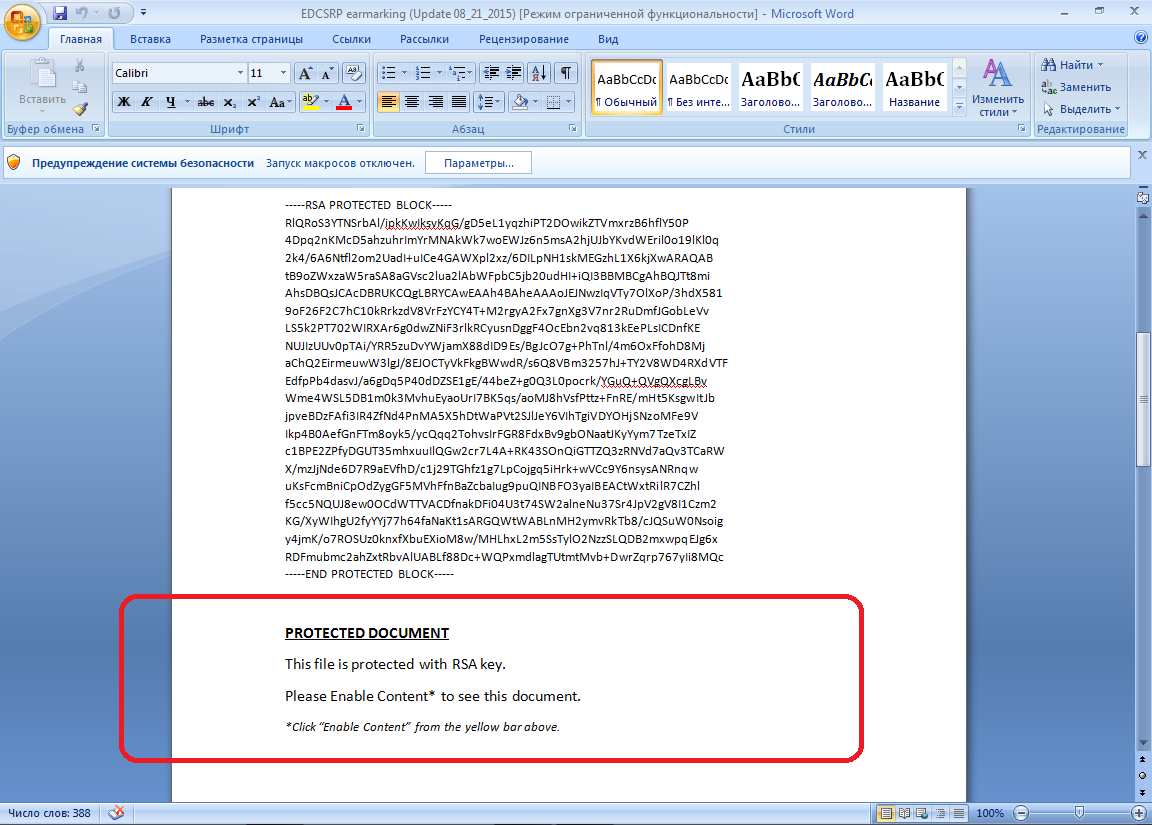
Сам документ якобы зашифрован с использованием алгоритма RSA, и для ознакомления с его содержимым злоумышленники предлагают потенциальной жертве включить в редакторе Word использование макросов.

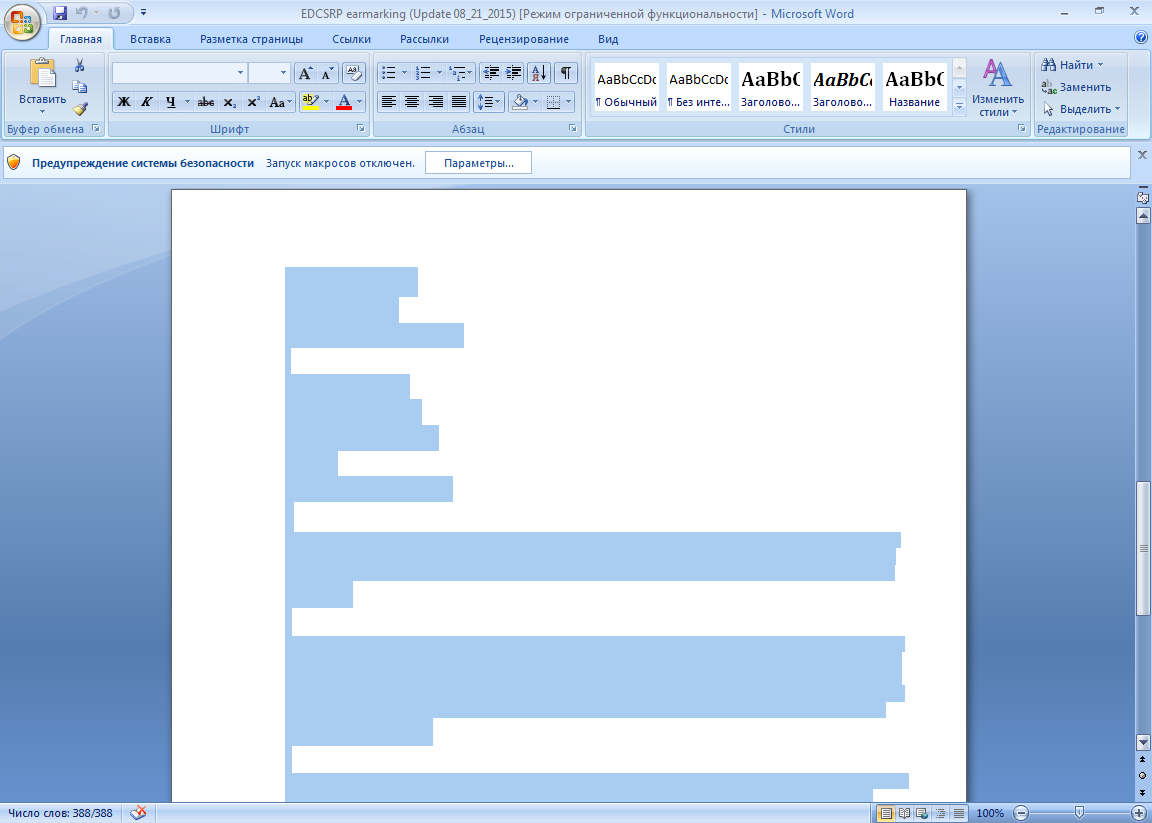
Документ также содержит якобы пустую страницу, на которой, тем не менее, находится полная версия письма, набранная шрифтом белого цвета, — этот текст отображается после включения пользователем макросов в настройках редактора.

После включения макросов пользователю демонстрируется полный текст документа, а в это время троянец загружает с удаленного сервера несколько фрагментов кода, формирует из них файлы сценариев в форматах .bat, .vbs или .ps1 в зависимости от установленной на компьютере версии Windows, сохраняет их на диск компьютера и запускает на исполнение. Сценарии, в свою очередь, скачивают с принадлежащего злоумышленникам сервера и запускают исполняемый файл — в качестве такового с помощью данного образца W97M.DownLoader.507 на атакуемый компьютер проникает опасный банковский троянец Trojan.Dyre.553.

Специалисты компании «Доктор Веб» вновь напоминают пользователям о необходимости проявлять осторожность и осмотрительность: не следует открывать вложенные в сообщения от неизвестных отправителей документы Microsoft Office, не проверив их безопасность с использованием антивирусной программы, и тем более не стоит включать в настройках Word запуск макросов при открытии подобных документов.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru