


Россия - абсолютный мировой лидер по зараженным Android-устройствам

Россия - абсолютный мировой лидер по зараженным Android-устройствам

В 2014 г. потенциально опасные приложения были установлены на 1% из примерно миллиарда Android-устройств — то есть находились примерно на 10 млн устройствах. Но если рассматривать только те устройства, на которые установка выполнялась исключительно из официального каталога Google Play, то доля гаджетов с потенциально опасными приложениями составила 0,15%, говорится в отчете Google.

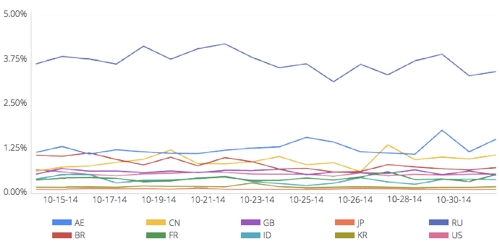
В разных странах доля Android-устройств с установленным потенциально опасным приложением различно. И больше всего таких устройств в России — около 3-4%. То есть в России доля зараженных Android-устройств в 3-4 раза больше, чем в среднем в мире.

Кроме того, сравнительно большая доля зараженных Android-устройств обнаружена в ОАЭ — около 1,25%, что также выше среднего значения, пишет cnews.ru.

Отчет Google был сформирован на основе статистики, собранной функцией проверки приложений на вредоносный код, интегрированной в платформу Android. В Google эту функцию называют просто — Verify Apps («Проверка приложений»).

Процесс проверки приложений корпорации Google на Android-устройствах — автоматизированный процесс. До версии Android 2.3 проверка выполнялась только при установке. Начиная с Android 2.3 функция регулярно сканирует память на наличие таких программ и инспектирует также и уже установленные приложения.


Доля Android-устройств с вредоносным приложением (по странам)


Если Verify Apps расценивает приложение как подозртельное, функция выдает пользователю предупреждение. Всего существует четыре уровня опасности. Если уровень высокий, то приложение установить нельзя. Если уровень низкий, пользователь может игнорировать предупреждение.

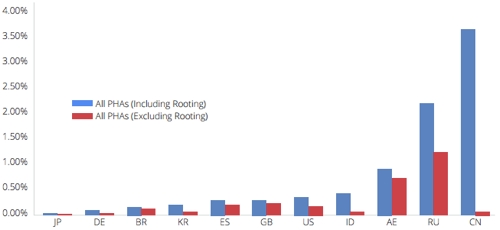
Функция Verify Apps классифицирует программы по свыше 10 категорям, включая фишинговое приложени, троян, шпион, бэкдор, SMS-мошенничество, рутинг и т. д. В отчете Google статистика приводится как с учетом рутинговых приложений, так и без их учета. В случае учета таких приложений (открывающих доступ к ядру Android), лидером по количеству зараженных устройств считается Китай, а не Россия.


Доля Android-устройств с вредоносным приложением (по странам): с учетом приложений для рутинга и без их учета


В Google признались, что вводимые повышенные меры безопасности принесли эффект — уровень проникновения вредоносных приложений на Android-устройства в 2014 г. снизился по сравнению с 2013 г. на 50%.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru