


Россия - абсолютный мировой лидер по зараженным Android-устройствам

Россия - абсолютный мировой лидер по зараженным Android-устройствам

В 2014 г. потенциально опасные приложения были установлены на 1% из примерно миллиарда Android-устройств — то есть находились примерно на 10 млн устройствах. Но если рассматривать только те устройства, на которые установка выполнялась исключительно из официального каталога Google Play, то доля гаджетов с потенциально опасными приложениями составила 0,15%, говорится в отчете Google.

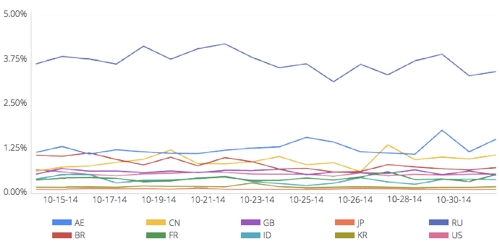
В разных странах доля Android-устройств с установленным потенциально опасным приложением различно. И больше всего таких устройств в России — около 3-4%. То есть в России доля зараженных Android-устройств в 3-4 раза больше, чем в среднем в мире.

Кроме того, сравнительно большая доля зараженных Android-устройств обнаружена в ОАЭ — около 1,25%, что также выше среднего значения, пишет cnews.ru.

Отчет Google был сформирован на основе статистики, собранной функцией проверки приложений на вредоносный код, интегрированной в платформу Android. В Google эту функцию называют просто — Verify Apps («Проверка приложений»).

Процесс проверки приложений корпорации Google на Android-устройствах — автоматизированный процесс. До версии Android 2.3 проверка выполнялась только при установке. Начиная с Android 2.3 функция регулярно сканирует память на наличие таких программ и инспектирует также и уже установленные приложения.


Доля Android-устройств с вредоносным приложением (по странам)


Если Verify Apps расценивает приложение как подозртельное, функция выдает пользователю предупреждение. Всего существует четыре уровня опасности. Если уровень высокий, то приложение установить нельзя. Если уровень низкий, пользователь может игнорировать предупреждение.

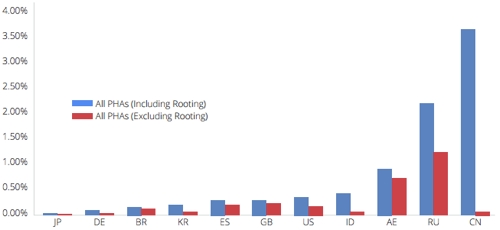
Функция Verify Apps классифицирует программы по свыше 10 категорям, включая фишинговое приложени, троян, шпион, бэкдор, SMS-мошенничество, рутинг и т. д. В отчете Google статистика приводится как с учетом рутинговых приложений, так и без их учета. В случае учета таких приложений (открывающих доступ к ядру Android), лидером по количеству зараженных устройств считается Китай, а не Россия.


Доля Android-устройств с вредоносным приложением (по странам): с учетом приложений для рутинга и без их учета


В Google признались, что вводимые повышенные меры безопасности принесли эффект — уровень проникновения вредоносных приложений на Android-устройства в 2014 г. снизился по сравнению с 2013 г. на 50%.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru