Пользователи мобильной платформы Android стали в три раза чаще сталкиваться с киберугрозами, нацеленными на их денежные средства. К такому выводу пришли эксперты «Лаборатории Касперского» после анализа финансовых угроз, обнаруженных в 2014 году.
За весь предыдущий год продукты компании заблокировали более 2 миллионов финансовых кибератак на пользователей Android – и это в 3,3 раза больше, чем в 2013 году. Одновременно с этим в 3,6 раза увеличилось и число владельцев мобильных устройств на этой платформе, подвергшихся атакам.
О серьезности угрозы говорит и тот факт, что 48% всех зловредов, нацеленных на Android, являются банковскими или SMS-троянцами, и именно они охотятся за конфиденциальными данными пользователей, открывающими злоумышленникам прямой доступ к деньгам жертвы. При этом российские пользователи оказываются в зоне повышенного риска, поскольку наибольшее число инцидентов с участием подобных зловредов было зафиксировано именно в России – 64% от общемировых показателей.
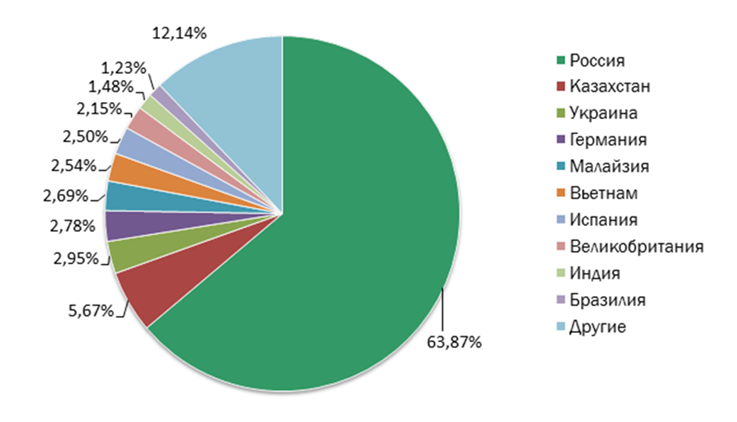
Географическое распределение атак с применением банковских и SMS-троянцев, нацеленных на пользователей устройств на базе Android, 2014 год
Эксперты «Лаборатории Касперского» также выяснили, что абсолютное большинство (98%) банковских зловредов под Android относятся к одному из трех семейств вредоносного ПО: Faketoken, Svpeng или Marcher. Троянцы Svpeng и Marcher крадут данные доступа к системам онлайн-банкинга: они заменяют поля для ввода аутентификационной информации в мобильных банковских приложениях или сами приложения на фишинговые. В свою очередь, зловреды из семейства Faketoken перехватывают одноразовые коды, которые банк отправляет клиенту для подтверждения транзакции, и передают их злоумышленникам.
«Android является самой популярной мобильной платформой, и число ее пользователей постоянно увеличивается. Однако в прошлом году мы наблюдали такой быстрый и значительный рост количества зловредов, нацеленных на деньги пользователей, что объяснить эту тенденцию одним лишь увеличением числа устройств на базе Android нельзя, – рассказывает Роман Унучек, антивирусный эксперт «Лаборатории Касперского». – Значимую роль здесь сыграли SMS-троянцы, а точнее их «триумфальное возвращение» во второй половине года. После весеннего спада активности этих зловредов, связанного с введением системы подтверждения подписки на любые платные услуги, мы вновь зафиксировали быстрое увеличение их числа уже в августе, когда новые модификации вредоносного ПО начали активно «обходить» эту систему».









