


Число финансовых атак на пользователей Android увеличилось в три раза

Число финансовых атак на пользователей Android увеличилось в три раза

Пользователи мобильной платформы Android стали в три раза чаще сталкиваться с киберугрозами, нацеленными на их денежные средства. К такому выводу пришли эксперты «Лаборатории Касперского» после анализа финансовых угроз, обнаруженных в 2014 году. 

За весь предыдущий год продукты компании заблокировали более 2 миллионов финансовых кибератак на пользователей Android – и это в 3,3 раза больше, чем в 2013 году. Одновременно с этим в 3,6 раза увеличилось и число владельцев мобильных устройств на этой платформе, подвергшихся атакам.

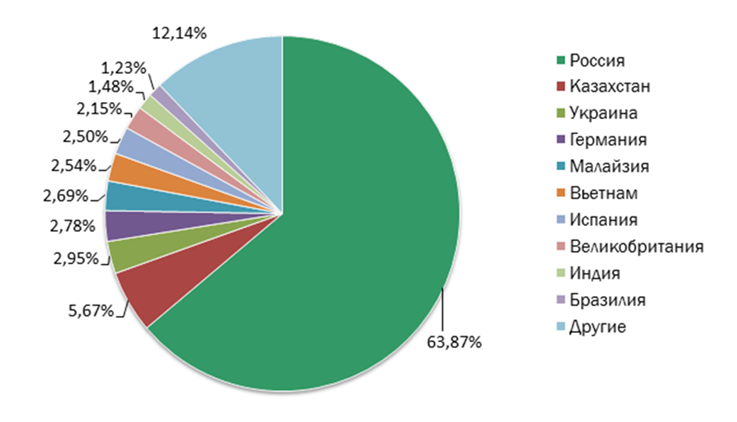
О серьезности угрозы говорит и тот факт, что 48% всех зловредов, нацеленных на Android, являются банковскими или SMS-троянцами, и именно они охотятся за конфиденциальными данными пользователей, открывающими злоумышленникам прямой доступ к деньгам жертвы. При этом российские пользователи оказываются в зоне повышенного риска, поскольку наибольшее число инцидентов с участием подобных зловредов было зафиксировано именно в России – 64% от общемировых показателей. 


Географическое распределение атак с применением банковских и SMS-троянцев, нацеленных на пользователей устройств на базе Android, 2014 год  

Эксперты «Лаборатории Касперского» также выяснили, что абсолютное большинство (98%) банковских зловредов под Android относятся к одному из трех семейств вредоносного ПО: Faketoken, Svpeng или Marcher. Троянцы Svpeng и Marcher крадут данные доступа к системам онлайн-банкинга: они заменяют поля для ввода аутентификационной информации в мобильных банковских приложениях или сами приложения на фишинговые. В свою очередь, зловреды из семейства Faketoken перехватывают одноразовые коды, которые банк отправляет клиенту для подтверждения транзакции, и передают их злоумышленникам.

«Android является самой популярной мобильной платформой, и число ее пользователей постоянно увеличивается. Однако в прошлом году мы наблюдали такой быстрый и значительный рост количества зловредов, нацеленных на деньги пользователей, что объяснить эту тенденцию одним лишь увеличением числа устройств на базе Android нельзя, – рассказывает Роман Унучек, антивирусный эксперт «Лаборатории Касперского». – Значимую роль здесь сыграли SMS-троянцы, а точнее их «триумфальное возвращение» во второй половине года. После весеннего спада активности этих зловредов, связанного с введением системы подтверждения подписки на любые платные услуги, мы вновь зафиксировали быстрое увеличение их числа уже в августе, когда новые модификации вредоносного ПО начали активно «обходить» эту систему». 

Подпишитесь на новости

Соцсети и сайты предложили штрафовать за рекламу снятия порчи, услуг братвы

Зарабатывать на объявлениях «дам наличку» и «решу вопрос силой» площадкам предлагают запретить под угрозой штрафов и блокировки. Депутат Госдумы от ЛДПР Каплан Панеш хочет обязать сайты объявлений и соцсети проверять публикации до размещения. Перечень запрещённых категорий, по его предложению, должно утвердить правительство.

С такой инициативой парламентарий выступил в беседе с ТАСС. В вышеупомянутый перечень Панеш предлагает включить нелегальное кредитование, академический обман, криминальные услуги и обман потребителей.

В депутатский стоп-лист попали предложения займов от нелегальных кредиторов, написание дипломов и диссертаций за деньги, силовое взыскание долгов и выселение. Отдельное внимание досталось гадалкам и продавцам чудес с обещаниями вернуть мужа за три дня или обеспечить фантастическое похудение.

По мнению Панеша, площадки получают деньги за размещение таких предложений, но прикрываются статусом информационного посредника. Депутат считает, что эта позиция не должна освобождать их от контроля контента.

Для владельцев ресурсов он предлагает административные штрафы, сопоставимые с санкциями за нарушение закона о рекламе. При повторных нарушениях — блокировку сайта. Размеры штрафов в сообщении не названы.

Кроме того, площадки хотят обязать передавать надзорным органам по запросу данные авторов объявлений, чтобы ответственность не заканчивалась удалением публикации.

Для этого Панеш предлагает изменить закон об информации и КоАП. Пока речь идёт об инициативе депутата: о внесённом законопроекте или принятом решении в сообщении не говорится.

Если предложение получит ход, модераторам придётся внимательнее разбираться, где обычная услуга, где сомнительное обещание, а где уже предложение приехать с братвой.

RSS: Новости на портале Anti-Malware.ru