


Российские дети чаще других обращаются к нежелательному контенту

Российские дети чаще других обращаются к нежелательному контенту

Согласно глобальному исследованию «Лаборатории Касперского» по поведению детей в Интернете, в России в 2014 году 65% юных пользователей хоть раз обращались к порно-ресурсам, 38% – к сайтам с информацией об оружии, а 30% – к онлайн-казино. Эти цифры значительно выше аналогичных средних показателей по миру.

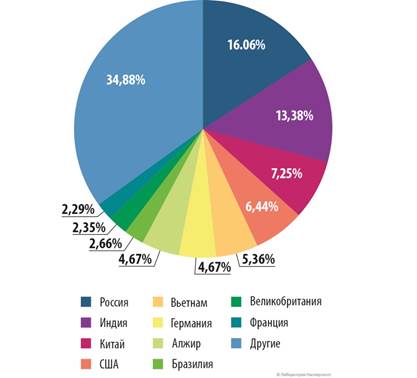
Россия укрепила свои позиции по числу обращений к нежелательному контенту, и без того занимая первое место в этом сомнительном рейтинге по результатам прошлого года. По данным исследования, в 2014 году 16% детей, хоть раз столкнувшихся с опасным контентом, были из России – это на 1,2 пункта больше чем в 2013-м. Схожий показатель отмечен у Индии – 13,4%. Далее с большим отрывом идут Китай, США и Вьетнам.


Распределение обращений к нежелательному контенту по странам


Однако во внимание следует принять не только долю детей, которые обращались к ресурсам с нежелательным содержанием, но и частоту этих запросов. Здесь картина иная: наибольшую активность демонстрировали в Китае – в среднем, на одного ребенка в 2014 году приходилось 208 срабатываний модуля «Родительский контроль». Следом идут США и Германия, а Россия со средним показателем 143 обращения находится на пятом месте.

Средняя частота обращения к той или иной категории опасных для ребенка ресурсов позволяет понять, к чему тяготеют дети в той или иной стране больше всего. Анализ показал, что для России отличительной чертой является тяга к ресурсам с информацией об оружии – «Родительский контроль» фиксирует в среднем 67 запросов в год на одного пользователя. Это почти в три раза выше среднего показателя по миру, до которого в свою очередь не дотягивает ни одна другая страна. Россия также рекордсмен по частоте обращений к сайтам категории «алкоголь, табак, наркотики», однако при этом демонстрирует более низкий, чем в среднем по миру, показатель в разделе «порно».

«Чтобы уберечь детей от нежелательного контента, мы рекомендуем взрослым использовать решения с модулем «Родительского контроля», не забывая активировать безопасные режимы в поисковых системах и приложениях с доступом к мультимедиа. Это поможет заблокировать доступ к сайтам с сомнительным содержанием, однако в социальных сетях и чатах, которым по умолчанию оказывается доверие, это не защитит ребенка от злого умысла других пользователей – в частности, от агрессии и травли в Интернете. К онлайн-безопасности следует подходить с той же серьезностью, что и к физической – именно поэтому мы напоминаем родителям о необходимости их участия в виртуальной жизни детей. Только так они могут быть уверены, что не упустят момент, когда их ребенку потребуется помощь», – отметил Константин Игнатьев, руководитель группы анализа веб-контента «Лаборатории Касперского».

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru