

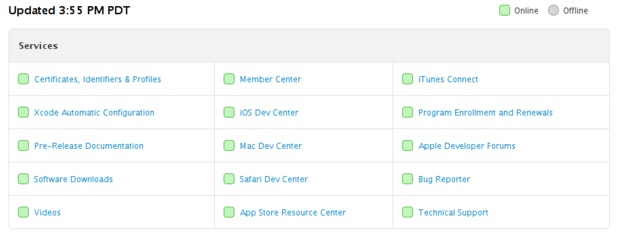

После блокирования уязвимости сайт разработчиков Apple открылся

Apple полностью обновила защиту сайта для разработчиков

Apple полностью обновила защиту сайта для разработчиков

Американская компания Apple успешно возобновила работу сайта для разработчиков, который находился в полуфункциональном состоянии на протяжении месяца после обнаружения уязвимости в системе безопасности. Многие инструменты для iOS и Mac OS X-разработчиков долго оставались недоступны для пользователей с середины июля, после того как в сети появилась информация об обнаружении уязвимости в системе, которая теоретически позволяла проводить в App Store программы с вредоносным кодом.

Сайт полностью возобновил работу после почти 3 недель профилактических работ. После сообщения о возможном взломе ресурс сначала полностью заблокировали, а затем вернули к жизни в ограниченном режиме. Это произошло 18 июля 2013 года, после того как один турецкий специалист, проживающий в Лондоне, пробился во внутреннюю сеть Apple, а потом сообщил компании о существующей уязвимости в системе безопасности.

Из-за неполадки бесчисленные разработчики оказались в затруднительном положении. Они лишились возможности работать с новыми устройствами и запускать на них предрелизные версии собственного программного обеспечения. Время для прекращения работы ресурса подобрано крайне неудачно, так как сейчас многочисленные разработчики всеми силами пытаются закончить оптимизацию продуктов для будущих версии операционных систем iOS и Mac OS X, которые должны дебютировать этой осенью.

Схема, показывающая восстановление функционала всех сервисов Apple для разработчиков.

Apple начала подключать ключевые сервисы для разработчиков с 26 июля, после недели полного отключения. В частности была возобновлена работа сервисов разработчиков для iOS, Mac и Safari, а также предоставлена возможность скачивать обновленные рабочие версии операционных систем Apple.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru