


После блокирования уязвимости сайт разработчиков Apple открылся

Apple полностью обновила защиту сайта для разработчиков

Apple полностью обновила защиту сайта для разработчиков

Американская компания Apple успешно возобновила работу сайта для разработчиков, который находился в полуфункциональном состоянии на протяжении месяца после обнаружения уязвимости в системе безопасности. Многие инструменты для iOS и Mac OS X-разработчиков долго оставались недоступны для пользователей с середины июля, после того как в сети появилась информация об обнаружении уязвимости в системе, которая теоретически позволяла проводить в App Store программы с вредоносным кодом.

Сайт полностью возобновил работу после почти 3 недель профилактических работ. После сообщения о возможном взломе ресурс сначала полностью заблокировали, а затем вернули к жизни в ограниченном режиме. Это произошло 18 июля 2013 года, после того как один турецкий специалист, проживающий в Лондоне, пробился во внутреннюю сеть Apple, а потом сообщил компании о существующей уязвимости в системе безопасности.

Из-за неполадки бесчисленные разработчики оказались в затруднительном положении. Они лишились возможности работать с новыми устройствами и запускать на них предрелизные версии собственного программного обеспечения. Время для прекращения работы ресурса подобрано крайне неудачно, так как сейчас многочисленные разработчики всеми силами пытаются закончить оптимизацию продуктов для будущих версии операционных систем iOS и Mac OS X, которые должны дебютировать этой осенью.

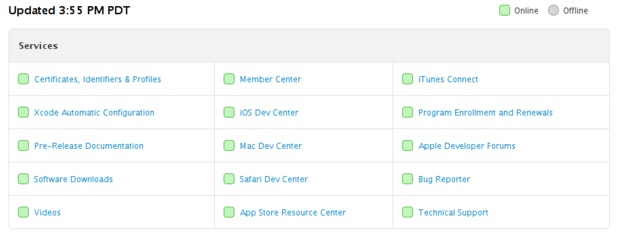
Схема, показывающая восстановление функционала всех сервисов Apple для разработчиков.

Apple начала подключать ключевые сервисы для разработчиков с 26 июля, после недели полного отключения. В частности была возобновлена работа сервисов разработчиков для iOS, Mac и Safari, а также предоставлена возможность скачивать обновленные рабочие версии операционных систем Apple.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru