

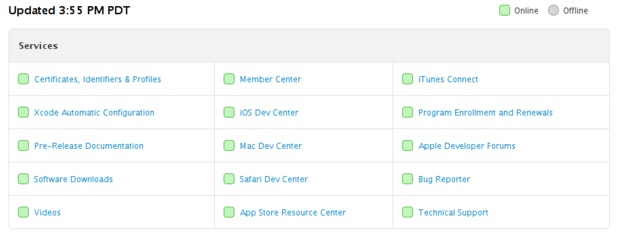

После блокирования уязвимости сайт разработчиков Apple открылся

Apple полностью обновила защиту сайта для разработчиков

Apple полностью обновила защиту сайта для разработчиков

Американская компания Apple успешно возобновила работу сайта для разработчиков, который находился в полуфункциональном состоянии на протяжении месяца после обнаружения уязвимости в системе безопасности. Многие инструменты для iOS и Mac OS X-разработчиков долго оставались недоступны для пользователей с середины июля, после того как в сети появилась информация об обнаружении уязвимости в системе, которая теоретически позволяла проводить в App Store программы с вредоносным кодом.

Сайт полностью возобновил работу после почти 3 недель профилактических работ. После сообщения о возможном взломе ресурс сначала полностью заблокировали, а затем вернули к жизни в ограниченном режиме. Это произошло 18 июля 2013 года, после того как один турецкий специалист, проживающий в Лондоне, пробился во внутреннюю сеть Apple, а потом сообщил компании о существующей уязвимости в системе безопасности.

Из-за неполадки бесчисленные разработчики оказались в затруднительном положении. Они лишились возможности работать с новыми устройствами и запускать на них предрелизные версии собственного программного обеспечения. Время для прекращения работы ресурса подобрано крайне неудачно, так как сейчас многочисленные разработчики всеми силами пытаются закончить оптимизацию продуктов для будущих версии операционных систем iOS и Mac OS X, которые должны дебютировать этой осенью.

Схема, показывающая восстановление функционала всех сервисов Apple для разработчиков.

Apple начала подключать ключевые сервисы для разработчиков с 26 июля, после недели полного отключения. В частности была возобновлена работа сервисов разработчиков для iOS, Mac и Safari, а также предоставлена возможность скачивать обновленные рабочие версии операционных систем Apple.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru