


В Москве появились фальшивые банкоматы

В Москве появились фальшивые банкоматы

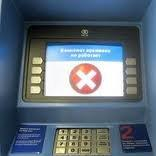
В столичных аэропортах Внуково и Шереметьево и двух крупных торговых центрах обнаружены фальшивые банкоматы, принадлежащие несуществующему банку. Банкоматы - мошенники выглядели вполне правдоподобно и производили впечатление работающих. Однако после ввода PIN-кода и запроса на выдачу денег на экране появлялось сообщение об отказе в обслуживании.

Поскольку информация никуда не отправлялась, то информации об этой "операции" нет ни у эмитента, ни в платежной системе. Устройство использовалось мошенниками для получения доступа к карточным счетам и списывания с них денег, сообщает "Московский комсомолец".

Банкоматы якобы принадлежал некому «Внешинвестбанку», на самом деле давно не существующему, причём на сайте этой кредитной организации были указаны фальшивые реквизиты, принадлежащие кредитной организации, ликвидированной ещё в 1999 году.

Первоначально правоохранительные органы обнаружили подобное фиктивное устройство в торговом центре на Охотном Ряду. Там устройство простояло около двух месяцев, прежде чем было заблокировано. Позднее подобные устройства были обнаружены в аэропортах Внуково и Шереметьево, а также ещё в некоторых торговых центрах столицы. Имеется информация, что подобные "банкоматы" есть и в региональных торговых центрах.

Лицам, пользовавшимся в последнее время банкоматами во Внуково и Шереметьево, стоит на всякий случай проверить состояние своих банковских счетов. А отправляясь за рубеж, лучше заранее выяснить названия национальных и международных банков, оперирующих в выбранной стране. И пользоваться только их банкоматами, преимущественно в отделениях самих банков. 

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru