


В Москве появились фальшивые банкоматы

В Москве появились фальшивые банкоматы

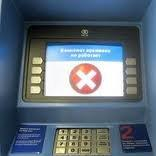
В столичных аэропортах Внуково и Шереметьево и двух крупных торговых центрах обнаружены фальшивые банкоматы, принадлежащие несуществующему банку. Банкоматы - мошенники выглядели вполне правдоподобно и производили впечатление работающих. Однако после ввода PIN-кода и запроса на выдачу денег на экране появлялось сообщение об отказе в обслуживании.

Поскольку информация никуда не отправлялась, то информации об этой "операции" нет ни у эмитента, ни в платежной системе. Устройство использовалось мошенниками для получения доступа к карточным счетам и списывания с них денег, сообщает "Московский комсомолец".

Банкоматы якобы принадлежал некому «Внешинвестбанку», на самом деле давно не существующему, причём на сайте этой кредитной организации были указаны фальшивые реквизиты, принадлежащие кредитной организации, ликвидированной ещё в 1999 году.

Первоначально правоохранительные органы обнаружили подобное фиктивное устройство в торговом центре на Охотном Ряду. Там устройство простояло около двух месяцев, прежде чем было заблокировано. Позднее подобные устройства были обнаружены в аэропортах Внуково и Шереметьево, а также ещё в некоторых торговых центрах столицы. Имеется информация, что подобные "банкоматы" есть и в региональных торговых центрах.

Лицам, пользовавшимся в последнее время банкоматами во Внуково и Шереметьево, стоит на всякий случай проверить состояние своих банковских счетов. А отправляясь за рубеж, лучше заранее выяснить названия национальных и международных банков, оперирующих в выбранной стране. И пользоваться только их банкоматами, преимущественно в отделениях самих банков. 

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru